Đổi mật khẩu mặc định gần như đã trở thành lời khuyên đầu tiên mỗi khi nói tới bảo mật camera. Sau khi kỹ thuật viên lắp đặt xong, nhiều người cũng có thói quen đổi sang một mật khẩu dài hơn, khó đoán hơn rồi cho rằng như vậy thiết bị đã tương đối an toàn. Cách làm này cần thiết, nhưng một thông tin bảo mật được chú ý trong tháng 9/2026 cho thấy câu chuyện không đơn giản chỉ nằm ở mật khẩu.
Ngày 16/09, thông tin liên quan tới hai lỗ hổng CVE-2026-15315 và CVE-2026-15316 trên TP-Link Tapo C200 V5 được giới công nghệ chú ý. Theo thông báo bảo mật của TP-Link, CVE-2026-15315 liên quan tới cơ chế xác thực và được đánh giá ở mức High với điểm CVSS v4.0 là 8,7. Hãng cũng đã phát hành firmware khắc phục cho phiên bản thiết bị bị ảnh hưởng. Điều đáng chú ý là sự tồn tại của lỗ hổng không đồng nghĩa mọi camera Tapo C200 đều gặp vấn đề giống nhau; phạm vi ảnh hưởng phải được xác định theo đúng model, phiên bản phần cứng và firmware đang sử dụng.
Nhưng nếu bỏ tên thương hiệu và model sang một bên, sự việc đặt ra một câu hỏi có ý nghĩa với hầu hết người đang sử dụng camera IP: nếu camera đã đổi mật khẩu rất mạnh nhưng phần mềm bên trong thiết bị chưa được vá thì sao?
Đây chính là khoảng trống trong cách nhiều người đang bảo vệ camera. Mật khẩu có thể ngăn một người đăng nhập bằng thông tin tài khoản dễ đoán, nhưng mật khẩu không thể tự sửa một lỗi nằm trong firmware. Một chiếc camera vì thế có thể đã được đổi mật khẩu từ ngày đầu tiên nhưng vẫn cần những bản cập nhật bảo mật trong suốt nhiều năm sau đó.
Vụ Tapo C200 cho thấy mật khẩu chỉ là một phần của bảo mật camera
Điểm đáng quan tâm trong trường hợp Tapo C200 không phải là tạo ra cảm giác rằng một thương hiệu camera nào đó “không an toàn”. Lỗ hổng phần mềm có thể được phát hiện trên rất nhiều loại thiết bị kết nối mạng, từ điện thoại, máy tính, router cho tới camera. Điều quan trọng hơn là nhà sản xuất có xác định được vấn đề, phát hành bản vá và người sử dụng có cập nhật thiết bị hay không.
Theo thông báo của TP-Link, hai lỗ hổng nói trên ảnh hưởng tới Tapo C200 V5 trong phạm vi được hãng công bố. Firmware khắc phục cho phiên bản này là V5_1.4.6 Build 260709 Rel.27675n. Đây là chi tiết quan trọng bởi nó cho thấy một camera có lỗ hổng không đồng nghĩa người dùng phải lập tức tháo thiết bị hoặc thay camera mới. Khi nhà sản xuất vẫn hỗ trợ sản phẩm và đã có bản vá phù hợp, việc cần làm trước tiên là xác định đúng thiết bị đang sử dụng và kiểm tra tình trạng cập nhật.
Câu chuyện trở nên đáng chú ý ở chỗ một người hoàn toàn có thể đã làm đúng lời khuyên phổ biến nhất về bảo mật: đổi mật khẩu mặc định, đặt mật khẩu khó đoán và không chia sẻ tài khoản tùy tiện. Tuy nhiên, nếu camera vẫn chạy firmware cũ chứa một lỗi đã được nhà sản xuất khắc phục, mật khẩu mạnh không thể thay thế bản vá đó.
Có thể hình dung mật khẩu giống như chìa khóa của một ngôi nhà, còn firmware là một phần của chính hệ thống vận hành bên trong ngôi nhà ấy. Thay một chiếc khóa tốt hơn giúp giảm rủi ro liên quan tới chìa khóa, nhưng nếu một bộ phận khác của ngôi nhà có khiếm khuyết thì chiếc khóa mới không tự sửa được khiếm khuyết đó. Camera IP cũng tương tự: đổi mật khẩu và cập nhật firmware đang giải quyết hai nhóm vấn đề khác nhau.
Firmware là phần người dùng ít nhìn thấy nhất nhưng lại rất quan trọng
Người mua camera thường quan tâm tới những thông số có thể nhìn thấy ngay như 2MP, 4MP, khả năng quay 360 độ, hình ảnh ban đêm, micro hay AI phát hiện người. Firmware gần như không xuất hiện trong quá trình lựa chọn sản phẩm, dù đây lại là phần mềm nền tảng giúp thiết bị hoạt động.
Một camera IP hiện đại thực chất là một thiết bị máy tính thu nhỏ. Bên trong nó không chỉ có cảm biến hình ảnh và ống kính mà còn có bộ xử lý, bộ nhớ, kết nối mạng và phần mềm điều khiển nhiều chức năng khác nhau. Firmware tham gia vào quá trình khởi động thiết bị, quản lý tài khoản, kết nối mạng, xử lý hình ảnh, giao tiếp với ứng dụng, truyền video và thực hiện nhiều tác vụ khác tùy từng sản phẩm.
Khi nhà sản xuất phát hiện một lỗi trong phần mềm này, họ có thể phát hành firmware mới để khắc phục. Người sử dụng sau đó cần đưa bản sửa lỗi đó tới thiết bị của mình thông qua cơ chế cập nhật mà hãng hỗ trợ. Đây là lý do camera trước và sau khi cập nhật đôi khi trông hoàn toàn giống nhau trên ứng dụng nhưng trạng thái bảo mật bên trong lại khác.
Người dùng thường có tâm lý “camera vẫn xem bình thường thì không cần động vào”. Hình ảnh vẫn rõ, điện thoại vẫn nhận thông báo, thẻ nhớ vẫn ghi hình và xem lại vẫn chạy, vì vậy không có dấu hiệu nào cho thấy thiết bị cần cập nhật. Tuy nhiên, một bản vá bảo mật không nhất thiết tạo ra tính năng mới để người dùng có thể nhìn thấy. Có những thay đổi chỉ sửa một thành phần xác thực, giao tiếp mạng hoặc xử lý dữ liệu nằm sâu trong phần mềm.
Bởi vậy, camera đang hoạt động bình thường không đồng nghĩa camera đang chạy firmware mới nhất hoặc đã được vá những vấn đề bảo mật được biết tới.
Cùng tên Tapo C200 nhưng chưa chắc cùng một thiết bị về mặt bảo mật
Một chi tiết khác từ sự việc lần này cũng rất đáng để người dùng camera chú ý: tên model chưa chắc đã đủ để xác định một cảnh báo bảo mật có liên quan tới thiết bị của mình hay không.
Các sản phẩm điện tử có thể tồn tại qua nhiều thế hệ phần cứng. Bên ngoài chúng vẫn mang cùng một tên thương mại, nhưng bên trong có thể là các phiên bản phần cứng khác nhau. Nhà sản xuất thường sử dụng những ký hiệu như V1, V2, V3, V5 hoặc Hardware Version để phân biệt. Firmware dành cho từng phiên bản cũng có thể khác nhau.
Trong thông báo liên quan tới CVE-2026-15315 và CVE-2026-15316, phiên bản được TP-Link chỉ ra là Tapo C200 V5. Vì vậy, đọc một tiêu đề trên mạng kiểu “Tapo C200 có lỗ hổng” rồi kết luận mọi chiếc C200 đang được sử dụng đều chịu ảnh hưởng giống nhau là chưa chính xác.
Đây cũng là nguyên tắc nên áp dụng khi đọc bất kỳ cảnh báo bảo mật camera nào. Trước khi lo lắng hoặc cập nhật, cần xác định đúng tên model, phiên bản phần cứng và phiên bản firmware. Ba thông tin này giúp đối chiếu xem cảnh báo có thực sự áp dụng cho thiết bị đang sử dụng hay không.
Điều này đặc biệt quan trọng với những gia đình hoặc doanh nghiệp đã lắp camera nhiều năm. Người quản lý đôi khi chỉ nhớ thương hiệu, thậm chí không nhớ chính xác model. Khi xuất hiện cảnh báo bảo mật, việc xác định thiết bị vì thế trở nên khó khăn hơn rất nhiều.
Một lỗ hổng được công bố không đồng nghĩa camera đang bị người lạ xem
Tin tức an ninh mạng thường có một nhược điểm: chỉ cần xuất hiện từ “lỗ hổng”, tiêu đề rất dễ bị đẩy thành “camera có thể bị hack” hoặc thậm chí “hàng triệu camera đang bị theo dõi”. Những cách diễn đạt như vậy có thể khiến người sử dụng hiểu sai mức độ thực tế của vấn đề.
Một lỗ hổng được phát hiện có nghĩa các nhà nghiên cứu hoặc nhà sản xuất đã xác định một điểm yếu trong những điều kiện nhất định. Nó không tự động chứng minh rằng mọi thiết bị liên quan đang bị khai thác ngoài thực tế. Phạm vi ảnh hưởng, điều kiện cần thiết, phiên bản thiết bị và việc bản vá đã tồn tại hay chưa đều cần được xem xét.
Trong trường hợp CVE-2026-15315 và CVE-2026-15316, thông báo chính thức của TP-Link mô tả vector tấn công ở phạm vi “Adjacent”. Điều đó càng cho thấy không nên biến thông tin kỹ thuật thành một kết luận đơn giản rằng bất kỳ người nào trên Internet đều có thể truy cập mọi camera Tapo C200.
Với người dùng phổ thông, điều hữu ích nhất sau khi đọc một cảnh báo như vậy không phải là hoảng sợ, reset toàn bộ camera hoặc vội vàng mua thiết bị mới. Việc nên làm là kiểm tra xem camera của mình có đúng phiên bản bị ảnh hưởng hay không và nhà sản xuất đã có bản vá phù hợp chưa.
Đây cũng là cách tiếp cận lành mạnh hơn với tin tức bảo mật: không xem nhẹ lỗ hổng, nhưng cũng không phóng đại lỗ hổng thành một cuộc tấn công đang xảy ra trên mọi thiết bị.
Camera IP không còn là thiết bị “lắp xong rồi quên”
Camera analog trước đây tương đối đơn giản. Thiết bị chủ yếu tạo hình ảnh và truyền tín hiệu về đầu ghi. Camera IP hiện đại lại khác. Nó có địa chỉ mạng, phần mềm, tài khoản, ứng dụng, khả năng kết nối từ xa và trong nhiều trường hợp còn có AI hoặc dịch vụ Cloud.
Nói cách khác, một camera WiFi treo ở góc phòng có thể trông giống thiết bị gia dụng, nhưng về bản chất nó cũng là một thiết bị mạng. Vì thế vòng đời bảo mật của camera ngày càng giống router, điện thoại hoặc máy tính hơn.
Đây là điểm người dùng dễ bỏ quên nhất. Điện thoại liên tục nhắc cập nhật hệ điều hành nên chúng ta quen với việc cài bản vá. Máy tính cũng thường xuyên nhận cập nhật. Trong khi đó, một chiếc camera có thể được treo lên trần rồi gần như biến mất khỏi sự chú ý của gia đình trong 5–7 năm. Chỉ khi mất kết nối hoặc hỏng nguồn, người dùng mới mở lại phần cài đặt.
Trong suốt khoảng thời gian đó, môi trường an ninh mạng không đứng yên. Các vấn đề mới có thể được phát hiện, phần mềm có thể được cập nhật và nhà sản xuất có thể phát hành những phiên bản firmware mới. Nếu camera không bao giờ được kiểm tra lại, thiết bị có thể tiếp tục chạy phần mềm cũ dù bản sửa lỗi đã tồn tại.
Vì vậy, khái niệm “lắp camera xong” đang dần trở nên lỗi thời với hệ thống IP. Chính xác hơn phải là lắp đặt, cấu hình và duy trì camera trong suốt vòng đời sử dụng.
Mật khẩu mạnh vẫn rất quan trọng, nhưng bảo mật camera cần nhiều lớp hơn
Việc nhấn mạnh firmware không có nghĩa mật khẩu trở nên kém quan trọng. Ngược lại, mật khẩu vẫn là một trong những lớp bảo vệ cơ bản nhất của hệ thống camera. Vấn đề nằm ở chỗ người dùng không nên dừng lại ở đó.
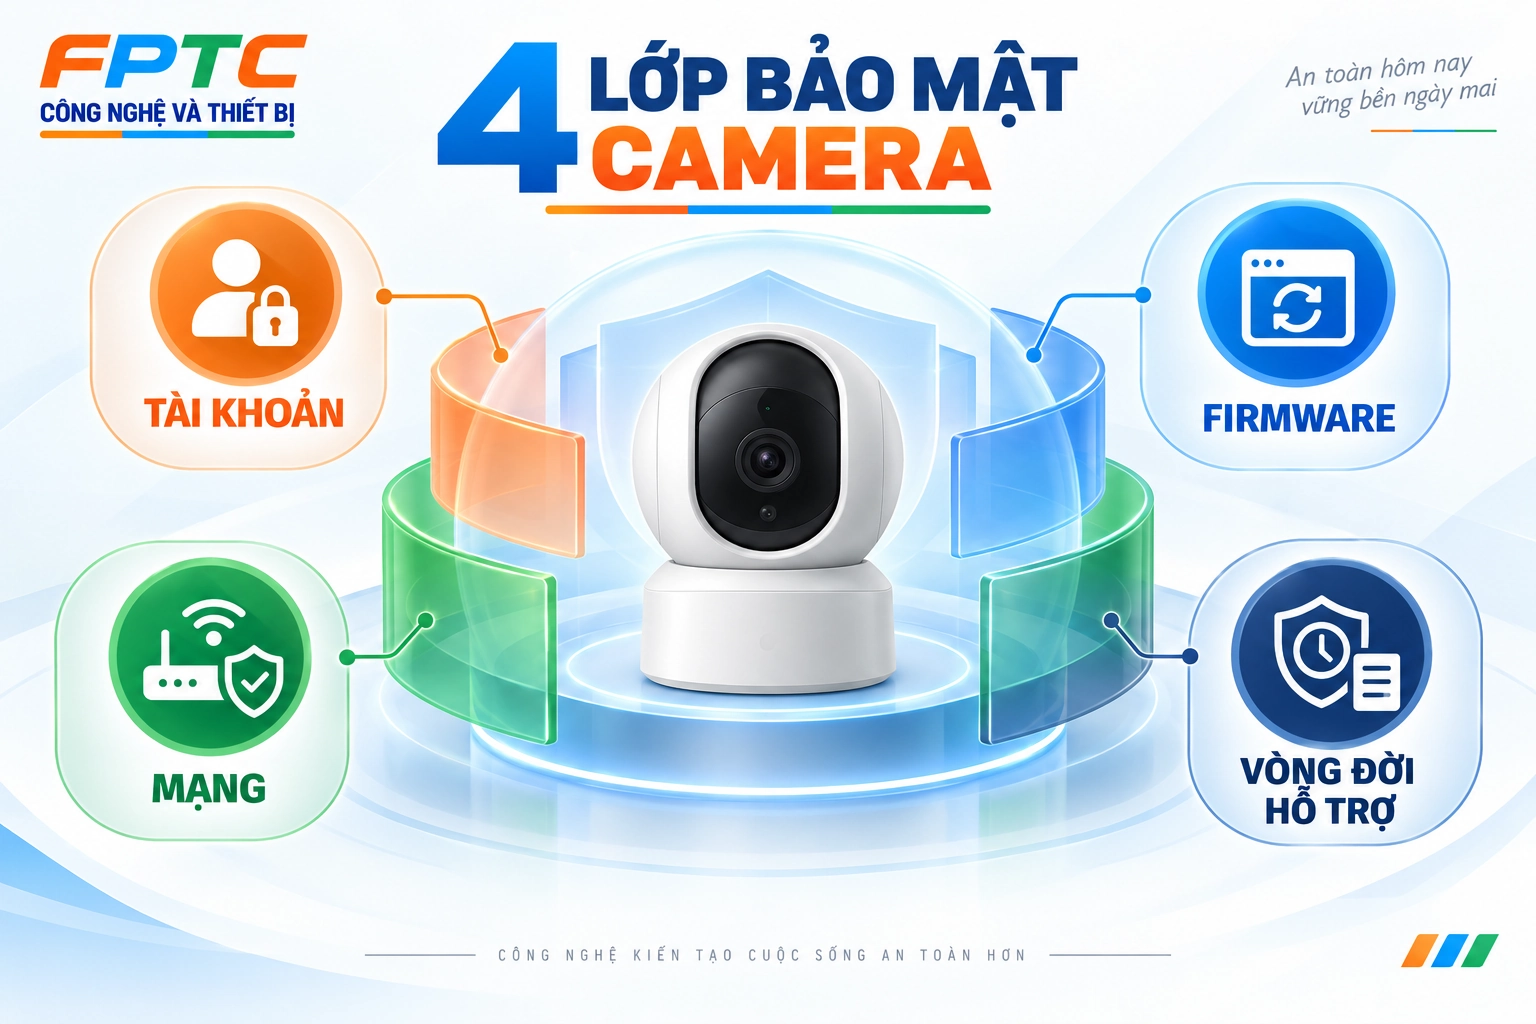
Một hệ thống camera hiện đại có thể hình dung gồm nhiều lớp bảo vệ nối tiếp nhau. Tài khoản và mật khẩu kiểm soát người có thể đăng nhập. Firmware quyết định thiết bị đã nhận những bản sửa lỗi phần mềm cần thiết hay chưa. Hệ thống mạng ảnh hưởng tới cách camera giao tiếp với những thiết bị khác. Cuối cùng là vòng đời hỗ trợ, tức nhà sản xuất còn tiếp tục phát hành bản cập nhật cho model đó hay thiết bị đã bước sang giai đoạn không còn được hỗ trợ.
Chỉ cần nhìn theo cách này, câu hỏi “đổi mật khẩu rồi có an toàn không?” lập tức trở nên thiếu một nửa thông tin. Một mật khẩu rất mạnh không bù được firmware đã lỗi thời. Firmware mới cũng không cứu được một tài khoản dùng mật khẩu quá đơn giản. Camera được cập nhật đầy đủ nhưng mạng và tài khoản quản trị bị chia sẻ tùy tiện vẫn có thể tạo ra rủi ro.
Bảo mật vì thế không đến từ một thao tác duy nhất. Nó đến từ việc nhiều lớp cùng được quản lý đúng.
Bản vá đã có nhưng camera ngoài thực tế chưa chắc đã được cập nhật
Đây có lẽ là phần đáng suy nghĩ nhất của câu chuyện firmware. Một nhà sản xuất phát hành bản vá không có nghĩa tất cả thiết bị ngoài thị trường lập tức chuyển sang phiên bản mới.
Cơ chế cập nhật của camera khác nhau giữa từng hãng và từng dòng sản phẩm. Một số thiết bị có thể thông báo firmware mới ngay trên ứng dụng. Một số cho phép cập nhật tự động. Một số hệ thống chuyên nghiệp lại cần quản trị viên chủ động kiểm tra và lên kế hoạch cập nhật. Nếu người dùng không mở phần quản lý trong thời gian dài hoặc bỏ qua thông báo, firmware cũ vẫn có thể tiếp tục hoạt động.
Điều này tạo ra một khoảng cách giữa “lỗ hổng đã được nhà sản xuất sửa” và “thiết bị của người dùng đã được sửa”. Khoảng cách đó có thể kéo dài vài ngày, vài tháng hoặc lâu hơn nếu camera bị bỏ quên.
Vì thế, khi xuất hiện một cảnh báo bảo mật, điều người dùng cần quan tâm không chỉ là “hãng đã có bản vá chưa?” mà còn phải kiểm tra “camera của tôi đã nhận bản vá đó chưa?”
Đây là thay đổi nhỏ trong cách đặt câu hỏi nhưng lại có ý nghĩa rất lớn. Nhà sản xuất chịu trách nhiệm phát hành bản cập nhật cho sản phẩm còn được hỗ trợ, còn việc thiết bị ngoài thực tế đang ở trạng thái nào lại phụ thuộc vào cả cơ chế cập nhật và cách hệ thống được quản lý.
Camera cũ 5–7 năm: còn lên hình chưa chắc đã là tiêu chí đủ
Một trong những lý do camera thường được sử dụng rất lâu là thiết bị này không có nhiều dấu hiệu “lỗi thời” rõ ràng như điện thoại. Một chiếc điện thoại 7 năm tuổi có thể chậm, thiếu ứng dụng mới và pin xuống cấp rất dễ nhận thấy. Camera 7 năm tuổi đôi khi vẫn cho hình ảnh bình thường, vẫn xem được trên điện thoại và vẫn ghi hình vào đầu ghi.
Điều đó khiến người dùng có xu hướng giữ thiết bị cho tới khi nó hỏng hoàn toàn.
Nhưng vòng đời phần cứng và vòng đời bảo mật không nhất thiết kết thúc cùng một lúc. Camera vẫn lên hình không có nghĩa nhà sản xuất vẫn tiếp tục phát hành firmware cho model đó. Khi một sản phẩm bước ra khỏi vòng đời hỗ trợ, vấn đề không nằm ở việc nó lập tức trở nên nguy hiểm, mà ở chỗ khả năng nhận các bản sửa lỗi mới trong tương lai có thể không còn như trước.
Do đó, khi đánh giá một hệ thống camera cũ, ngoài độ nét, hồng ngoại, nguồn, ổ cứng và tình trạng kết nối, nên bổ sung thêm một tiêu chí: model này còn nằm trong vòng đời hỗ trợ của nhà sản xuất hay không?
Đây là câu hỏi ngày càng quan trọng khi camera chuyển từ một thiết bị ghi hình đơn giản thành một thiết bị mạng hoạt động liên tục trong nhà và doanh nghiệp.
Camera giá rẻ chưa chắc rẻ nếu vòng đời hỗ trợ quá ngắn
Thị trường camera thường cạnh tranh rất mạnh bằng thông số. Với cùng một mức giá, sản phẩm nào có độ phân giải cao hơn, nhiều AI hơn hoặc nhiều tính năng hơn thường dễ tạo ấn tượng. Trong khi đó, vòng đời firmware gần như không xuất hiện trên bảng so sánh của người mua phổ thông.
Nhưng nếu nhìn camera như một thiết bị sử dụng trong 5–7 năm, thời gian được hỗ trợ phần mềm có thể ảnh hưởng trực tiếp tới giá trị thực của sản phẩm.
Một chiếc camera có giá mua thấp nhưng nhanh chóng không còn được cập nhật có thể khiến người dùng phải cân nhắc thay thế sớm hơn. Ngược lại, một thiết bị có vòng đời hỗ trợ rõ ràng giúp người quản lý dễ lập kế hoạch sử dụng và bảo trì hơn.
Khái niệm “giá camera” vì thế không nên chỉ dừng ở số tiền thanh toán lúc mua. Với hệ thống lớn, tổng chi phí sở hữu còn có thể bao gồm đầu ghi, ổ cứng, hạ tầng mạng, bảo trì, lưu trữ và cuối cùng là vòng đời hỗ trợ phần mềm của thiết bị.
Đây có thể trở thành một trong những tiêu chí mua camera đáng chú ý hơn trong vài năm tới.
Xuất hiện lỗ hổng có cần thay camera ngay không?
Không phải cứ một CVE được công bố là người dùng cần thay camera.
Nếu model vẫn được nhà sản xuất hỗ trợ và firmware khắc phục đã được phát hành, việc đầu tiên nên làm là xác định thiết bị có thuộc phạm vi ảnh hưởng hay không và cập nhật theo hướng dẫn chính thức phù hợp. Đây chính là lý do thông tin về model, hardware version và firmware version quan trọng.
Việc cân nhắc thay thiết bị trở nên đáng chú ý hơn trong một tình huống khác: camera đã quá cũ, nhà sản xuất không còn hỗ trợ, không còn bản vá phù hợp hoặc thiết bị không còn đáp ứng yêu cầu bảo mật của hệ thống hiện tại.
Hai trường hợp này cần được phân biệt. Một camera từng có lỗ hổng nhưng đã được nhà sản xuất vá không giống một camera không còn khả năng nhận bản vá.
Nếu không phân biệt, người dùng rất dễ đi tới hai thái cực: hoặc hoảng sợ thay toàn bộ thiết bị khi đọc tin về một CVE, hoặc ngược lại tiếp tục dùng camera cũ vô thời hạn chỉ vì hình ảnh vẫn còn lên.
Camera cũng cần một dạng “bảo dưỡng số”
Khi nói tới bảo trì camera, người dùng thường nghĩ tới lau ống kính, kiểm tra nguồn, kiểm tra dây, ổ cứng và xử lý những camera bị mất hình. Với hệ thống IP, danh sách đó nên có thêm một phần mới: bảo trì phần mềm.
Việc này không nhất thiết phức tạp. Đối với gia đình, thỉnh thoảng kiểm tra ứng dụng quản lý, phiên bản firmware và các tài khoản đang có quyền truy cập đã có thể giúp phát hiện nhiều vấn đề bị bỏ quên. Với doanh nghiệp hoặc hệ thống có hàng chục, hàng trăm camera, công việc này nên được quản lý bài bản hơn bởi việc cập nhật đồng loạt cũng cần tính tới khả năng tương thích và hoạt động liên tục của hệ thống.
Một điểm nữa cần lưu ý là firmware nên đến từ kênh chính thức của nhà sản xuất hoặc phương thức cập nhật được hãng hỗ trợ. Không nên tải một file firmware không rõ nguồn gốc chỉ vì một trang web quảng cáo đó là “phiên bản mới nhất”. Trong bảo mật, nguồn của bản cập nhật cũng quan trọng không kém bản cập nhật.
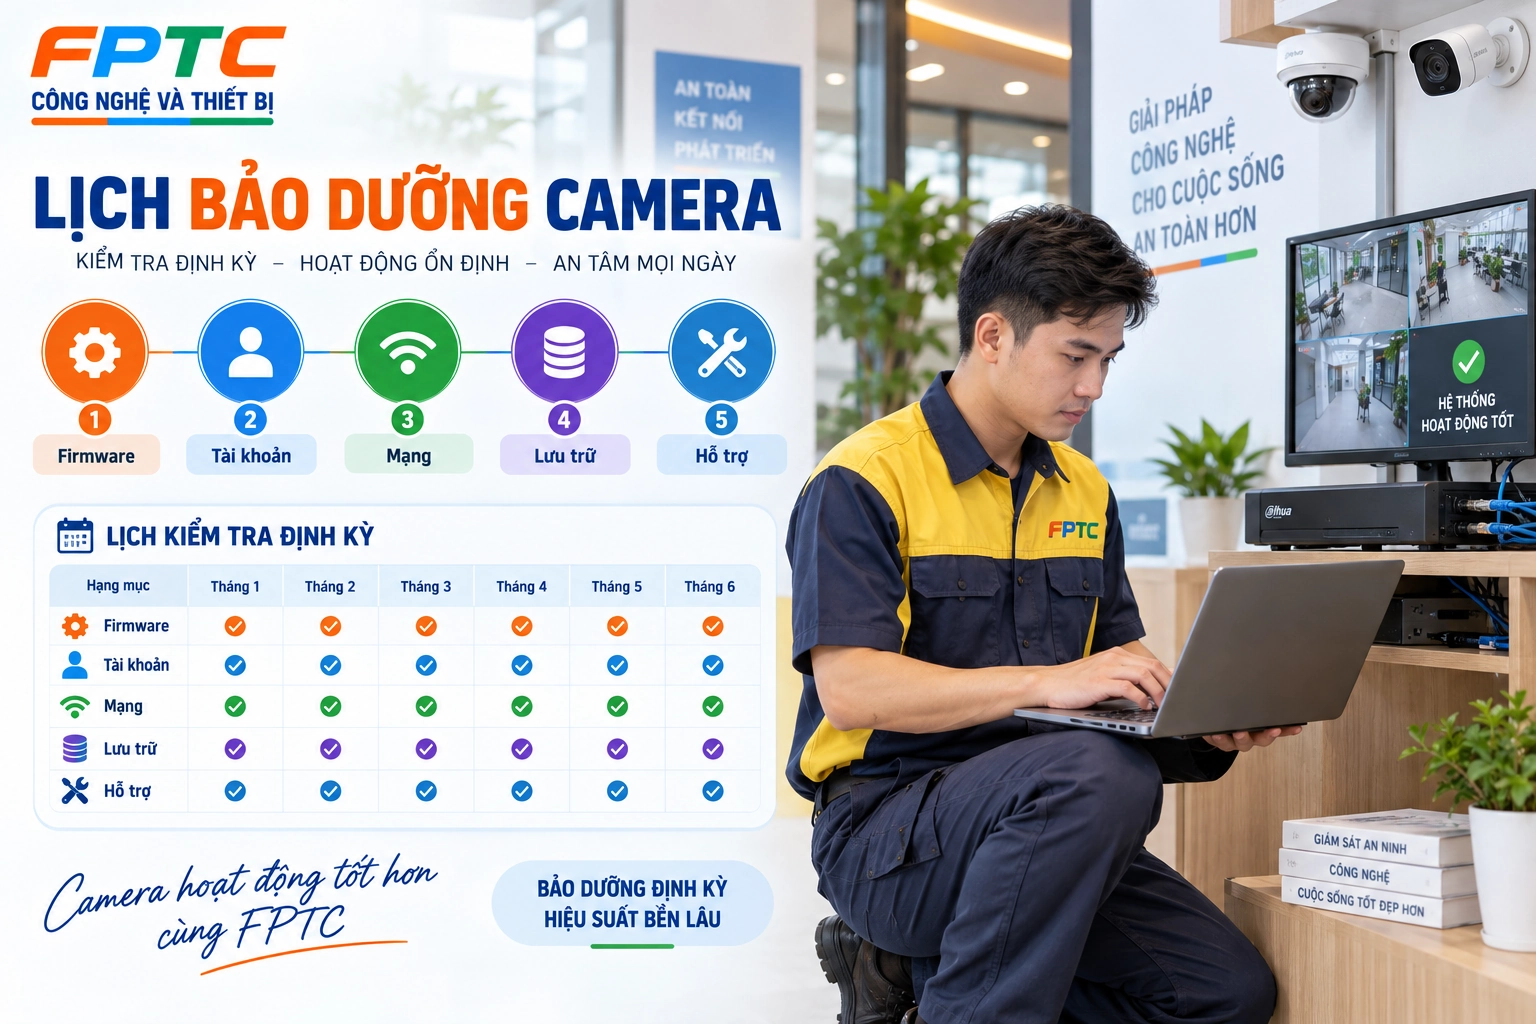
Khi đọc tin camera có lỗ hổng, đừng vội hoảng
Một cảnh báo bảo mật nên dẫn tới việc kiểm tra, không phải hoảng loạn. Người sử dụng trước tiên cần xác định chính xác model camera, phiên bản phần cứng và firmware đang chạy. Sau đó mới đối chiếu với thông báo chính thức của nhà sản xuất để biết thiết bị có nằm trong phạm vi ảnh hưởng hay không và đã có bản cập nhật khắc phục chưa.
Nếu có bản vá, nên sử dụng phương thức cập nhật chính thức phù hợp với thiết bị. Đây cũng là thời điểm tốt để rà soát lại tài khoản quản trị, những điện thoại đang được chia sẻ quyền xem và tình trạng hỗ trợ của camera.
Cách xử lý này thực tế hơn nhiều so với việc chỉ đọc tiêu đề trên mạng rồi reset toàn bộ hệ thống. Nó cũng cho thấy một nguyên tắc quan trọng của bảo mật camera: phải xác định đúng thiết bị trước khi xác định đúng rủi ro.
Sau năm 2026, khi mua camera nên hỏi thêm: “Thiết bị được hỗ trợ bao lâu?”
Trong nhiều năm, cuộc cạnh tranh camera xoay quanh megapixel, hồng ngoại, màu ban đêm, AI và giá bán. Những yếu tố này vẫn quan trọng, nhưng khi camera ngày càng giống một thiết bị IoT hoạt động liên tục trên mạng, vòng đời phần mềm cũng cần được đưa vào quyết định mua hàng.
Người mua có thể bắt đầu đặt những câu hỏi trước đây ít được nhắc tới: hãng có thường xuyên phát hành firmware không, cập nhật được thực hiện qua đâu, có cơ chế thông báo khi xuất hiện phiên bản mới hay không và model dự kiến được hỗ trợ trong bao lâu.
Đây không phải những câu hỏi hấp dẫn bằng “camera có 4K không?” hay “ban đêm có màu không?”, nhưng sau 5 năm sử dụng, chúng có thể quan trọng hơn một vài tính năng marketing trên hộp sản phẩm.
Thông tin về Tapo C200 trong tháng 9/2026 vì vậy đáng chú ý không chỉ bởi hai mã CVE cụ thể. Nó nhắc lại một vấn đề lớn hơn đối với toàn bộ thị trường camera IP: bảo mật là một quá trình kéo dài trong suốt vòng đời thiết bị.
Đổi mật khẩu vẫn cần làm. Mật khẩu mặc định hoặc mật khẩu yếu vẫn là điều nên tránh. Nhưng sau khi đổi mật khẩu, người dùng không nên coi công việc đã hoàn tất.
Camera còn firmware. Camera còn hệ thống mạng. Camera còn tài khoản được chia sẻ. Camera còn các bản vá trong tương lai. Và đến một thời điểm nào đó, camera còn phải đối mặt với câu hỏi liệu nhà sản xuất có tiếp tục hỗ trợ sản phẩm hay không.
Bởi vậy, một hệ thống camera được bảo vệ tốt hơn không phải hệ thống mà người dùng đã đổi mật khẩu một lần rồi quên đi.
Đó là hệ thống vẫn được kiểm tra, cập nhật và quản lý trong suốt thời gian sử dụng.