Camera, Kiểm Soát Cửa Và Mạng IT Đang Trở Thành Một Hệ Thống: Ai Sẽ Chịu Trách Nhiệm Bảo Mật?
Một camera IP được cắm vào switch của doanh nghiệp.
Máy chấm công sử dụng LAN.
Đầu đọc kiểm soát cửa kết nối controller.
Controller gửi dữ liệu về phần mềm.
NVR, server hoặc cloud lại nằm trên cùng hạ tầng mạng doanh nghiệp.
Vậy khi một trong những thiết bị đó xuất hiện lỗ hổng bảo mật, đó là việc của bộ phận an ninh, IT, nhà cung cấp thiết bị hay đơn vị thi công?
Đây không còn là câu hỏi lý thuyết.
Ngày 29/09/2026, GC&E Systems Group tổ chức Converged Security Summit lần thứ chín tại Mercedes-Benz Stadium, Atlanta. Theo SecurityInfoWatch, chương trình quy tụ lãnh đạo IT, chuyên gia an ninh, nhà tích hợp và người dùng cuối với một luận điểm xuyên suốt: physical security và cybersecurity không còn nên được quản lý như hai lĩnh vực hoàn toàn tách rời.
Điều này đặc biệt đáng chú ý với camera và kiểm soát cửa.
Bởi camera hiện nay không đơn giản là:
CAMERA → MÀN HÌNH
và kiểm soát cửa cũng không còn chỉ là:
THẺ → ĐẦU ĐỌC → KHÓA
Thực tế ngày càng giống:
CAMERA + ACCESS CONTROL + SERVER + CLOUD + SWITCH + ROUTER + TÀI KHOẢN + PHẦN MỀM
Tất cả cùng nằm trên một kiến trúc mạng.
Vì vậy câu hỏi:
“Ai phụ trách camera?”
đang phải đổi thành:
“Ai chịu trách nhiệm cho toàn bộ vòng đời bảo mật của hệ thống camera và kiểm soát cửa khi chúng đã trở thành tài sản mạng?”
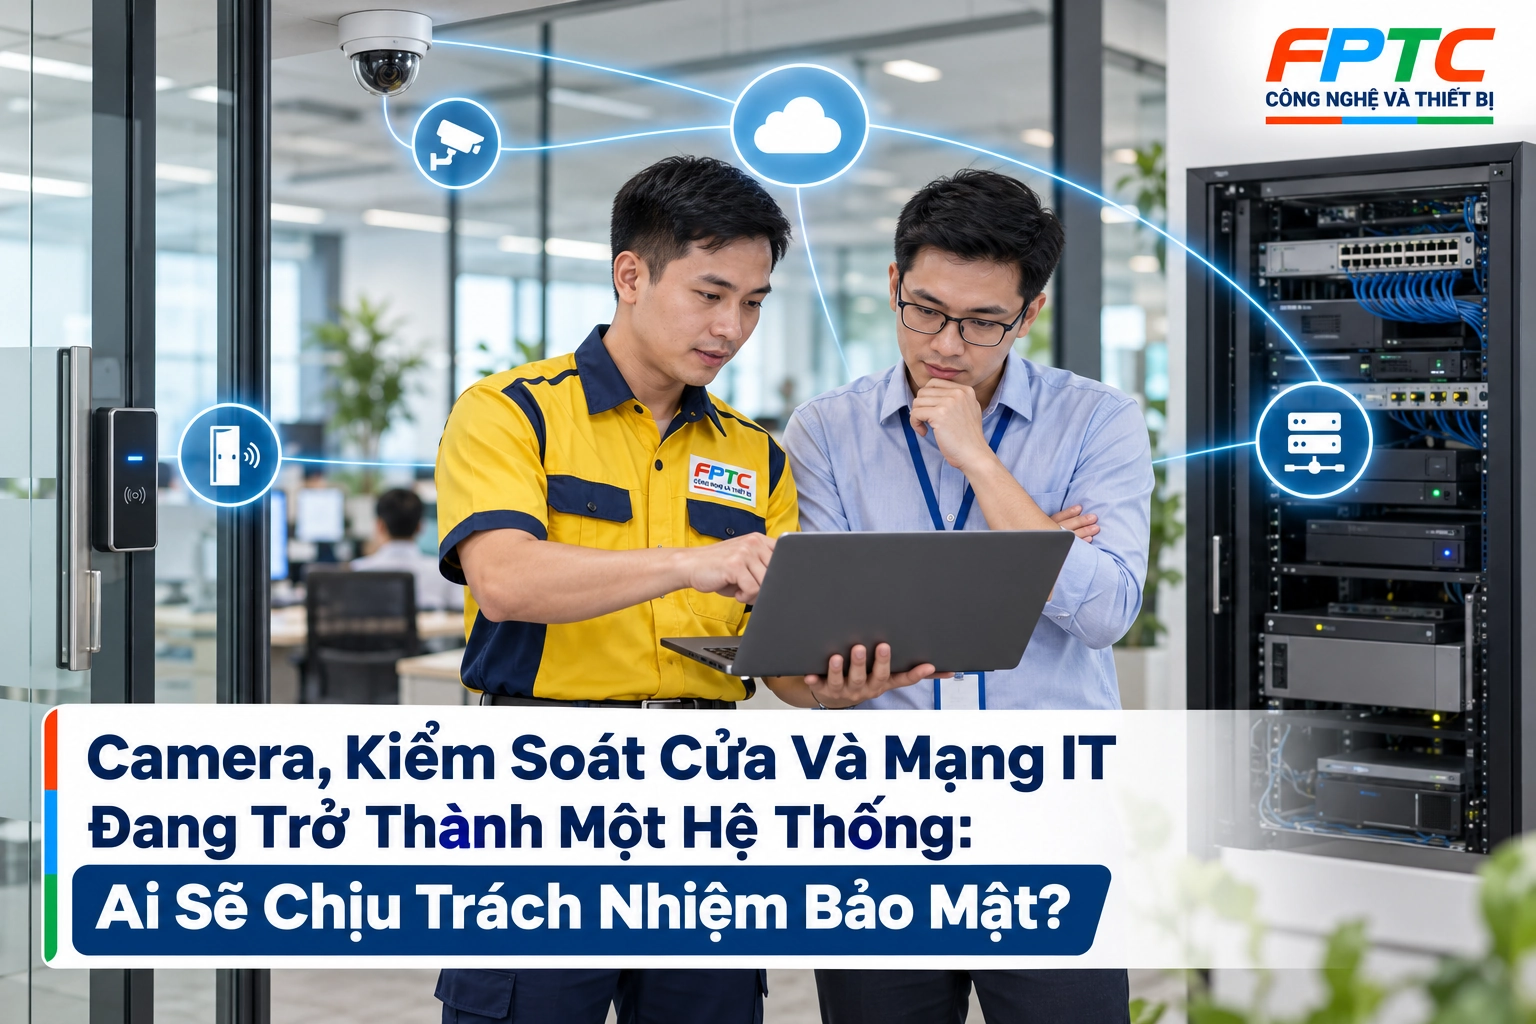
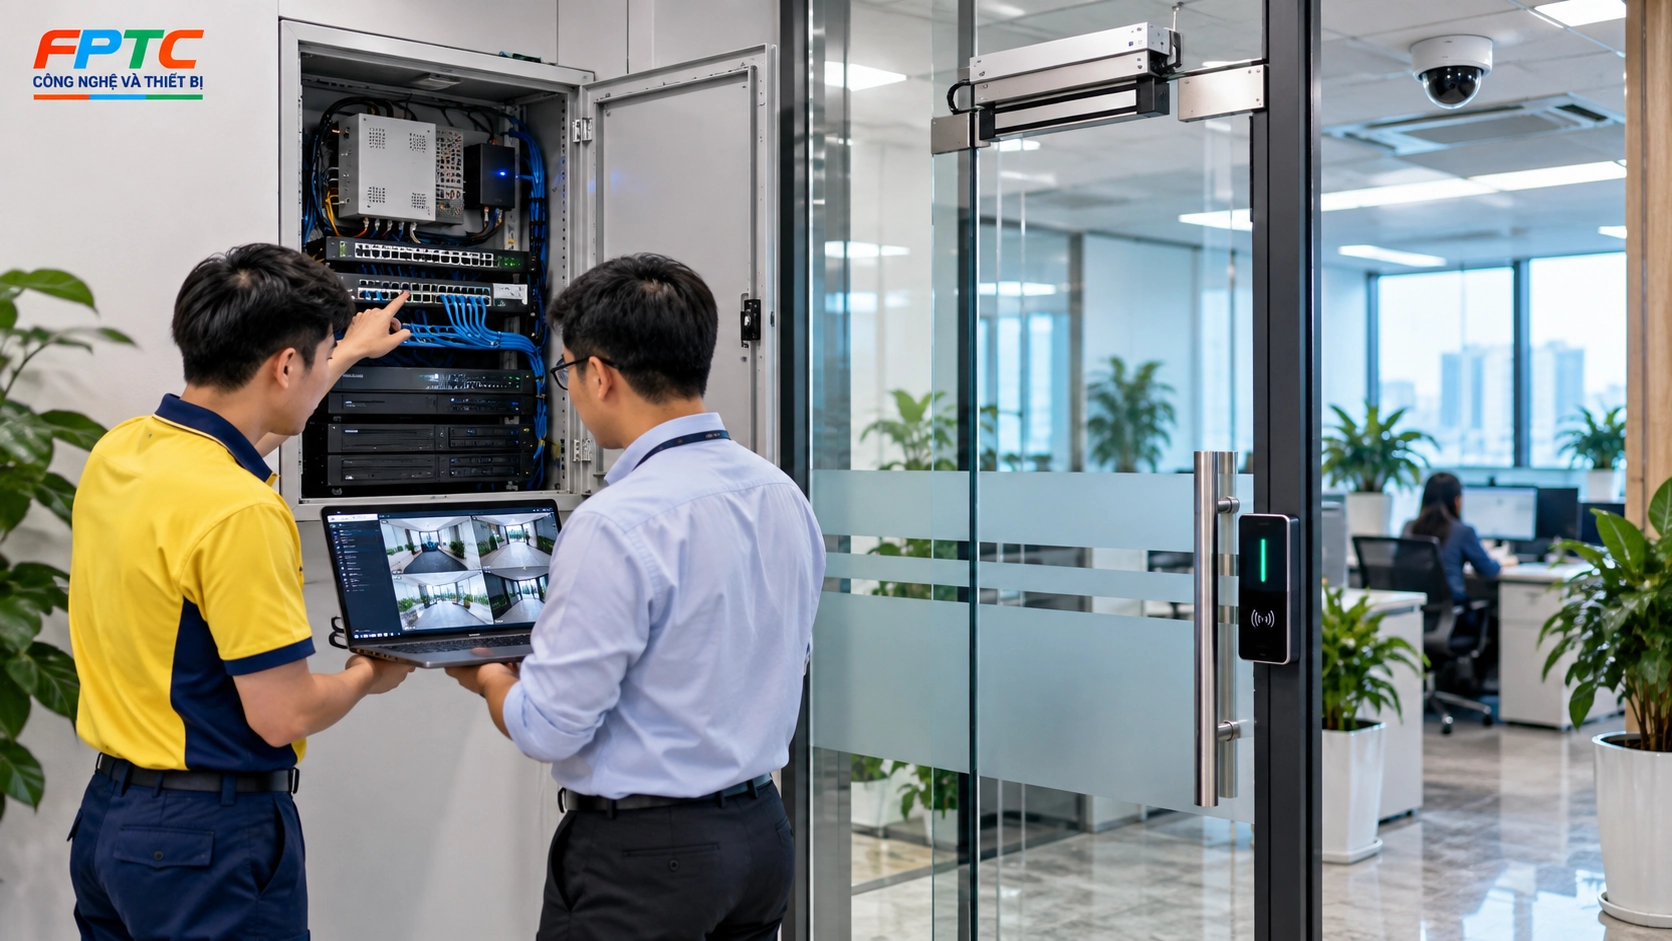
Chú thích ảnh: Camera, kiểm soát cửa và hạ tầng mạng doanh nghiệp đang ngày càng phụ thuộc lẫn nhau, khiến bảo mật không còn là trách nhiệm riêng của một bộ phận.
Trước đây camera thuộc “an ninh”, mạng thuộc “IT”
Mô hình cũ khá rõ.
Bộ phận bảo vệ hoặc facilities quản lý:
camera;
đầu ghi;
khóa cửa;
thẻ;
đầu đọc.
Bộ phận IT quản lý:
máy tính;
switch;
server;
Internet;
tài khoản;
firewall.
Hai nhóm có thể gần như không cần nói chuyện với nhau.
Camera analog thậm chí còn hoạt động trên hạ tầng riêng.
Nhưng IP camera đã thay đổi điều đó.
Ngày nay:
CAMERA → IP ADDRESS
NVR → NETWORK
ACCESS CONTROLLER → LAN
MÁY CHẤM CÔNG → SERVER
APP → CLOUD
ĐIỆN THOẠI → REMOTE ACCESS
Ngay khi một thiết bị an ninh có địa chỉ IP, tài khoản quản trị, firmware và kết nối mạng, nó bắt đầu có nhiều đặc điểm giống một thiết bị IT.
Security Industry Association nhận định tại ISC West 2026 rằng camera, access control và intercom càng kết nối vào mạng thì càng trở thành mục tiêu của các cuộc tấn công mạng; các lỗ hổng thực tế thường liên quan tới phân đoạn mạng kém, firmware cũ hoặc giao thức không an toàn.
Đó là lý do ranh giới giữa:
PHYSICAL SECURITY
và:
CYBERSECURITY
đang mờ dần.
Một chiếc camera IP thực chất là một máy tính nhỏ trên mạng
Hãy bỏ hình dạng camera sang một bên.
Bên trong một camera IP hiện đại thường có:
bộ xử lý;
hệ điều hành/firmware;
network stack;
user account;
web interface;
API;
protocol;
storage;
dịch vụ cloud hoặc P2P;
và trong nhiều model còn có AI.
Nhìn theo góc độ mạng, camera không còn chỉ là “mắt quan sát”.
Nó là:
NETWORK ENDPOINT.
Với access control cũng vậy.
Controller có thể quyết định:
ai được mở cửa;
cửa nào;
thời gian nào;
đồng thời ghi lại log và giao tiếp với server.
NIST thậm chí đưa physical access control systems vào nhóm hệ thống OT trong bản dự thảo SP 800-82 Rev.4 công bố ngày 21/09/2026, cùng với building automation và các hệ thống tương tác trực tiếp với môi trường vật lý.
Điều này rất quan trọng.
Bởi một lỗi cybersecurity ở máy tính thường ảnh hưởng dữ liệu.
Nhưng một lỗi trên hệ thống kiểm soát cửa có thể ảnh hưởng:
một cánh cửa thực tế.
Một lỗi trên camera có thể ảnh hưởng:
khả năng giám sát thực tế.
Đây chính là giao điểm cyber-physical.
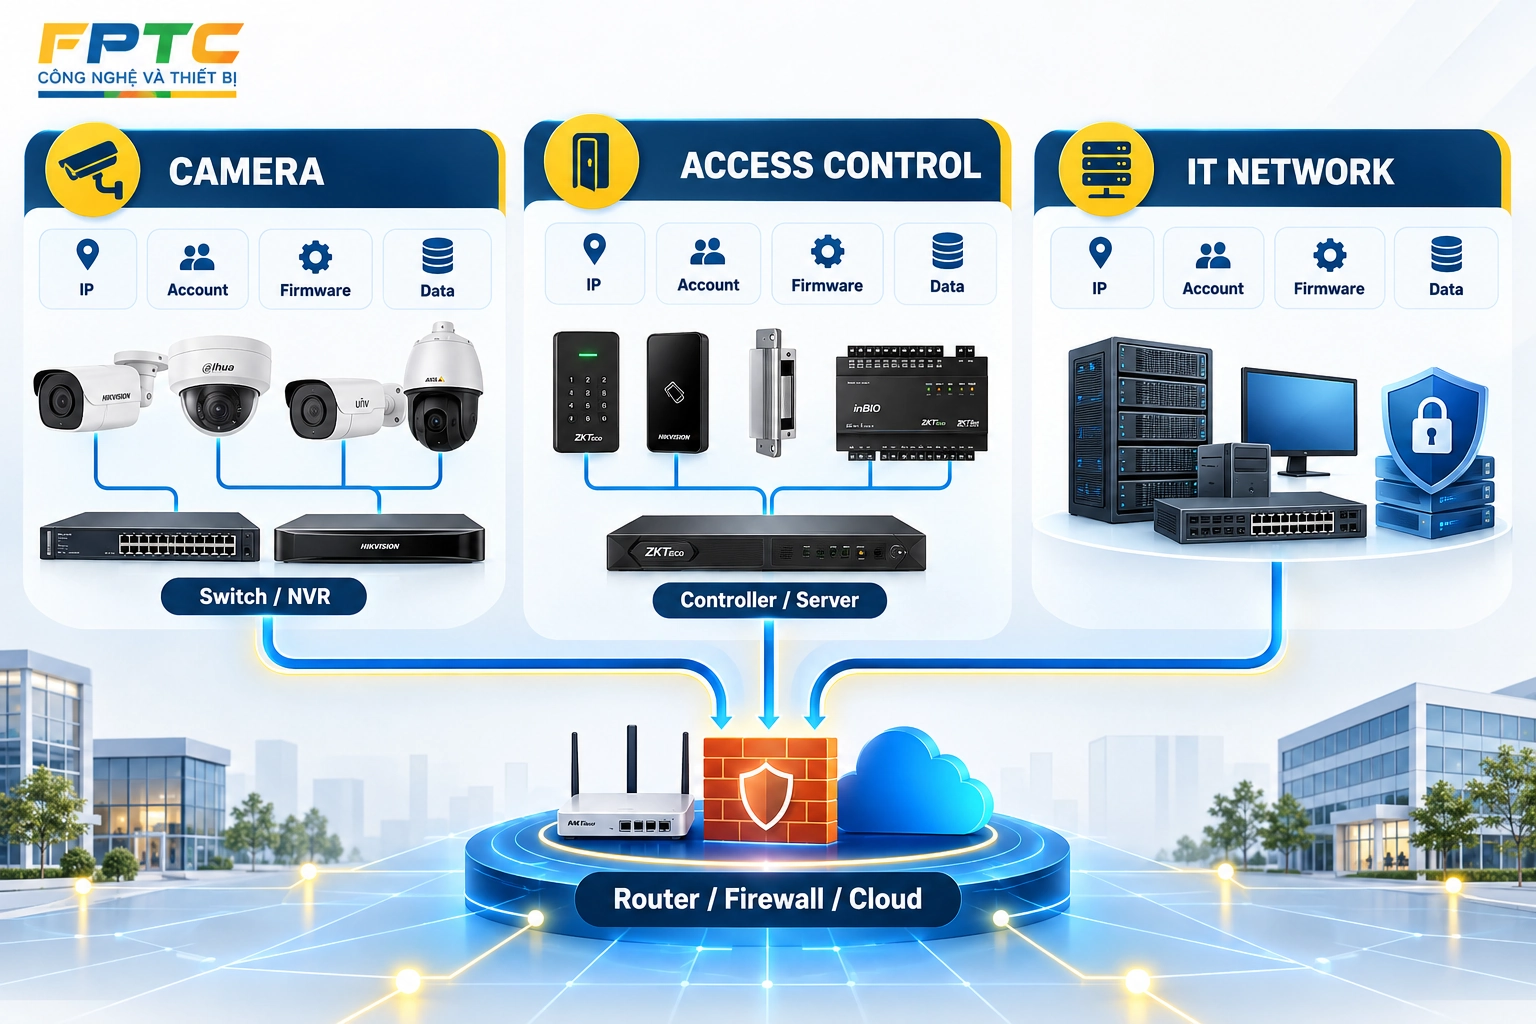
Chú thích ảnh: Khi camera và kiểm soát cửa sử dụng IP, tài khoản, firmware và cloud, chúng trở thành một phần của bề mặt tấn công mạng doanh nghiệp.
Vậy ai phải chịu trách nhiệm?
Câu trả lời phù hợp nhất không phải:
IT.
Cũng không phải:
Bảo vệ.
Hay:
Đơn vị lắp camera.
Mà là:
Trách nhiệm phải được chia rõ theo từng lớp của hệ thống.
Đây chính là phần doanh nghiệp thường thiếu.
Một hệ thống có thể được lắp rất tốt về phần cứng nhưng không ai biết ai chịu trách nhiệm:
cập nhật firmware;
thay mật khẩu;
tạo VLAN;
thu hồi tài khoản;
kiểm tra log;
gia hạn cloud;
xử lý camera offline;
đánh giá lỗ hổng;
hay phản ứng khi xảy ra sự cố.
Nếu không phân công rõ, từng nhóm có thể nghĩ:
“Phần đó bên kia đang quản lý.”
Và khoảng trống trách nhiệm xuất hiện.
Bộ phận Physical Security nên chịu trách nhiệm điều gì?
Nhóm an ninh hoặc bộ phận sử dụng hệ thống phải là business owner của nhu cầu bảo vệ.
Họ cần xác định:
camera nào quan trọng;
khu vực nào cần giám sát;
ai được xem camera;
cửa nào cần phân quyền;
ai được vào khu vực nào;
video cần lưu bao lâu;
sự kiện nào cần cảnh báo;
khi camera hoặc access lỗi thì hoạt động thực tế bị ảnh hưởng thế nào.
Nói cách khác:
Physical Security sở hữu yêu cầu nghiệp vụ.
Ví dụ IT có thể biết camera 10.10.20.35 đang online.
Nhưng IT không chắc biết camera đó đang nhìn:
cửa kho quan trọng nhất của doanh nghiệp.
Physical Security phải biết.
IT nên chịu trách nhiệm điều gì?
IT thường phải sở hữu hạ tầng mà hệ thống chạy trên đó.
Ví dụ:
IP;
VLAN;
switch;
PoE;
routing;
firewall;
DNS;
NTP;
Internet;
VPN;
server;
backup hạ tầng;
giám sát mạng.
Nếu camera hoặc controller được nối vào mạng doanh nghiệp, IT cần biết:
thiết bị nào đang tồn tại;
ở VLAN nào;
giao tiếp với đâu;
cổng/protocol nào cần thiết;
có được truy cập Internet không;
và remote access được tổ chức thế nào.
Đây cũng là lý do một hệ thống camera không nên được triển khai theo kiểu:
Có cổng mạng trống → cắm camera vào.
Nên có kiến trúc.
Ví dụ:
CAMERA VLAN
ACCESS CONTROL VLAN
USER NETWORK
SERVER NETWORK
không nhất thiết đều phải nhìn thấy nhau.
Cybersecurity chịu trách nhiệm gì?
Ở doanh nghiệp lớn, cybersecurity thường đóng vai trò xây dựng policy và kiểm soát rủi ro.
Ví dụ:
mật khẩu;
MFA;
hardening;
vulnerability management;
logging;
SIEM;
incident response;
vendor access;
certificate;
encryption;
risk assessment;
security baseline.
Cybersecurity không nhất thiết tự đi cấu hình từng camera.
Nhưng họ phải đặt ra tiêu chuẩn.
Ví dụ:
Không dùng mật khẩu mặc định.
Tài khoản admin không chia sẻ chung.
Remote access phải được kiểm soát.
Thiết bị EOL phải có kế hoạch thay thế.
Firmware phải có quy trình cập nhật.
SIA cho biết ở nhiều tổ chức, access control vốn từng được xem như hạ tầng facilities nay đang dần được quản lý như một tài sản cybersecurity, bao gồm firmware management, governance và kiểm thử bảo mật.
Đơn vị tích hợp như FPTC chịu trách nhiệm gì?
Đây là phần rất quan trọng.
Integrator không nên chỉ có nhiệm vụ:
gắn camera lên tường.
Một đơn vị tích hợp hiện đại cần bàn giao được:
sơ đồ hệ thống;
IP plan;
danh sách thiết bị;
firmware;
tài khoản ban đầu;
phân quyền;
topology;
cấu hình lưu trữ;
switch/PoE;
kết nối cloud;
tài liệu backup;
và hướng dẫn bảo trì.
Integrator cũng phải phối hợp với IT để biết:
camera được cấp IP thế nào;
VLAN nào;
port nào;
NVR nằm đâu;
remote access ra sao.
SIA từng chỉ ra rằng nhiều hướng dẫn cybersecurity vẫn được viết cho đội IT trong khi người thực tế triển khai camera và access control chính là integrator hoặc security technician; vì vậy cybersecurity phải được đưa vào cả khâu lắp đặt, cấu hình và hỗ trợ vận hành.
Đây là cơ hội rất rõ cho FPTC.
Thay vì bán:
CAMERA
có thể bán:
HỆ THỐNG CAMERA ĐƯỢC TÍCH HỢP AN TOÀN VÀO HẠ TẦNG IT.
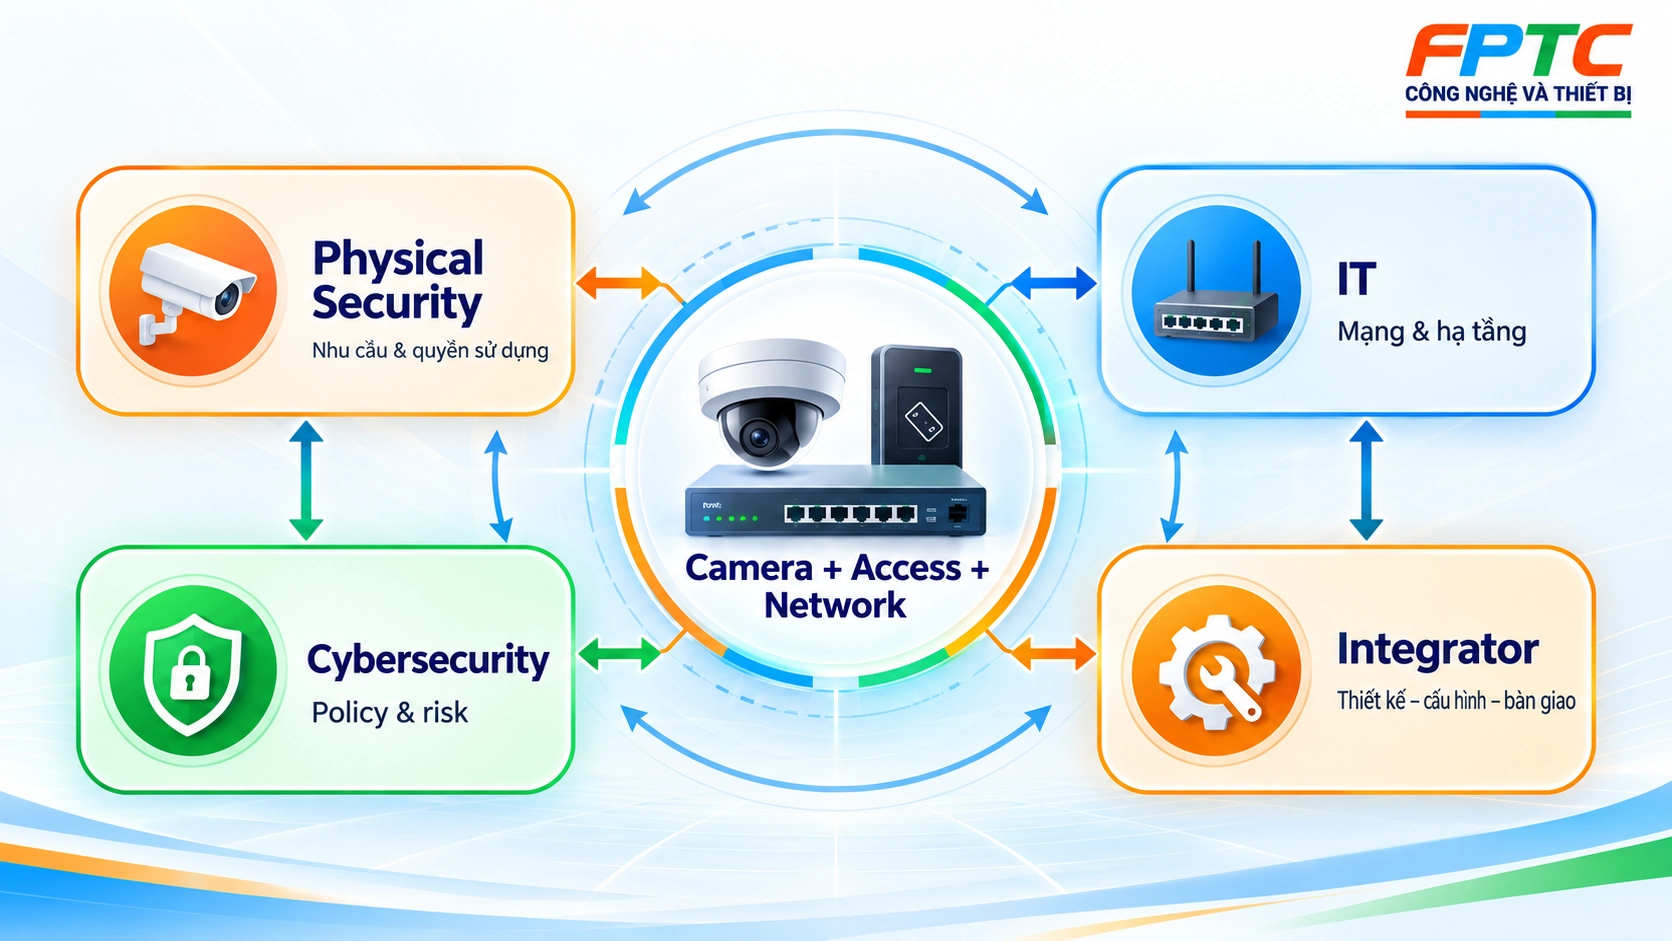
Chú thích ảnh: Hệ thống hội tụ cần mô hình trách nhiệm chung, trong đó nghiệp vụ, mạng, chính sách bảo mật và triển khai kỹ thuật được phân công rõ ràng.
Facilities có còn vai trò không?
Có.
Đặc biệt với kiểm soát cửa.
Facilities hiểu:
loại cửa;
khóa;
nguồn;
hướng thoát;
hệ thống điện;
UPS;
phòng server;
tủ mạng;
máng kỹ thuật;
và điều kiện thi công.
Ví dụ cybersecurity có thể yêu cầu controller access phải an toàn.
Nhưng nếu mất điện thì cửa:
fail-safe hay fail-secure?
Đây không chỉ là câu hỏi cybersecurity.
Nó liên quan:
an toàn;
PCCC;
vận hành;
và physical security.
Đây chính là lý do cyber-physical systems không thể chỉ giao cho một bộ phận.
Hội tụ thực tế xảy ra ở đâu?
Không cần một hệ thống quá lớn.
Chỉ cần một văn phòng 50 nhân sự.
Có:
08 camera IP;
01 NVR;
01 switch PoE;
02 access controller;
04 đầu đọc;
01 máy chấm công;
router;
Internet;
app điện thoại;
phần mềm trên máy tính.
Nhìn bên ngoài đây là:
camera + chấm công + access.
Nhưng nhìn theo kiến trúc IT:
đó là khoảng:
15–20 network endpoints;
nhiều user account;
firmware;
services;
network flows;
cloud connections.
Nếu không có inventory, doanh nghiệp thậm chí không biết mình đang có bao nhiêu thiết bị an ninh kết nối mạng.
Bước 1 của bảo mật không phải firewall – mà là inventory
Không thể bảo vệ thứ không biết đang tồn tại.
Doanh nghiệp nên có ít nhất:
TÊN THIẾT BỊ
MODEL
SERIAL
IP
MAC
VỊ TRÍ
FIRMWARE
VLAN
ADMIN OWNER
NGÀY LẮP
TRẠNG THÁI BẢO HÀNH
EOL/EOS nếu có
Ví dụ:
CAM-01 → Cửa chính
CAM-02 → Kho
ACC-01 → Cửa server
NVR-01 → Tủ rack tầng 2
Khi xảy ra lỗ hổng trên một model cụ thể, doanh nghiệp có thể biết ngay:
Có thiết bị đó không?
Nằm đâu?
Ai phụ trách?
Thay vì đi tìm từng camera.
Bước 2 – Camera không nên nằm chung mạng một cách tùy tiện
Một sai lầm rất phổ biến:
PC nhân viên + máy in + camera + NVR + access controller → cùng một mạng.
Hệ thống vẫn chạy.
Nhưng về bảo mật và quản trị, đây chưa chắc là kiến trúc tốt.
SIA đã nêu network segmentation là một trong các điểm quan trọng khi bảo vệ hệ thống cyber-physical.
Một cách tiếp cận tốt hơn có thể là:
VLAN CAMERA
↓
NVR
và chỉ cho phép những luồng cần thiết.
Ví dụ camera không nhất thiết cần truy cập:
PC kế toán;
file server;
máy in;
toàn bộ subnet văn phòng.
Nguyên tắc:
Thiết bị chỉ nên giao tiếp với những gì nó thực sự cần.
Đây chính là segmentation.
Camera có cần Internet không?
Cũng không nên trả lời mặc định:
Có.
Nhiều hệ thống IP:
Camera → NVR
có thể hoạt động trong LAN.
Internet có thể chỉ cần cho:
remote access;
P2P/cloud;
update;
notification;
dịch vụ AI.
Nếu camera không cần trực tiếp đi Internet thì có thể xem xét hạn chế đường ra ngoài theo kiến trúc và yêu cầu của thiết bị.
Điều này phải được kiểm tra theo từng hãng/model.
Không nên chặn ngẫu nhiên rồi làm hệ thống mất chức năng.
Bước 3 – Tài khoản camera phải được quản lý giống tài khoản IT
Tình trạng:
admin / mật khẩu chung
được chia cho:
giám đốc;
IT;
bảo vệ;
nhà thầu;
nhân viên
là một mô hình rất khó kiểm soát.
Tốt hơn nên có:
ADMIN → quản trị
SECURITY → live/playback
MANAGER → camera được phân quyền
VENDOR → quyền kỹ thuật có thời hạn nếu cần
Đặc biệt khi nhân sự nghỉ việc:
không chỉ thu hồi email.
Cần xem:
camera app;
NVR account;
access account;
VPN;
cloud;
controller;
visitor management;
và những tài khoản liên quan.
Hội tụ hệ thống cũng có nghĩa:
offboarding phải hội tụ.
Bước 4 – Firmware không còn là việc “khi nào lỗi mới cập nhật”
Camera cũ trước đây có thể chạy nhiều năm mà không ai quan tâm firmware.
Với network-connected security devices, cách đó ngày càng khó chấp nhận.
Firmware có thể liên quan tới:
lỗi bảo mật;
certificate;
protocol;
cloud compatibility;
bug;
AI;
stability.
Doanh nghiệp nên có quy trình:
KIỂM TRA VERSION
↓
ĐÁNH GIÁ UPDATE
↓
TEST
↓
BACKUP CONFIG
↓
UPDATE
↓
VERIFY
Không phải:
Có firmware mới → update toàn bộ ngay trong giờ làm việc.
Bởi physical security có yêu cầu uptime.
Một access controller reboot không giống cập nhật một laptop thông thường.
NIST nhấn mạnh OT security cần cân bằng giữa security với performance, reliability và safety; physical access control được đưa vào chính phạm vi này.
Bước 5 – Cloud làm ranh giới trách nhiệm phức tạp hơn
Ngày trước:
Camera → NVR
tất cả ở trong công trình.
Ngày nay có thể là:
Camera → Cloud
NVR → Cloud
Access → Cloud
Mobile App → Cloud
Điều này đặt thêm câu hỏi.
Ai quản lý tenant?
Ai là global admin?
MFA đã bật chưa?
Tài khoản vendor còn tồn tại không?
Dữ liệu lưu ở đâu?
Cloud mất kết nối thì cửa/camera hoạt động thế nào?
Subscription hết hạn ảnh hưởng gì?
Một hệ thống cloud tốt không làm trách nhiệm biến mất.
Nó chỉ dịch một phần trách nhiệm sang nhà cung cấp.
Doanh nghiệp vẫn phải quản lý:
identity;
account;
permission;
configuration;
device;
endpoint.
Bước 6 – Vendor remote access phải được kiểm soát
Đây là phần rất dễ bỏ qua.
Sau khi lắp camera, đơn vị kỹ thuật có thể cần hỗ trợ từ xa.
Nếu triển khai không rõ ràng, có thể tồn tại:
tài khoản cũ;
remote desktop;
VPN;
cloud sharing;
P2P;
user chưa thu hồi.
Doanh nghiệp nên biết:
Vendor truy cập bằng cách nào?
Ai phê duyệt?
Bao lâu?
Có log không?
Sau khi xử lý xong quyền có bị thu hồi không?
Không nên để một tài khoản kỹ thuật tồn tại vô thời hạn chỉ vì:
“Sau này có lỗi còn vào sửa.”
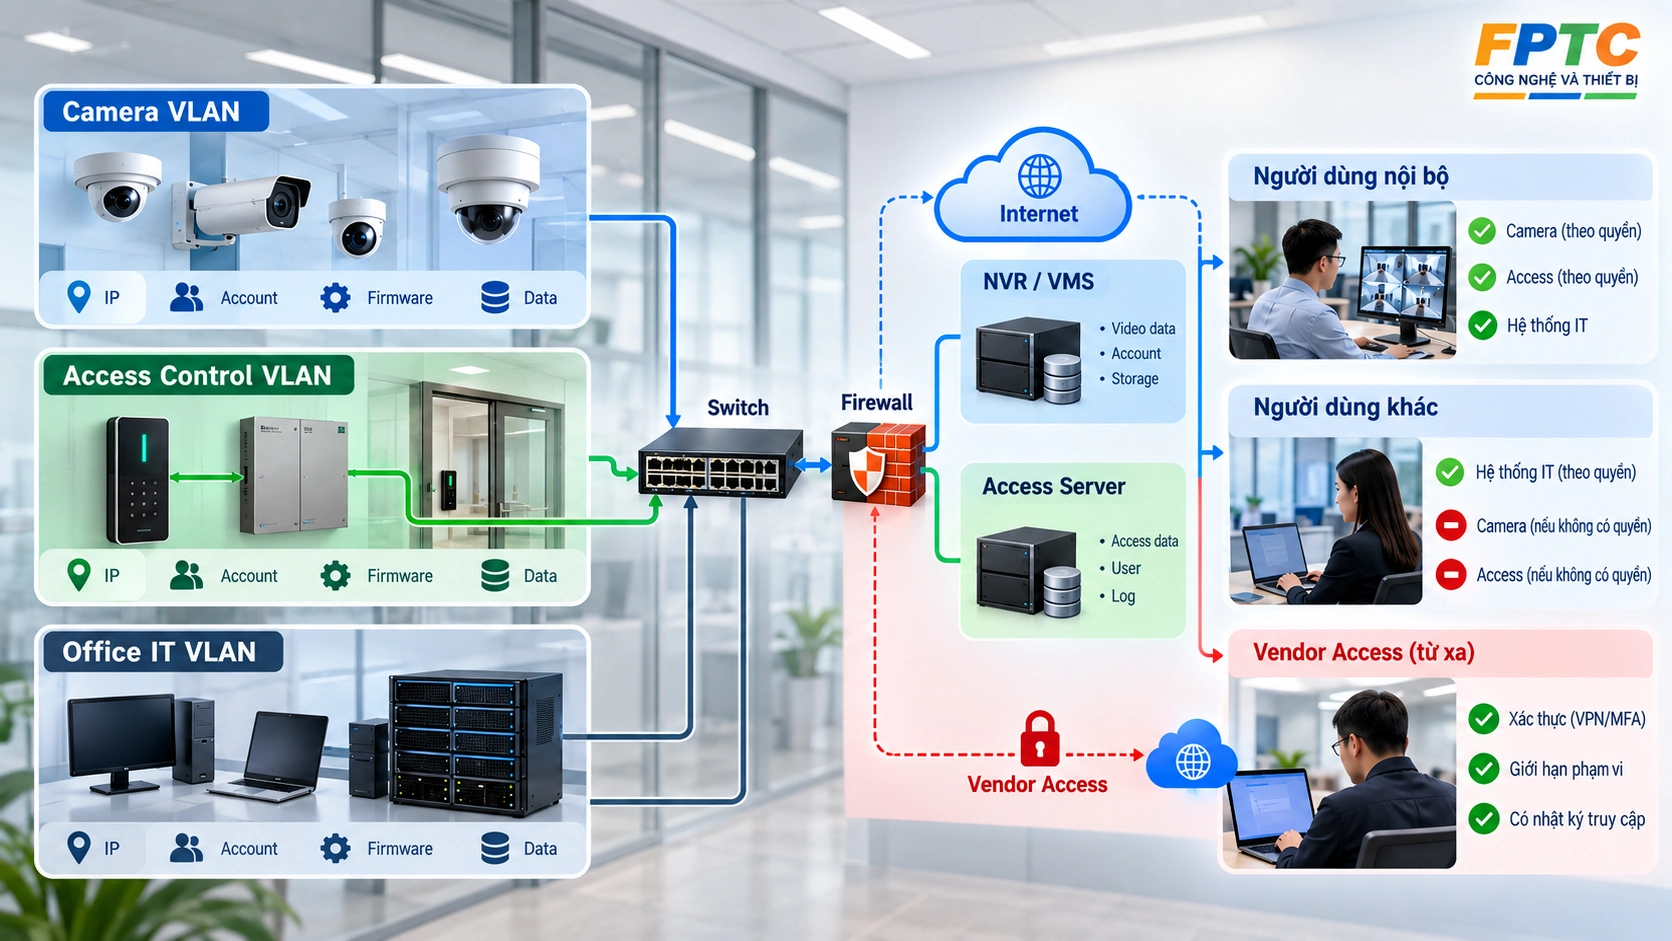
Chú thích ảnh: Phân đoạn mạng và kiểm soát tài khoản giúp giới hạn phạm vi truy cập giữa camera, kiểm soát cửa, người dùng nội bộ và đơn vị hỗ trợ từ xa.
Bước 7 – Log camera và access phải trở thành dữ liệu điều tra
Một hệ thống camera có:
login log;
configuration log;
device offline;
event;
playback;
export.
Access control có:
credential event;
door open;
door forced;
tamper;
controller status.
IT có:
firewall log;
switch log;
authentication;
VPN.
Khi xảy ra sự cố, nếu ba nhóm dữ liệu này tách rời hoàn toàn, việc điều tra khó hơn.
Xu hướng convergence hướng tới việc liên kết:
PHYSICAL EVENT
với:
CYBER EVENT.
Ví dụ:
02:03 – tài khoản admin đăng nhập NVR từ địa chỉ lạ.
02:05 – một số camera bị thay cấu hình.
02:07 – camera kho offline.
Nếu chỉ nhìn physical security:
Camera offline.
Nếu nhìn cyber:
Có một chuỗi sự kiện.
Đó là khác biệt.
Bước 8 – Incident Response phải bao gồm camera và cửa
Nhiều doanh nghiệp có cybersecurity incident response plan.
Nhưng thường xoay quanh:
email;
malware;
server;
ransomware.
Hãy thêm một tình huống:
Toàn bộ camera một khu vực offline.
Ai kiểm tra trước?
IT?
Bảo vệ?
Integrator?
Hoặc:
Access controller mất kết nối.
Cửa còn hoạt động không?
Quyền local còn không?
Bảo vệ chuyển sang quy trình nào?
Đây là nơi physical security và IT phải chuẩn bị cùng nhau.
SecurityInfoWatch dẫn lại tại Converged Security Summit một thông điệp đáng chú ý từ các lãnh đạo tham dự: quan hệ giữa các đội nội bộ, vendor và đối tác nên được xây dựng trước khi sự cố xảy ra, không phải tới lúc incident mới tìm người cần gọi.
Khi cyber tấn công physical security, hậu quả có thể là gì?
SIA mô tả rất thẳng vấn đề tại ISC West 2026: khi cyber tác động tới physical systems, hậu quả có thể là cửa không hoạt động, camera mất hình hoặc building systems bị gián đoạn.
Đây là lý do bảo mật camera không chỉ để:
bảo vệ video khỏi bị xem trộm.
Mà còn để bảo vệ:
AVAILABILITY – hệ thống còn hoạt động
INTEGRITY – cấu hình và dữ liệu không bị thay đổi
CONFIDENTIALITY – dữ liệu không bị truy cập trái phép
Ba yếu tố đều quan trọng.
Với camera, nhiều người chỉ nghĩ confidentiality.
Nhưng trong một vụ việc thực tế:
Camera bị tắt
có thể còn nghiêm trọng hơn việc:
Camera bị xem trái phép.
Access Control còn nhạy cảm hơn camera
Camera chủ yếu quan sát.
Access control tác động vật lý.
Controller có thể:
mở cửa;
khóa cửa;
xác nhận quyền;
ghi nhận credential.
Do đó một hệ thống access phải xem đồng thời:
CYBERSECURITY
và:
LIFE SAFETY.
Ví dụ không thể tăng security bằng cách cấu hình một cửa theo hướng gây khó thoát nạn.
Đây là minh họa điển hình cho lý do cyber-physical convergence đòi hỏi nhiều nhóm cùng tham gia.
Camera + Access + IT hội tụ còn tạo một lợi thế lớn
Convergence không chỉ tạo thêm rủi ro.
Nó cũng tạo cơ hội.
Ví dụ một sự kiện:
Access → nhân viên mở cửa lúc 08:32
có thể liên kết:
Camera → hình ảnh tại cửa lúc 08:32
IT có thể liên kết:
Identity → tài khoản người dùng
Nếu doanh nghiệp tổ chức đúng:
IDENTITY
có thể trở thành lớp chung giữa:
physical access;
logical access;
visitor;
camera;
HR.
SIA năm 2026 nhận định convergence đang được thúc đẩy bởi các mô hình identity thống nhất, shared risk models và nhu cầu governance xuyên IT, OT và physical access.
Đây là mặt tích cực rất lớn.
Vấn đề không phải “IT quản camera” hay “bảo vệ quản camera”
Một mô hình tốt hơn là chia theo ownership.
| Hạng mục |
Nhóm nên sở hữu chính |
Nhóm phối hợp |
| Mục tiêu camera |
Physical Security |
IT, Integrator |
| Vị trí/góc quan sát |
Physical Security + Integrator |
Facilities |
| IP/VLAN |
IT |
Integrator |
| Firewall/remote access |
IT/Cybersecurity |
Integrator |
| Firmware |
|