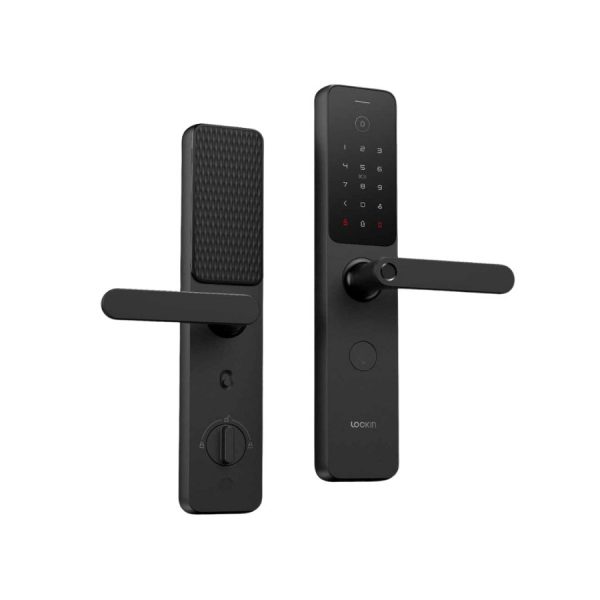
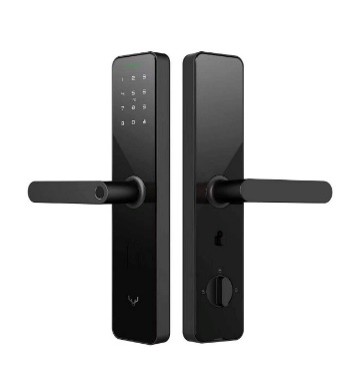
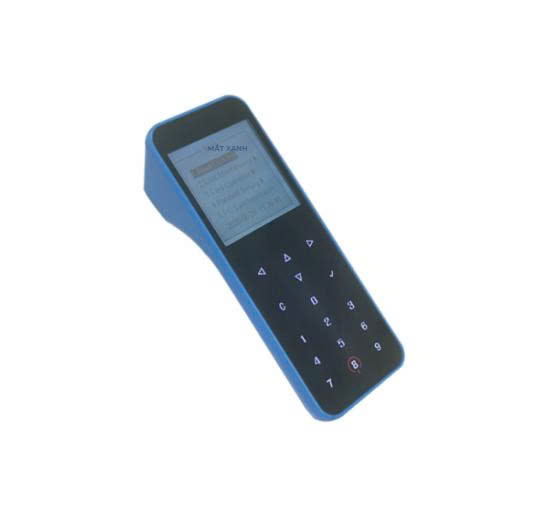
Một hệ thống kiểm soát cửa nhìn từ bên ngoài có thể tạo cảm giác rất an toàn: khóa điện từ chắc chắn, đầu đọc thẻ hoặc khuôn mặt hiện đại, cửa kính sử dụng đúng gá khóa và nhân viên phải xác thực mới được vào. Nhưng phía sau cánh cửa còn một thành phần ít được người sử dụng để ý: bộ điều khiển – controller. Đây mới là nơi có thể quyết định ai được mở cửa, được vào cửa nào, vào thời gian nào, sự kiện được ghi ở đâu và hệ thống phản ứng ra sao nếu mất kết nối với server.
Ngày 29/09/2026, Mercury Security công bố báo cáo 2026 Trends in Access Controllers, dựa trên khảo sát toàn cầu với 561 chuyên gia physical security và cybersecurity, gồm quản trị viên access control, integrator, installer và người dùng cuối. Kết quả cho thấy 32% người tham gia cho rằng controller hiện tại của họ thiếu các tính năng cybersecurity cần thiết, tăng từ 21% năm 2025; đồng thời 74% cho biết việc phối hợp giữa cybersecurity và IT ngày càng phức tạp hơn. Đáng chú ý, 78% hiện coi controller là thành phần quan trọng hoặc rất quan trọng trong chiến lược kiểm soát ra vào.
Điều này cho thấy câu hỏi khi triển khai kiểm soát cửa đang thay đổi. Doanh nghiệp không nên chỉ hỏi “khóa này có chắc không?” mà cần mở rộng thành “toàn bộ chuỗi từ đầu đọc → controller → mạng → server/cloud → khóa có được bảo vệ đúng không?”. Với FPTC, đây là góc rất phù hợp để tư vấn khách hàng doanh nghiệp vì chất lượng của một hệ thống kiểm soát cửa không thể được đánh giá chỉ bằng thiết bị nhìn thấy ở mặt cửa.
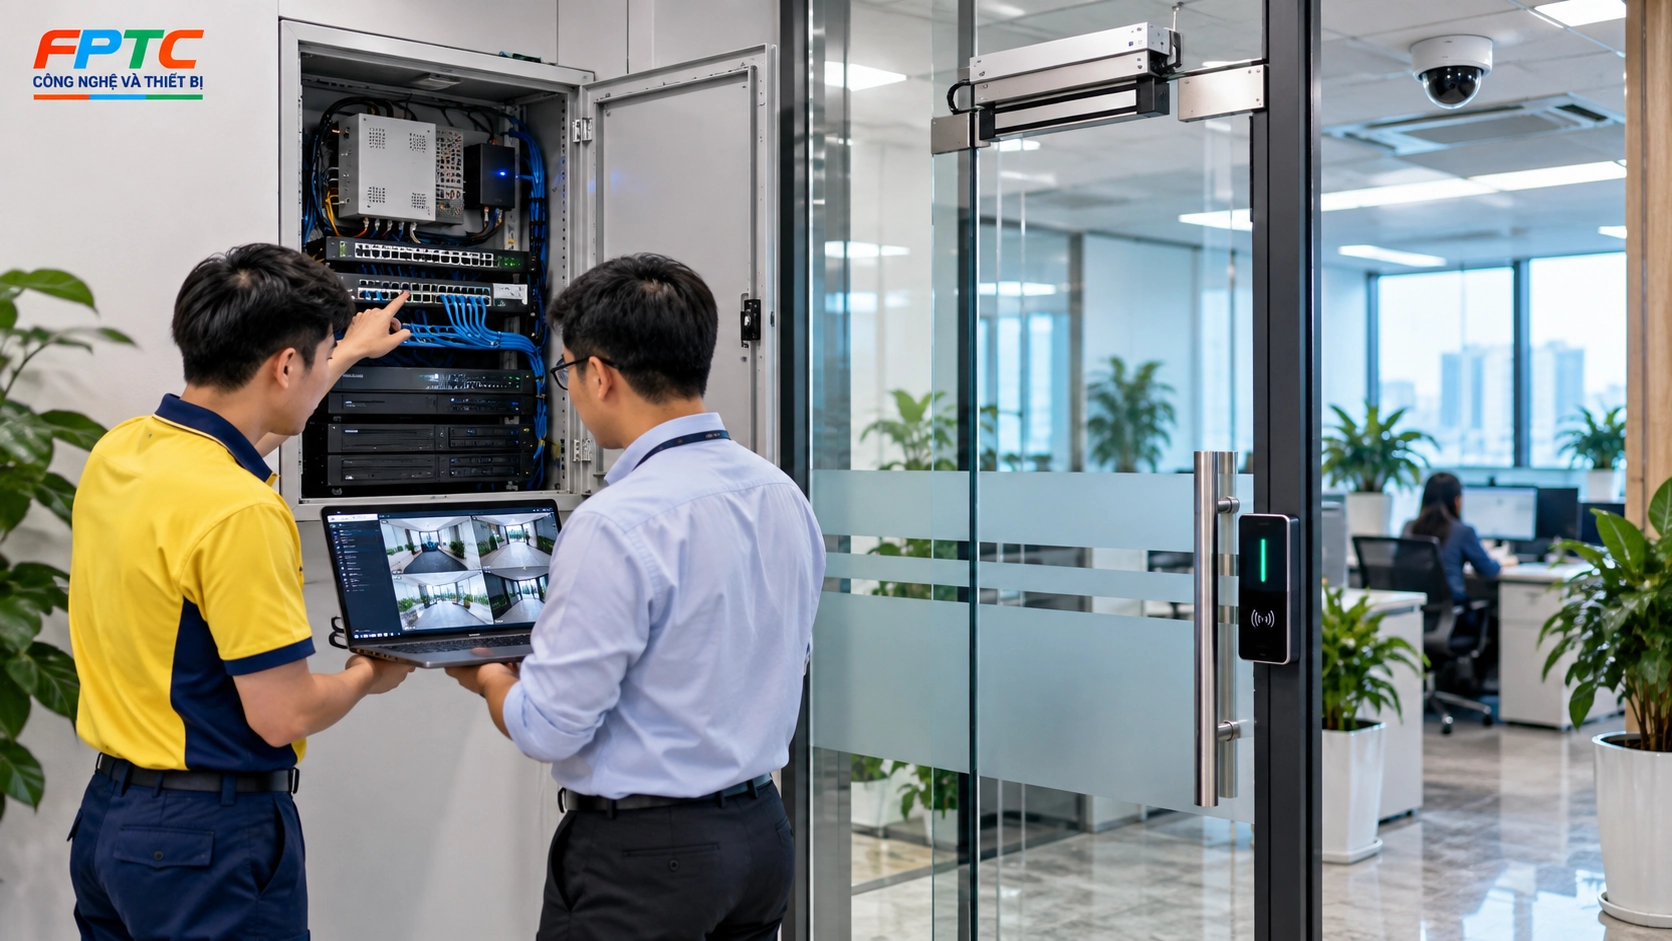
Chú thích ảnh: Bảo mật kiểm soát cửa không chỉ nằm ở khóa và đầu đọc; controller, mạng, tài khoản và phần mềm phía sau cũng quyết định độ an toàn của toàn hệ thống.
Người dùng nhìn thấy khóa, nhưng controller mới là “bộ não” của hệ thống
Một hệ thống kiểm soát cửa điển hình có thể hình dung theo chuỗi Credential → Đầu đọc → Controller → Relay → Khóa. Khi nhân viên đưa thẻ, khuôn mặt hoặc thông tin xác thực vào đầu đọc, controller có thể kiểm tra credential có hợp lệ không, người đó được vào cửa nào, trong khung giờ nào và quyền đã bị thu hồi hay chưa trước khi điều khiển relay mở khóa.
Vì vậy, chiếc khóa dù có lực giữ lớn vẫn chỉ là phần chấp hành cuối cùng. Logic kiểm soát thực tế nằm ở lớp phía trước. Trong nhiều hệ thống doanh nghiệp, controller còn kết nối với server, LAN, phần mềm quản trị hoặc cloud nên vai trò của nó đã vượt xa một bo mạch đóng/mở relay đơn giản.
Mercury cho biết 78% người tham gia khảo sát năm 2026 đánh giá controller là thành phần quan trọng hoặc critical đối với chiến lược PACS, tăng từ 72% năm 2025. 69% coi interoperability là yếu tố quan trọng khi lựa chọn controller và 82% cho rằng khả năng tương thích với cả hạ tầng cũ lẫn tương lai có ý nghĩa đối với kế hoạch đầu tư dài hạn.
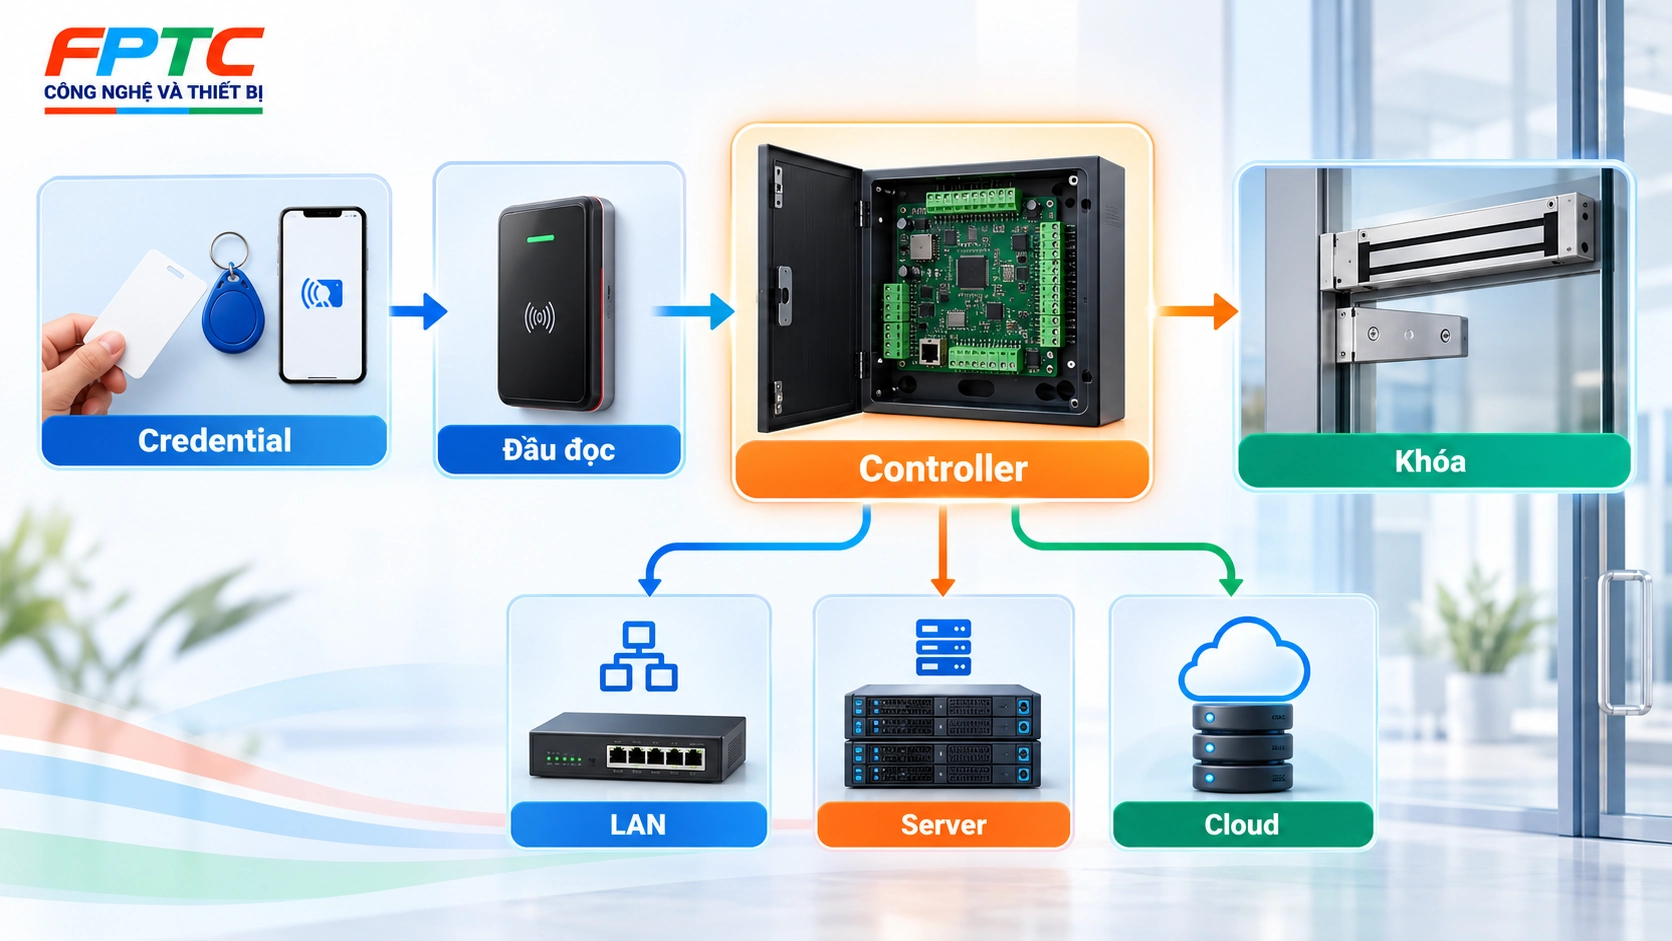
Chú thích ảnh: Controller nằm giữa credential, đầu đọc và khóa đồng thời kết nối với hệ thống quản trị, vì vậy đây là điểm trung tâm của cả vận hành lẫn cybersecurity.
Controller đang trở thành một thiết bị IT
Controller hiện đại có thể có địa chỉ IP, firmware, bộ xử lý, bộ nhớ, certificate, network service, log, kết nối server, cloud và API. Nhìn theo góc độ mạng, nó vừa là thiết bị điều khiển vật lý vừa là một network endpoint.
Chính sự thay đổi này khiến cybersecurity trở thành yếu tố quan trọng hơn trong access control. Báo cáo Mercury cho biết hơn 60% người tham gia xem advanced cybersecurity là một trong những xu hướng lớn tác động tới quyết định mua controller. Trong khi đó, tỷ lệ người cho biết hệ thống hiện tại thiếu capability cybersecurity tăng 11 điểm phần trăm chỉ trong một năm, từ 21% lên 32%.
Điều đáng chú ý là khoảng trống này không nhất thiết có nghĩa controller hiện tại “không an toàn”. Nó cho thấy yêu cầu đối với controller đang tăng nhanh hơn. Một thiết bị trước đây chỉ cần mở cửa ổn định thì nay có thể phải đáp ứng thêm cloud, mobile credential, edge computing, tích hợp video, AI và các tiêu chuẩn bảo mật mới.
Điểm yếu 1: Đường từ đầu đọc tới controller
Khi nói tới cybersecurity, nhiều doanh nghiệp chỉ nhìn đoạn controller kết nối server hoặc Internet. Nhưng ngay trước controller còn có tuyến Đầu đọc → Controller. Đây là nơi giao thức giữa thiết bị trở nên quan trọng, đặc biệt khi hệ thống cần nâng cấp từ các kiến trúc cũ lên những phương án hỗ trợ cơ chế xác thực và mã hóa tốt hơn.
Khi khảo sát hệ thống cũ, câu hỏi không nên chỉ là “đầu đọc này còn dùng được không?”. FPTC nên kiểm tra thêm đầu đọc đang giao tiếp theo chuẩn nào, controller có hỗ trợ chuẩn phù hợp không, lớp bảo mật giữa reader-controller được cấu hình ra sao và việc giữ lại thiết bị cũ có tạo ra giới hạn cho kiến trúc mới hay không.
Điểm này rất quan trọng với các dự án nâng cấp. Một đầu đọc vẫn hoạt động tốt về mặt chức năng chưa chắc đáp ứng cùng mức yêu cầu bảo mật như thế hệ thiết bị mới. Vì vậy cần đánh giá cả khả năng sử dụng lẫn khả năng bảo vệ.
Điểm yếu 2: Controller tới server và mạng doanh nghiệp
Sau tuyến reader-controller là kết nối Controller → LAN → Server/Cloud. Ở đây, controller trở thành một phần thực sự của mạng doanh nghiệp. Câu hỏi không còn đơn giản là “có mạng hay không” mà phải biết controller nằm VLAN nào, IP nào, được phép giao tiếp với server nào, cần những port nào và có cần truy cập Internet trực tiếp hay không.
Một tính năng bảo mật tồn tại trong datasheet nhưng không được bật hoặc triển khai đúng chưa tạo thành bảo mật thực tế. Nếu controller hỗ trợ encryption, certificate hoặc secure communication nhưng thiết bị vẫn được đưa vào một mạng phẳng chung với máy tính nhân viên, Wi-Fi khách và các thiết bị không liên quan thì kiến trúc vẫn cần được xem lại.
Do đó quy trình tốt hơn phải là xác định yêu cầu mạng trước khi đấu nối controller, thay vì tìm một cổng switch còn trống rồi cắm thiết bị vào. Đây là điểm mà đội access control và IT cần phối hợp ngay từ đầu.
Điểm yếu 3: Firmware – thiết bị vẫn chạy không có nghĩa vẫn nên để nguyên
Controller không phải thiết bị “lắp xong rồi quên”. Nó chạy firmware và firmware có thể liên quan tới lỗi bảo mật, certificate, protocol, khả năng tích hợp và độ ổn định của hệ thống. Một controller đã vận hành năm năm vẫn có thể mở cửa bình thường nhưng vòng đời bảo mật của nó có thể không còn giống thời điểm mới lắp.
Mercury cho biết những tổ chức tham gia khảo sát đang ngày càng coi controller là một khoản đầu tư hạ tầng dài hạn, đồng thời mức độ phức tạp trong quản lý AI, cybersecurity và integration cũng tăng đáng kể. 80% cho biết việc quản lý AI và tính năng nâng cao trở nên phức tạp hơn trong ba năm qua, 74% nói điều tương tự với cybersecurity/IT coordination và 67% với system integration.
Vì vậy cần phân biệt hai khái niệm: functional life và security life. Thiết bị còn hoạt động chưa chắc đã đồng nghĩa nó vẫn phù hợp với yêu cầu bảo mật, kiến trúc mạng và nền tảng phần mềm mới.
Điểm yếu 4: Tài khoản quản trị được chia cho quá nhiều người
Một lỗi rất phổ biến là toàn bộ hệ thống chỉ có một tài khoản admin chung. IT biết mật khẩu, phòng bảo vệ biết, HR biết, kỹ thuật biết và đơn vị thi công cũng giữ lại để “sau này có lỗi còn hỗ trợ”. Cách làm này thuận tiện lúc đầu nhưng càng về sau càng khó kiểm soát ai đã làm gì.
Nên phân biệt rõ người có quyền đi qua cửa và người có quyền thay đổi quyền đi qua cửa. HR có thể cần quản lý nhân sự, bảo vệ cần theo dõi event, IT cần quản lý hạ tầng, integrator cần quyền kỹ thuật trong thời gian cần thiết; không phải tất cả đều cần super admin.
Nếu phần mềm hỗ trợ, nên tạo tài khoản riêng theo vai trò và giữ audit log. Khi có thay đổi cấu hình hoặc quyền truy cập, doanh nghiệp có thể xác định tài khoản nào đã thực hiện thay vì chỉ biết rằng “admin” đã thay đổi.
Điểm yếu 5: Nhân viên nghỉ việc nhưng quyền kỹ thuật vẫn còn
Offboarding access control thường tập trung vào việc thu hồi thẻ, xóa khuôn mặt hoặc xóa vân tay. Nhưng với hệ thống hiện đại, đó mới là một nửa câu chuyện. Cần kiểm tra đồng thời tài khoản quản trị, app trên điện thoại, VPN, cloud, tài khoản installer và quyền remote support.
Một nhân viên đã bị vô hiệu hóa credential nhưng vẫn còn tài khoản phần mềm hoặc cloud thì rủi ro chưa được xử lý hoàn toàn. Tương tự, một nhà thầu đã kết thúc dự án nhưng tài khoản hỗ trợ từ xa vẫn tồn tại vô thời hạn cũng là khoảng trống cần được quản trị.
Vì vậy offboarding nên kiểm tra cả physical credential + digital account, không chỉ chiếc thẻ ra vào.
Điểm yếu 6: Controller nằm chung mạng một cách tùy tiện
Một văn phòng có thể đang để máy tính nhân viên, camera, máy chấm công, controller kiểm soát cửa và Wi-Fi thiết bị cùng chạy trên một mạng. Hệ thống vẫn hoạt động nhưng về quản trị và bảo mật, đây không phải lúc nào cũng là cách tốt.
Controller chỉ nên giao tiếp với những thành phần nó thực sự cần. Nếu cần server quản lý, NTP, DNS hoặc cloud thì hãy thiết kế rõ các kết nối đó. Không có lý do mặc định để controller phải nhìn thấy PC kế toán, máy in hoặc toàn bộ mạng người dùng.
Đây chính là vai trò của segmentation. Mục tiêu không phải làm mạng phức tạp hơn mà là giảm phạm vi ảnh hưởng nếu một thiết bị hoặc tài khoản gặp sự cố.
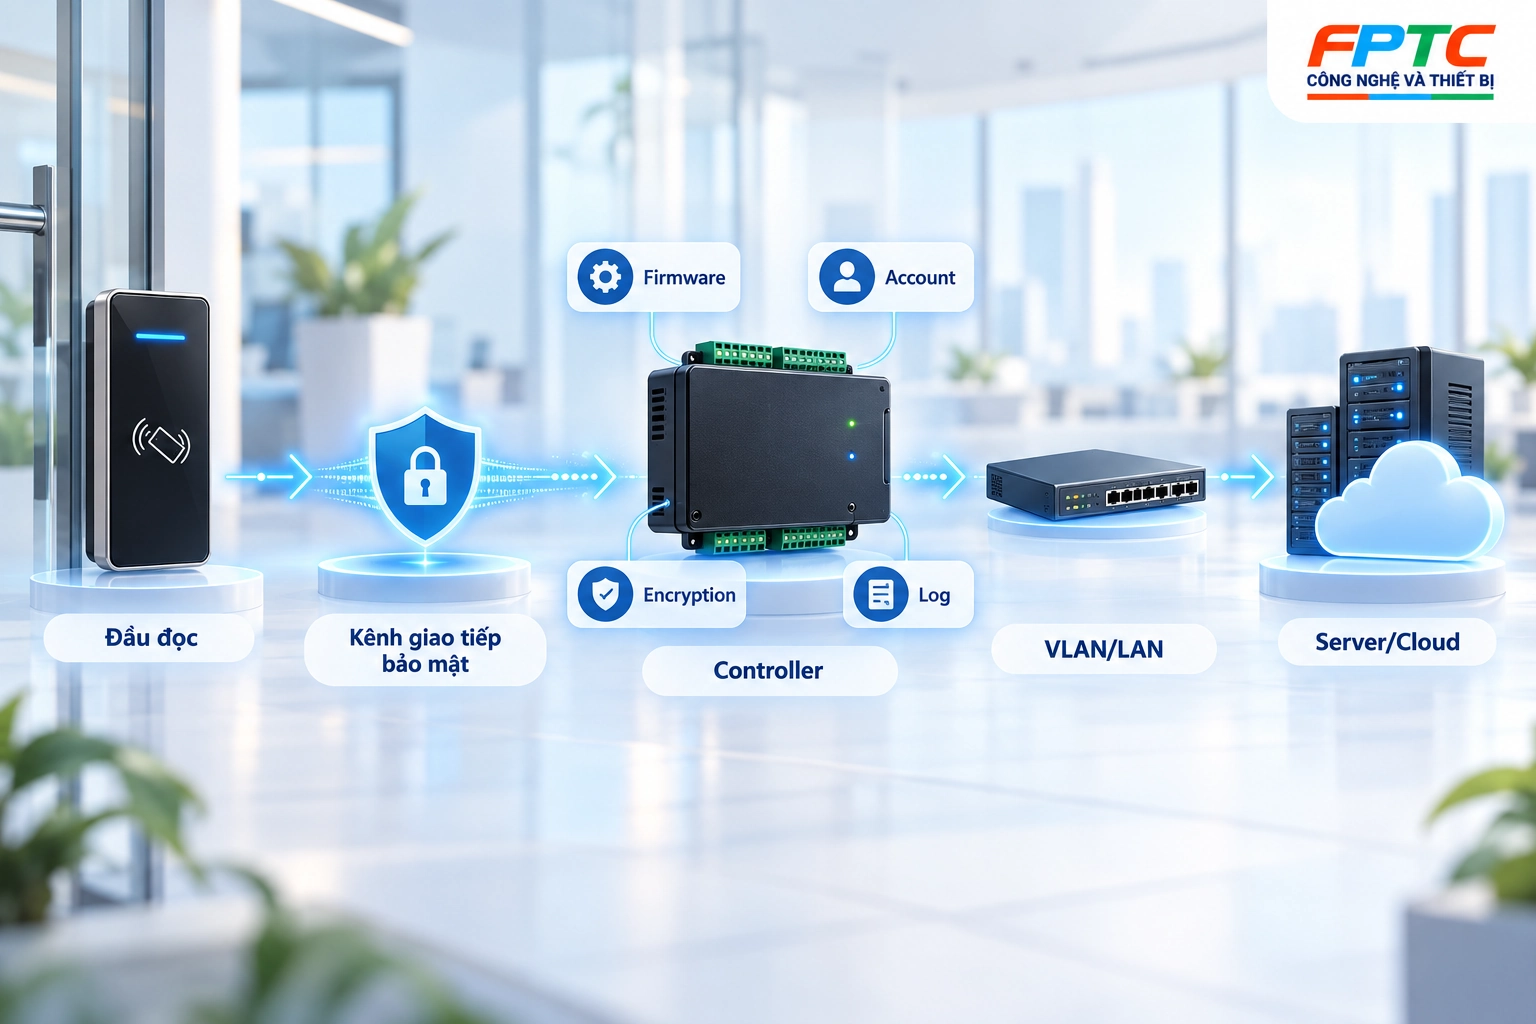
Chú thích ảnh: Cybersecurity của access control cần được xem theo toàn bộ chuỗi từ đầu đọc tới controller, mạng, server và cloud thay vì chỉ kiểm tra riêng chiếc khóa.
Điểm yếu 7: Cloud đang phát triển nhanh hơn nhiều hệ thống controller hiện có
Mercury cho biết 56% người tham gia khảo sát xem cloud connectivity là một yếu tố tác động tới quyết định lựa chọn controller, nhưng chỉ 41% nói controller hiện tại của họ đã cloud-enabled; 26% cho biết cloud enablement đang thiếu hoàn toàn trong hạ tầng đang sử dụng.
Đây là khoảng cách rất thực tế. Doanh nghiệp muốn quản lý nhiều chi nhánh, mobile credential, remote management và centralized monitoring nhưng controller cũ chưa chắc đã được thiết kế cho những nhu cầu này.
Cloud mang lại sự tiện lợi nhưng cũng thêm các câu hỏi mới: ai là tenant admin, MFA có được bật không, mất Internet thì cửa hoạt động ra sao, event lưu ở đâu, subscription ảnh hưởng chức năng nào và vendor có quyền remote đến mức nào. Vì vậy chuyển lên cloud phải đi cùng thiết kế offline behavior, chứ không chỉ kiểm tra khi Internet đang hoạt động bình thường.
Mất mạng thì cửa có còn mở được không?
Đây là câu hỏi nên được thử trong quá trình nghiệm thu chứ không chỉ đọc trong catalogue. Một intelligent controller có thể lưu credential, access level, schedule hoặc event tại local để tiếp tục thực hiện một số logic khi server không khả dụng. Nhưng khả năng cụ thể phụ thuộc từng kiến trúc và từng sản phẩm.
FPTC nên thử trong điều kiện kiểm soát: mất LAN thì credential hợp lệ còn mở cửa không, event lưu ở đâu, quyền vừa thay đổi có được đồng bộ chưa và khi mạng trở lại hệ thống có đẩy event về server đầy đủ không. Tương tự, cần kiểm tra mất Internet, mất server và mất nguồn như các kịch bản riêng biệt.
Một hệ thống tốt không chỉ hoạt động trong điều kiện lý tưởng. Nó phải có hành vi rõ ràng khi từng thành phần gặp sự cố.
Điểm yếu 8: Controller an toàn về mạng nhưng tủ kỹ thuật lại dễ tiếp cận
Cybersecurity không thay thế physical security. Controller, nguồn, relay và dây điều khiển vẫn phải được bảo vệ vật lý phù hợp. Nếu tủ controller nằm ở hành lang công cộng, không khóa, nguồn dễ bị ngắt hoặc dây relay lộ thì nhiều lớp bảo mật mạng phía trên không giải quyết được vấn đề vật lý đó.
Đây chính là đặc trưng của cyber-physical security. Một access-control system phải bảo vệ đồng thời network, cabinet, wiring và power. Thiếu một trong các lớp này vẫn có thể tạo ra điểm yếu.
Vì vậy khi khảo sát cửa kính, FPTC không nên chỉ đo kích thước cửa và chọn khóa. Cần xác định cả vị trí controller, tủ nguồn, tuyến dây và vị trí thiết bị mạng.
Điểm yếu 9: Chỉ cấp nguồn dự phòng cho một phần hệ thống
Controller rất an toàn về mạng nhưng nếu mất điện thì cửa vẫn phải chuyển sang trạng thái đã được thiết kế trước. Cần biết khóa thuộc loại fail-safe hay fail-secure, controller có nguồn dự phòng không, nguồn khóa có battery hay UPS không và các cửa liên quan tới lối thoát xử lý thế nào.
Không nên chỉ cắm server vào UPS rồi coi toàn bộ access control đã có dự phòng. Chuỗi thực tế còn gồm controller, reader, lock, power supply và network. Thiết bị nào cần duy trì phụ thuộc vào mục tiêu vận hành và yêu cầu an toàn của từng cửa.
Với những cửa liên quan tới thoát nạn hoặc yêu cầu an toàn đặc biệt, thiết kế phải ưu tiên đúng quy định và life safety; không thể vì muốn tăng cybersecurity mà tạo ra một trạng thái cửa gây rủi ro cho người sử dụng.
Điểm yếu 10: Không ai biết ai thực sự chịu trách nhiệm
Đây có thể là khoảng trống lớn nhất. Physical Security nghĩ mạng là việc của IT, IT nghĩ controller là thiết bị của bên security, HR chỉ quan tâm thêm/xóa nhân viên, còn integrator cho rằng dự án đã bàn giao. Kết quả là firmware không ai theo dõi, tài khoản admin không ai rà soát, vendor access không ai thu hồi và controller hết vòng đời hỗ trợ vẫn tiếp tục chạy.
Khảo sát Mercury phản ánh đúng vấn đề này khi 74% cho biết cybersecurity và IT coordination đã trở nên phức tạp hơn, còn 67% nói integration cũng phức tạp hơn trong ba năm gần đây.
Do đó câu hỏi không nên chỉ là “ai quản controller?” mà nên chia rõ ownership. Physical Security chịu trách nhiệm nhu cầu ai được vào đâu; IT quản hạ tầng mạng; cybersecurity xây dựng baseline và policy; HR quản trạng thái nhân sự; Facilities phụ trách cửa, nguồn và phần cơ khí; Integrator chịu trách nhiệm thiết kế, cấu hình, tài liệu và bàn giao kỹ thuật.
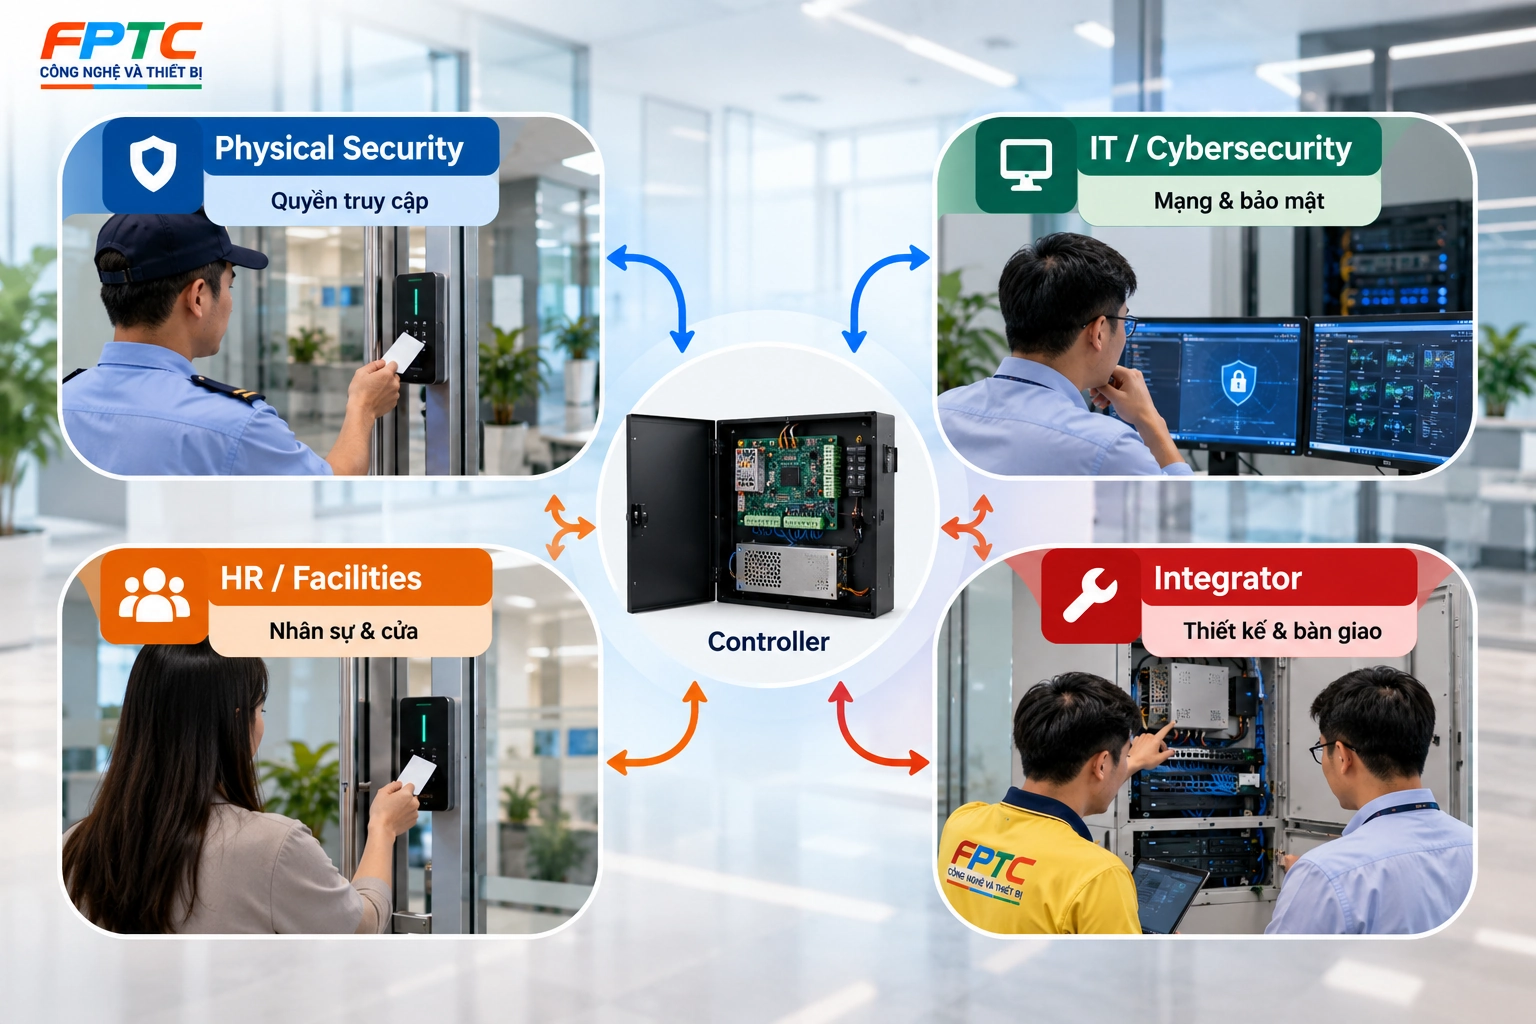
Chú thích ảnh: Controller nằm giữa nhiều bộ phận, vì vậy trách nhiệm quản trị cần được phân chia rõ thay vì mặc định giao toàn bộ hệ thống cho IT hoặc đơn vị lắp đặt.
Một hệ thống tốt nên bảo vệ controller theo nhiều lớp
Không có một tính năng duy nhất giúp controller an toàn. Hệ thống phải được nhìn theo các lớp liên tiếp: bảo vệ vật lý của tủ và nguồn; bảo mật thiết bị và firmware; giao tiếp giữa đầu đọc với controller; phân đoạn mạng và firewall; quản trị tài khoản; bảo vệ server/cloud; cuối cùng là quy trình log, monitoring, update và incident response.
Điểm quan trọng là mỗi lớp giải quyết một nhóm rủi ro khác nhau. Encryption không thay thế phân quyền tài khoản. VLAN không thay thế firmware update. Secure boot không thay thế việc thu hồi tài khoản của vendor. Một controller đắt tiền cũng không tự động tạo ra hệ thống an toàn nếu được triển khai trong kiến trúc kém.
Đây cũng là lý do doanh nghiệp nên đánh giá cả sản phẩm và cách triển khai, thay vì chỉ so datasheet của controller.
Interoperability và cybersecurity phải được cân bằng
69% người tham gia khảo sát coi interoperability là yếu tố quan trọng khi mua controller, còn 82% cho rằng backward và forward compatibility có ý nghĩa với kế hoạch hạ tầng dài hạn.
Doanh nghiệp không muốn thay toàn bộ đầu đọc, credential, controller và phần mềm chỉ vì nâng cấp một phần. Nhưng việc duy trì tương thích với thiết bị cũ cũng tạo thách thức vì thế hệ cũ có thể sử dụng giao thức hoặc capability security khác với hệ thống mới.
Do đó hiện đại hóa không nên đi theo hai cực “thay hết” hoặc “giữ hết”. Cần xác định thành phần nào còn đáp ứng tốt, thành phần nào có thể giữ nhưng cần cô lập hoặc quản trị chặt hơn, và thành phần nào đã tới lúc phải thay vì không còn phù hợp về security lifecycle.
Cloud, mobile credential và AI đang làm controller quan trọng hơn chứ không ít đi
Controller ngày càng kết nối với mobile credential, cloud, camera, occupancy, building management và analytics. SecurityInfoWatch dẫn dữ liệu Mercury cho biết 56% người tham gia nhắc tới behavioral analysis/anomaly detection, 60% facial recognition và 50% predictive security/threat prevention; hơn 39% đang khám phá hoặc đã áp dụng edge computing. 41% đã tích hợp dữ liệu controller với các chương trình occupancy hoặc utilization.
Như vậy access control không còn chỉ trả lời câu hỏi “cửa có mở không?”. Dữ liệu của controller đang được đưa vào bài toán rộng hơn như người đã đi đâu, không gian đang được sử dụng thế nào và có sự kiện bất thường nào cần chú ý.
Dữ liệu càng có giá trị và controller càng kết nối nhiều hệ thống, cybersecurity càng trở thành một phần của thiết kế access control chứ không phải hạng mục bổ sung sau khi lắp xong.
FPTC nên khảo sát controller trước khi báo giá khóa
Khi khách hàng hỏi “cửa kính này lắp khóa gì?”, nếu chỉ đo cửa rồi chọn khóa thì mới giải quyết phần cơ khí. Với dự án B2B, FPTC nên khảo sát đồng thời kết cấu cửa, nhu cầu phân quyền, credential, đầu đọc, controller, nguồn, LAN, tủ mạng, phần mềm, server/cloud, số lượng người dùng và kế hoạch mở rộng.
Trình tự tư duy phù hợp hơn là Cửa → Mục tiêu kiểm soát → Credential → Đầu đọc → Controller → Khóa → Mạng → Phần mềm → Phân quyền. Khi đi theo chuỗi này, lựa chọn khóa trở thành một phần của giải pháp thay vì điểm xuất phát duy nhất.
Điều này đặc biệt quan trọng với văn phòng, kho, nhà máy, phòng server hoặc những nơi cần phân quyền theo nhiều nhóm nhân sự.
Văn phòng 20–50 nhân sự có cần quan tâm đến controller không?
Có. Một văn phòng chỉ 30 nhân sự nhưng có cửa chính, kho và phòng kỹ thuật đã có thể cần controller, đầu đọc, credential, phần mềm, mạng và camera. Nếu controller cửa kho không được inventory, firmware không ai theo dõi, tài khoản installer còn nguyên và thiết bị nằm chung mạng tùy tiện thì quy mô nhỏ không làm các vấn đề đó biến mất.
Cybersecurity của access control phụ thuộc vào kiến trúc chứ không phụ thuộc doanh nghiệp có bao nhiêu nhân viên. Với doanh nghiệp nhỏ, một người có thể kiêm nhiều vai trò, nhưng trách nhiệm vẫn phải được xác định.
Đây cũng là cơ hội để FPTC chuyển từ bán “bộ khóa cửa” sang tư vấn “hệ thống kiểm soát ra vào hoàn chỉnh”.
Checklist nghiệm thu controller nên kiểm tra những gì?
Khi bàn giao, FPTC không nên chỉ quẹt thẻ và thấy cửa mở rồi kết luận hoàn thành. Cần xác nhận model, serial, IP, firmware, vị trí controller, nguồn, trạng thái pin hoặc UPS nếu có, giao thức reader-controller, network/VLAN, tài khoản admin/operator/vendor, remote access, log, NTP, backup cấu hình và hành vi khi mất LAN hoặc server. Khách hàng cũng cần nhận được sơ đồ hệ thống và thông tin về ai chịu trách nhiệm cập nhật, bảo trì và thu hồi quyền sau bàn giao.
Có thể thử một số tình huống trong điều kiện kiểm soát: credential hợp lệ mở cửa; credential không có quyền bị từ chối; mất server thì cửa xử lý đúng theo cấu hình; mất LAN event được lưu thế nào; khi kết nối trở lại hệ thống đồng bộ ra sao; nguồn dự phòng duy trì những thành phần nào.
Đây mới là nghiệm thu hệ thống kiểm soát cửa. Cửa mở được chỉ chứng minh phần chức năng cơ bản đang hoạt động, chưa chứng minh toàn bộ hệ thống được quản trị đúng.
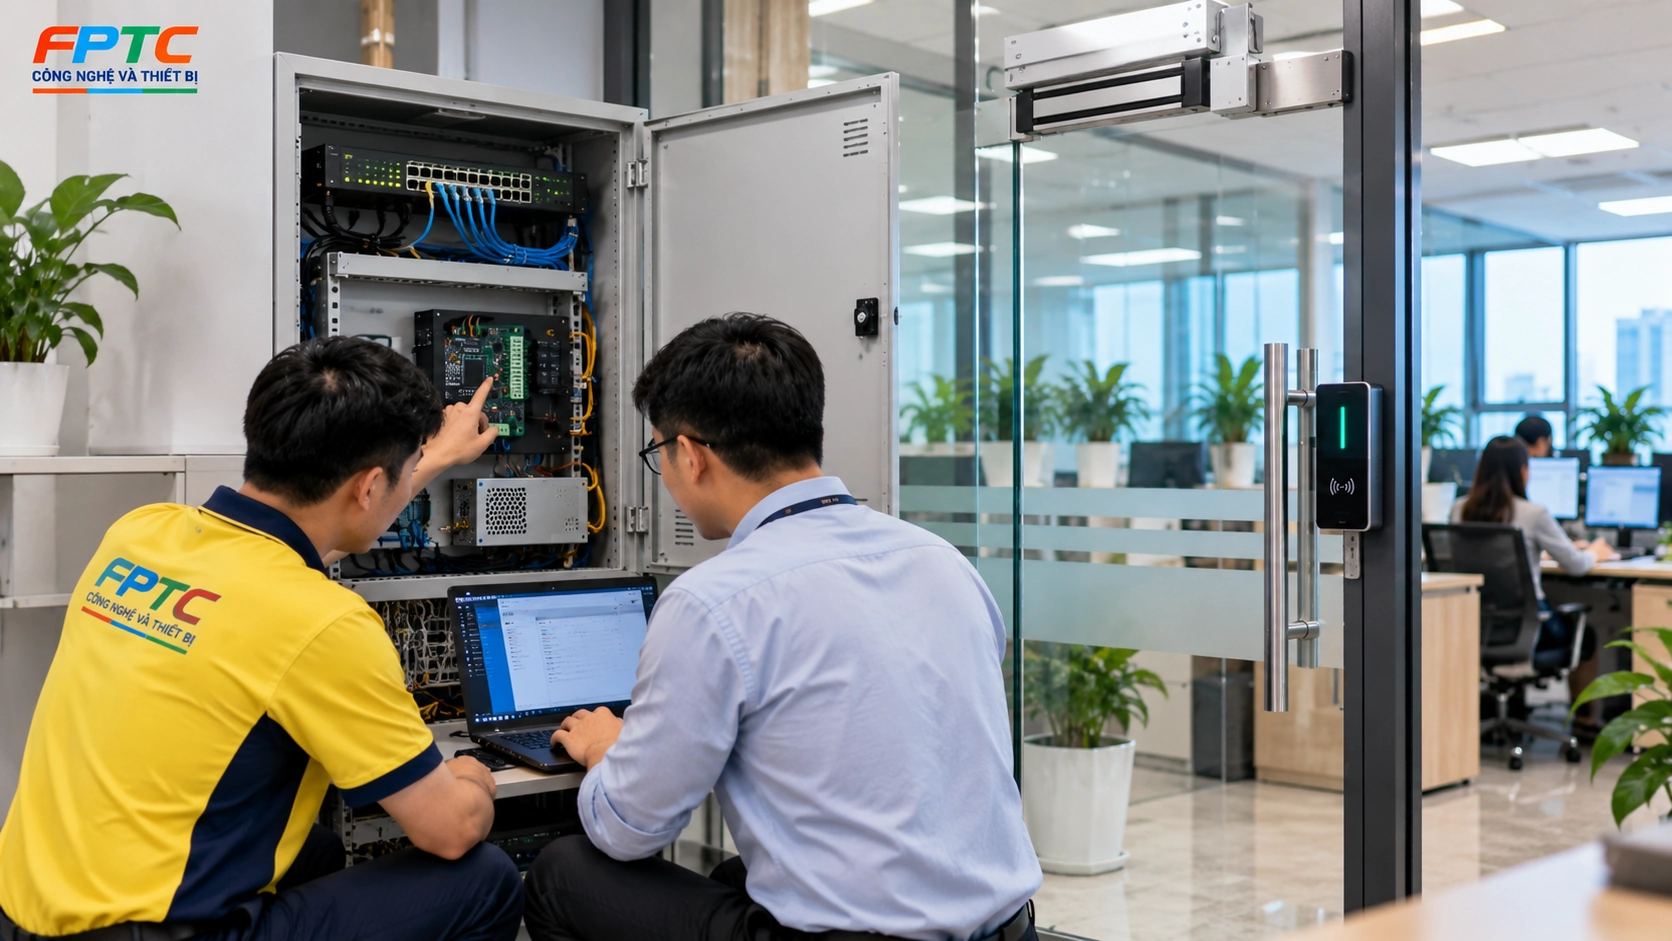
Chú thích ảnh: Nghiệm thu kiểm soát cửa hiện đại cần kiểm tra đồng thời cửa, controller, nguồn, mạng, firmware, tài khoản và hành vi của hệ thống khi mất kết nối.
Khóa tốt vẫn chưa đủ nếu controller bị bỏ quên
Điểm quan trọng nhất từ khảo sát Mercury 2026 không phải là controller đang trở nên “kém an toàn”. Ngược lại, controller mới đang được bổ sung nhiều capability hơn. Vấn đề là vai trò của controller trong hạ tầng doanh nghiệp đang tăng nhanh hơn cách nhiều tổ chức quản trị nó.
32% người tham gia nói hệ thống hiện tại thiếu các tính năng cybersecurity cần thiết, 74% cho biết phối hợp cybersecurity và IT trở nên phức tạp hơn, trong khi 78% đã coi controller là một thành phần quan trọng hoặc critical đối với chiến lược access control.
Ba con số này cho thấy doanh nghiệp không nên chỉ hỏi “khóa lực giữ bao nhiêu?”, “đầu đọc có nhận diện khuôn mặt không?” hay “mở cửa nhanh không?”. Cần hỏi thêm controller nào đang quyết định mở cửa, firmware còn được hỗ trợ không, controller nằm trên mạng nào, ai đang giữ tài khoản admin, vendor còn quyền remote không, mất server thì cửa phản ứng ra sao và ai chịu trách nhiệm cập nhật hệ thống trong vài năm tới.
Với FPTC, đây là một hướng dịch vụ rất rõ: thay vì chỉ lắp khóa + đầu đọc, có thể tư vấn toàn bộ hệ thống kiểm soát cửa từ cơ khí, controller, nguồn, mạng, phần mềm đến phân quyền và cybersecurity cơ bản. Đây là giá trị B2B cao hơn nhiều so với việc chỉ cạnh tranh bằng giá của một bộ khóa.
FPTC – Future Protection Technology Company
Hotline: 08.1313.6565