Một chiếc camera IP được lắp từ năm 2019 vẫn lên hình bình thường vào năm 2026. Ban ngày hình ảnh vẫn đủ rõ, đầu ghi vẫn lưu được video, điện thoại vẫn mở xem từ xa và thiết bị chưa từng phải sửa chữa lớn. Với cách đánh giá truyền thống, rất khó tìm ra lý do để thay nó.
Nhưng camera IP không chỉ là một thiết bị quang học. Bên trong nó còn có hệ điều hành nhúng, firmware, tài khoản quản trị, dịch vụ mạng, giao thức kết nối, ứng dụng di động và nhiều thành phần phần mềm khác. Vì vậy, một chiếc camera có thể hoạt động tốt về mặt hình ảnh nhưng đã trở nên cũ về mặt an ninh mạng.
Đây chính là điểm khiến câu hỏi “camera dùng được bao nhiêu năm?” cần được nhìn lại. Tuổi thọ vật lý và vòng đời an ninh mạng không nhất thiết kết thúc cùng lúc. Camera có thể chưa hỏng cảm biến, chưa hỏng hồng ngoại và vẫn ghi hình mỗi ngày, nhưng nhà sản xuất có thể đã ngừng cập nhật firmware, ứng dụng quản lý không còn được duy trì hoặc một lỗ hổng mới xuất hiện mà thiết bị không còn bản vá.
Các cơ quan an ninh mạng từ lâu đã cảnh báo rằng thiết bị hết hỗ trợ có mức rủi ro cao hơn bởi chúng không còn nhận bản cập nhật bảo mật và thường thiếu những cơ chế bảo vệ xuất hiện trên thế hệ sản phẩm mới. NCSC của Anh lưu ý rằng với sản phẩm đã lỗi thời, không có biện pháp nào giúp việc tiếp tục sử dụng trở thành hoàn toàn không rủi ro; về lâu dài, hướng xử lý hiệu quả nhất vẫn là chuyển khỏi sản phẩm không còn được hỗ trợ.
Đáng chú ý hơn, câu chuyện này đang tiến rất gần lĩnh vực camera tại Việt Nam. Từ ngày 1/7/2026, QCVN 11:2026/BCA quy định các yêu cầu an ninh mạng cơ bản đối với thiết bị camera giám sát sử dụng giao thức Internet được sản xuất, lưu hành tại thị trường Việt Nam. Trong các yêu cầu có quản lý lỗ hổng, cập nhật phần mềm an toàn và chính sách hỗ trợ của nhà sản xuất.
Vì vậy, năm 2026, câu hỏi đối với một hệ camera 5–7 năm tuổi không nên chỉ là “Camera còn lên hình không?”. Cần hỏi thêm: “Camera này còn được bảo vệ trước các rủi ro hiện tại hay không?”
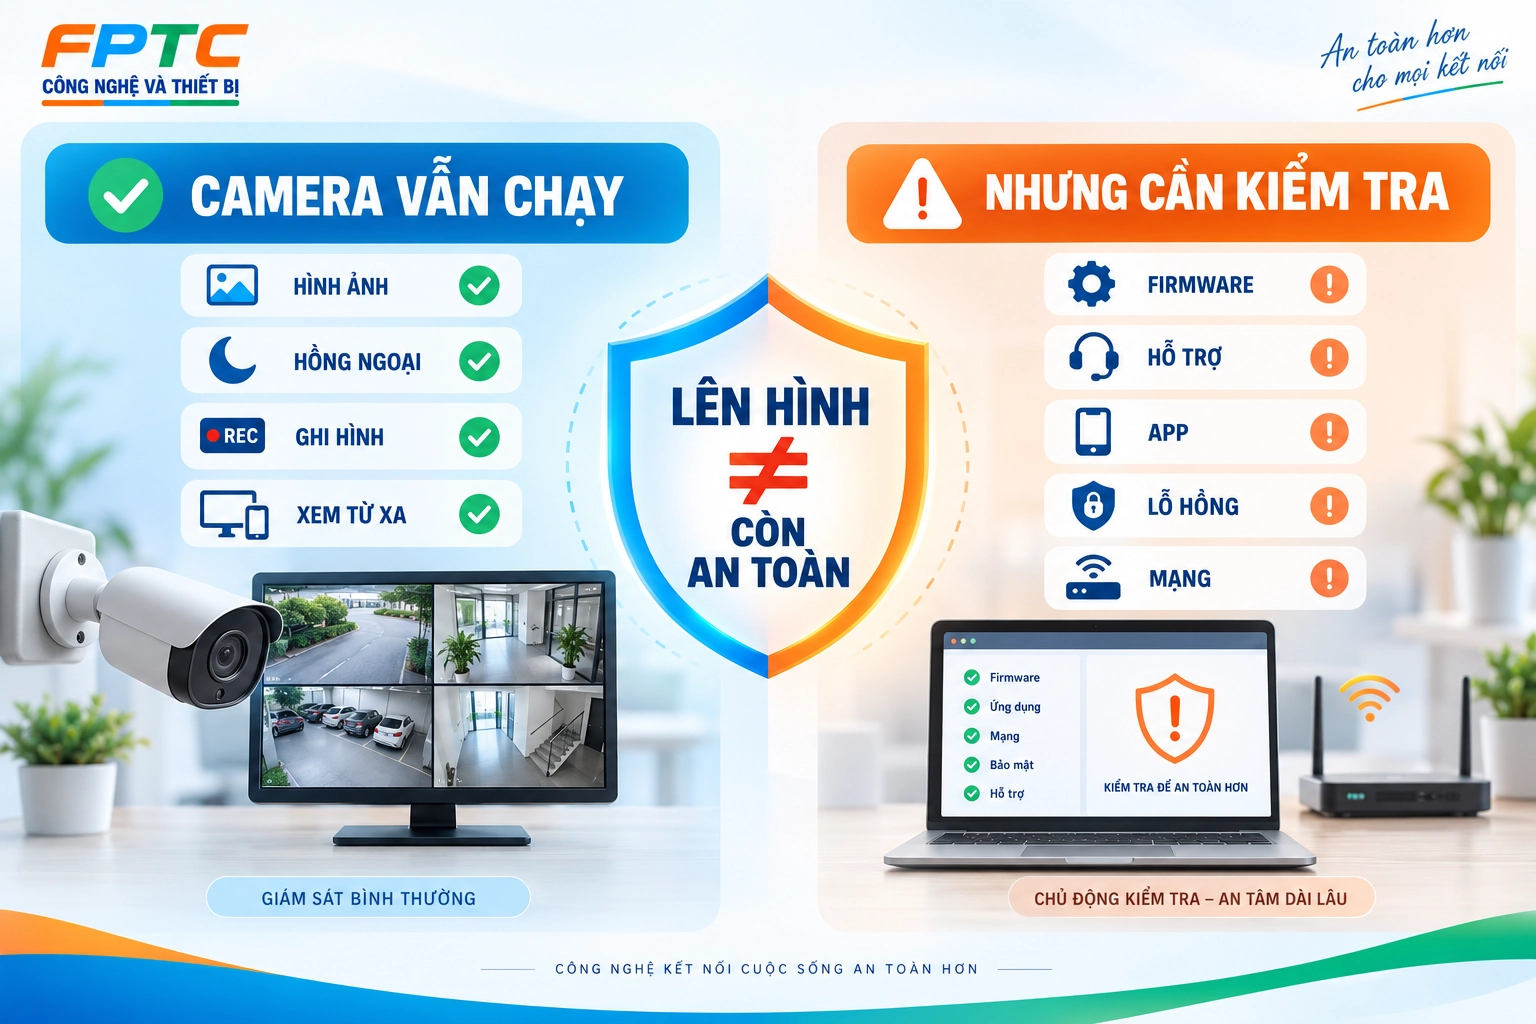
Camera còn hình không đồng nghĩa camera còn an toàn
Đây là khác biệt quan trọng nhất khi đánh giá hệ thống camera cũ. Hỏng phần cứng thường rất dễ nhận ra: camera mất hình, hình bị sọc, hồng ngoại không hoạt động, nguồn chập chờn hoặc ổ cứng lỗi. Nhưng việc một thiết bị không còn an toàn về phần mềm thường không tạo ra dấu hiệu trực quan.
Camera vẫn có thể truyền video về NVR 24/24. Người quản lý vẫn đăng nhập ứng dụng bình thường. Không có cảnh báo nào xuất hiện trên màn hình.
Trong khi đó, firmware bên trong có thể đã nhiều năm không được cập nhật.
Một sản phẩm có thể vẫn hoạt động đúng chức năng mà nó được thiết kế từ bảy năm trước nhưng không còn được nhà sản xuất điều chỉnh để đối phó những rủi ro được phát hiện sau này. Đây là bản chất của vấn đề end of support.
Cyber.gov.au giải thích khá rõ: một thiết bị hết hỗ trợ vẫn có thể tiếp tục hoạt động, nhưng nó không còn nhận cập nhật hoặc hỗ trợ kỹ thuật và vì vậy rủi ro xảy ra sự cố an ninh mạng tăng lên.
Camera IP thực chất là một máy tính nhỏ có kết nối mạng
Người dùng thường nhìn camera như một thiết bị ghi hình. Về kiến trúc, camera IP hiện đại lại gần với một máy tính nhúng hơn.
Thiết bị có bộ xử lý, bộ nhớ, firmware, web interface, cơ chế xác thực, các giao thức mạng và đôi khi có cả thẻ nhớ, dịch vụ Cloud hoặc thuật toán AI. Nó giao tiếp với NVR, router, ứng dụng điện thoại, máy chủ và các thiết bị khác.
Điều đó đồng nghĩa rủi ro của camera không dừng ở việc “người lạ xem được hình”. Một thiết bị mạng yếu về bảo mật còn có thể trở thành một thành phần không đáng tin cậy trong toàn bộ kiến trúc mạng.
Đây là lý do tuổi của camera ngày càng phải được nhìn dưới góc độ vòng đời thiết bị kết nối, chứ không chỉ tuổi thọ cảm biến hình ảnh.
5 năm không phải tự động cũ, 10 năm cũng không tự động phải bỏ
Không nên biến tuổi thiết bị thành một quy tắc cứng. Không có con số chung kiểu “camera dùng đủ 5 năm bắt buộc phải thay”.
Hai camera cùng sản xuất năm 2020 có thể ở tình trạng hoàn toàn khác nhau vào năm 2026. Một model vẫn được hãng hỗ trợ firmware, ứng dụng còn cập nhật và có tài liệu bảo mật rõ ràng; model kia có thể đã biến mất khỏi danh mục hỗ trợ từ lâu.
Vì thế, tuổi thiết bị chỉ là tín hiệu để kiểm tra, không phải kết luận.
Câu hỏi quan trọng hơn là: nhà sản xuất còn hỗ trợ sản phẩm hay không, firmware cuối cùng được phát hành khi nào, có các lỗ hổng đã biết liên quan tới model hoặc nền tảng đó hay không và thiết bị hiện được đặt ở vị trí nào trong mạng.
Rủi ro thật sự bắt đầu khi firmware ngừng được hỗ trợ
Firmware là phần mềm điều khiển camera. Cũng giống Windows, Android hoặc phần mềm trên router, firmware có thể tồn tại lỗi và các lỗi đó có thể chỉ được phát hiện nhiều năm sau khi thiết bị được bán.
Nếu sản phẩm còn được hỗ trợ, nhà sản xuất có thể phát hành bản cập nhật để xử lý. Nếu thiết bị đã hết vòng đời hỗ trợ, một lỗ hổng mới có thể được công bố nhưng người dùng không còn nhận được bản vá tương ứng.
Đây không phải giả thuyết. Tháng 1/2026, Akamai công bố nghiên cứu về một lỗ hổng command injection trong firmware camera Vivotek thế hệ cũ, được gán mã CVE-2026-22755. Nghiên cứu cho thấy một số dòng thiết bị legacy vẫn có thể trở thành đối tượng của việc nghiên cứu và phát hiện lỗ hổng rất lâu sau thời điểm chúng được triển khai.
Bài học ở đây không phải rằng mọi camera cũ đều có lỗi tương tự. Bài học là lỗ hổng mới có thể được phát hiện trên một thiết bị rất cũ vào thời điểm nhà sản xuất hoặc người sử dụng đã gần như quên nó.
“Tôi dùng 7 năm rồi chưa bị gì” không chứng minh camera an toàn
Đây là một cách suy luận khá phổ biến. Camera đã chạy nhiều năm, chưa xảy ra hiện tượng bất thường nên người dùng cho rằng không có lý do phải quan tâm.
Nhưng an ninh mạng không hoạt động giống lỗi cơ khí. Một camera không cần biểu hiện gì trước khi tồn tại một lỗ hổng.
Thậm chí chủ sở hữu có thể không biết thiết bị từng bị truy cập trái phép nếu không có hệ thống log, giám sát mạng hoặc dấu hiệu đủ rõ.
Vì vậy, lịch sử “chưa từng thấy vấn đề” là thông tin tích cực về độ ổn định vật lý, nhưng không thay thế được việc kiểm tra tình trạng hỗ trợ và bảo mật.
Câu hỏi đầu tiên: Hãng còn phát hành firmware cho model này không?
Đây nên là bước đầu tiên khi kiểm kê một hệ thống camera cũ.
Không nên chỉ nhìn phiên bản firmware đang cài. Cần biết phiên bản đó có phải bản mới nhất hay không và quan trọng hơn là sản phẩm có còn nằm trong vòng đời hỗ trợ hay không.
Một firmware không được cập nhật trong ba năm có thể có hai cách giải thích rất khác nhau. Hoặc thiết bị ổn định và không cần bản mới trong khoảng thời gian đó; hoặc hãng đã ngừng hỗ trợ sản phẩm.
Muốn phân biệt hai trường hợp phải xem thông tin từ nhà sản xuất.
Đây cũng là lý do QCVN 11:2026/BCA đáng chú ý. Quy chuẩn yêu cầu nhà sản xuất có chính sách, quy trình cung cấp bản cập nhật an toàn và yêu cầu thiết bị hỗ trợ cập nhật phần mềm một cách an toàn; đồng thời có yêu cầu nhà sản xuất công bố thời hạn hỗ trợ bảo hành đối với từng chủng loại camera.
Camera cũ nhưng firmware mới nhất vẫn chưa chắc tương đương camera mới
Cập nhật firmware rất quan trọng nhưng không giải quyết mọi khoảng cách giữa các thế hệ thiết bị.
Camera mới có thể được thiết kế ngay từ đầu với cơ chế xác thực tốt hơn, secure boot, lưu trữ thông tin nhạy cảm an toàn hơn, mã hóa mạnh hơn hoặc những thành phần phần cứng phục vụ bảo mật mà model cũ không có.
Một số khả năng bảo vệ không thể đơn giản bổ sung bằng một bản firmware nếu phần cứng ban đầu không hỗ trợ.
Axis trong báo cáo Perspectives 2026 cũng đặt cybersecurity và lifecycle management vào nhóm vấn đề trọng tâm của hệ sinh thái camera IP, đồng thời nhấn mạnh vai trò ngày càng lớn của các cơ chế bảo vệ phần cứng và secure boot trên thiết bị edge hiện đại.
Do đó, “đã cập nhật firmware mới nhất” nên được hiểu là một điều kiện tốt, không phải bằng chứng rằng camera đời cũ và đời mới có mức bảo vệ tương đương.
Câu hỏi thứ hai: Ứng dụng camera còn được cập nhật không?
Đối với camera gia đình và cửa hàng nhỏ, app thường là thành phần người sử dụng tương tác nhiều nhất. Nó đảm nhiệm đăng nhập, xem trực tiếp, xem lại, thông báo và đôi khi cả cấu hình tài khoản.
Nếu ứng dụng đã nhiều năm không cập nhật, không tương thích tốt với hệ điều hành điện thoại mới hoặc bị nhà sản xuất thay thế bằng một nền tảng khác, đó là dấu hiệu đáng chú ý về vòng đời sản phẩm.
Cũng cần phân biệt giữa camera vẫn xem được qua mạng nội bộ và dịch vụ Cloud của hãng vẫn được duy trì. Hai thứ không phải một.
Một sản phẩm phụ thuộc nhiều vào Cloud có thể mất đáng kể chức năng khi nhà cung cấp ngừng dịch vụ, ngay cả khi phần cứng camera vẫn hoạt động.
Câu hỏi thứ ba: Camera có còn dùng mật khẩu hoặc cơ chế xác thực kiểu cũ không?
Các thế hệ camera cũ từng tồn tại nhiều mô hình triển khai không còn phù hợp với cách tiếp cận bảo mật hiện tại: mật khẩu mặc định, tài khoản dùng chung, mật khẩu đơn giản hoặc các dịch vụ được bật sẵn dù không cần thiết.
Điều đáng chú ý trong QCVN 11:2026/BCA là yêu cầu mật khẩu thiết bị phải là duy nhất hoặc do người dùng thiết lập, đồng thời cơ chế xác thực phải có khả năng chống các cuộc tấn công tự động qua giao diện mạng.
Một hệ camera cũ không nên được đánh giá chỉ bằng câu “đã đổi password chưa?”. Cần nhìn rộng hơn vào việc thiết bị hỗ trợ cơ chế xác thực nào, có tài khoản thừa không, có dịch vụ không cần thiết đang bật hay không và cách nó được truy cập từ Internet.
QCVN 11:2026/BCA không có nghĩa mọi camera cũ phải tháo bỏ
Đây là điểm cần nói rất rõ để tránh hiểu sai.
QCVN 11:2026/BCA quy định yêu cầu an ninh mạng cơ bản đối với thiết bị camera giám sát sử dụng giao thức Internet được sản xuất, lưu hành tại thị trường Việt Nam theo phạm vi của quy chuẩn. Việc quy chuẩn có hiệu lực từ ngày 1/7/2026 không nên được diễn giải đơn giản thành “mọi camera đã lắp trước đó đều trở thành bất hợp pháp hoặc bắt buộc phải thay ngay”.
Nhưng quy chuẩn rất hữu ích ở một khía cạnh khác: nó cho thấy những tiêu chí mà an ninh camera hiện đại đang coi trọng.
Đó không chỉ là độ phân giải hay chống nước, mà còn là quản lý mật khẩu, quản lý lỗ hổng, cập nhật phần mềm, bảo vệ dữ liệu và các yêu cầu an ninh mạng khác.
Vì thế, khi đánh giá một hệ camera 7–10 năm tuổi, có thể sử dụng tư duy của quy chuẩn mới như một khung tham chiếu để nhận diện khoảng cách thế hệ, thay vì chỉ kiểm tra camera còn hình hay không.
Camera 7–10 năm tuổi có nên đưa vào cùng mạng với hệ thống mới?
Đây là câu hỏi rất đáng quan tâm trong các dự án nâng cấp từng phần.
Một doanh nghiệp có thể thay NVR, lắp thêm camera AI mới nhưng vẫn giữ lại 20 camera IP cũ vì hình ảnh vẫn sử dụng được. Về kinh tế, cách làm này hoàn toàn dễ hiểu.
Nhưng khi đó hệ thống mới không chỉ bao gồm những thiết bị mới. Mức độ an toàn của toàn bộ kiến trúc còn phải tính tới các thiết bị legacy được giữ lại.
Một thiết bị cũ, không còn được hỗ trợ và có quyền truy cập mạng rộng không nên mặc nhiên được đặt ngang hàng với máy chủ, máy tính văn phòng hoặc hệ thống quản trị quan trọng chỉ vì “camera vẫn chạy ổn”.
Nguyên tắc hợp lý hơn là đánh giá rủi ro từng nhóm thiết bị và phân tách mạng phù hợp với vai trò của chúng.
Vì sao phân tách mạng lại quan trọng với camera cũ?
Giả sử doanh nghiệp quyết định chưa thay một nhóm camera cũ vì chi phí. Điều đó không đồng nghĩa phải cho các camera này khả năng giao tiếp tự do với toàn bộ hệ thống mạng.
Về kiến trúc, camera có thể được đặt trong vùng mạng dành riêng cho hệ thống giám sát, chỉ được giao tiếp với những thành phần thực sự cần thiết như NVR hoặc máy chủ quản lý.
NCSC khuyến nghị đối với những sản phẩm đã lỗi thời nhưng chưa thể loại bỏ ngay, cần vừa giảm khả năng thiết bị tiếp xúc với nguồn không tin cậy, vừa giảm tác động nếu thiết bị bị xâm nhập bằng cách hạn chế khả năng truy cập tới dữ liệu hoặc dịch vụ nhạy cảm.
Đây không phải cách biến một thiết bị hết hỗ trợ thành an toàn tuyệt đối. Nó chỉ là biện pháp giảm rủi ro trong thời gian chuyển đổi.
Camera có cần truy cập Internet trực tiếp không?
Không phải hệ thống nào cũng cần mỗi camera tự kết nối trực tiếp ra Internet.
Trong nhiều kiến trúc chuyên nghiệp, camera chỉ cần giao tiếp trong mạng giám sát với NVR hoặc VMS; việc xem từ xa được thực hiện thông qua một lớp quản lý khác.
Nếu một camera cũ không còn được hỗ trợ nhưng vẫn mở nhiều dịch vụ ra Internet, mức độ tiếp xúc rủi ro sẽ khác một thiết bị tương tự nằm sau kiến trúc mạng được kiểm soát chặt.
Vì vậy, khi kiểm tra hệ thống cũ, câu hỏi không chỉ là “camera có lỗ hổng không?” mà còn là “ai có thể tiếp cận camera này qua mạng?”
Đầu ghi cũ cũng phải được kiểm tra, không chỉ camera
Một sai lầm phổ biến là tập trung vào camera nhưng quên NVR hoặc DVR.
Đầu ghi thường chứa toàn bộ video, tài khoản quản trị và thông tin cấu hình của nhiều camera. Nó cũng có firmware, giao diện web, dịch vụ mạng và ứng dụng riêng.
Một hệ thống gồm camera mới nhưng NVR quá cũ vẫn có thể mang theo một điểm yếu của thế hệ trước.
Do đó, đánh giá vòng đời phải bao gồm camera – đầu ghi – VMS – app – tài khoản Cloud – switch quản lý – phương thức truy cập từ xa, chứ không chỉ kiểm tra từng mắt camera.
Router và switch cũng thuộc câu chuyện vòng đời
Camera không hoạt động độc lập. Một hệ thống IP là tổng hợp của nhiều thiết bị mạng.
Nếu camera được nâng cấp nhưng router vẫn sử dụng firmware cũ, switch quản lý không còn hỗ trợ hoặc máy tính vận hành dùng hệ điều hành lỗi thời, rủi ro chỉ chuyển từ vị trí này sang vị trí khác.
Vì thế, cụm từ “nâng cấp camera” đôi khi quá hẹp. Với doanh nghiệp, nên nghĩ theo hướng nâng cấp hệ thống giám sát IP.
Một camera không còn app vẫn có thể tiếp tục dùng qua NVR?
Trong một số hệ thống, có thể. Camera hỗ trợ các giao thức và khả năng tương thích phù hợp vẫn có thể truyền hình ảnh về đầu ghi dù ứng dụng riêng của hãng không còn được ưu tiên sử dụng.
Nhưng câu hỏi cần đặt ra không chỉ là “có lấy được hình không?”. Cần biết firmware camera còn được hỗ trợ không, phương thức xác thực còn phù hợp không và những dịch vụ nào đang hoạt động trên thiết bị.
Khả năng ONVIF hoặc RTSP tiếp tục hoạt động không tự động giải quyết vấn đề vòng đời bảo mật.
Đây là ví dụ điển hình cho sự khác biệt giữa khả năng tương thích và khả năng được hỗ trợ an toàn.
“Camera không kết nối Internet thì không cần quan tâm bảo mật” có đúng không?
Không hoàn toàn.
Một thiết bị được cô lập hoàn toàn rõ ràng có bề mặt tấn công từ Internet thấp hơn thiết bị được công khai ra mạng. Nhưng camera vẫn có thể tồn tại trong một mạng nội bộ có máy tính, NVR và các thiết bị khác.
Nếu một thành phần khác trong mạng bị xâm nhập, thiết bị cũ vẫn có thể trở thành đối tượng tiếp theo.
Ngoài ra, thiết bị có thể được cấu hình lại trong tương lai, kỹ thuật viên có thể tạm thời mở kết nối hoặc kiến trúc mạng thay đổi mà người quản lý không nhớ tới giả định ban đầu.
Do đó, cô lập mạng là một lớp giảm thiểu rủi ro tốt, nhưng không nên được sử dụng để kết luận rằng vòng đời firmware không còn quan trọng.
Đừng chỉ tìm CVE rồi quyết định giữ hay bỏ camera
Tra cứu các lỗ hổng đã biết là một bước hữu ích nhưng cũng chưa đủ.
Không tìm thấy CVE không chứng minh thiết bị không có lỗ hổng. Có thể sản phẩm chưa được nghiên cứu, lỗi chưa được công bố hoặc được ghi nhận dưới thành phần khác.
Ngược lại, một sản phẩm từng có CVE không tự động trở thành thiết bị phải bỏ nếu nhà sản xuất đã phát hành bản vá và hệ thống đã cập nhật đúng cách.
Câu hỏi nên là tổng hợp: sản phẩm còn hỗ trợ không, có bản vá không, firmware hiện tại là gì, thiết bị được triển khai ở đâu và hậu quả sẽ thế nào nếu nó bị xâm nhập?
Hệ thống càng lớn, “nợ kỹ thuật” camera càng dễ tích tụ
Một gia đình có bốn camera thường dễ biết mình đang dùng model nào. Một nhà máy với 200 camera lắp qua nhiều giai đoạn thì khác.
Sau 7–10 năm, hệ thống có thể chứa nhiều thế hệ camera, nhiều phiên bản firmware, thiết bị đã thay nhưng chưa xóa khỏi phần mềm, tài khoản cũ và những model không còn ai nhớ mật khẩu quản trị.
Đây chính là nợ kỹ thuật của hệ thống giám sát.
Nếu doanh nghiệp không có danh sách tài sản, không biết thiết bị nào đang hoạt động và không biết model nào đã hết hỗ trợ, gần như không thể quản lý tốt vòng đời bảo mật.
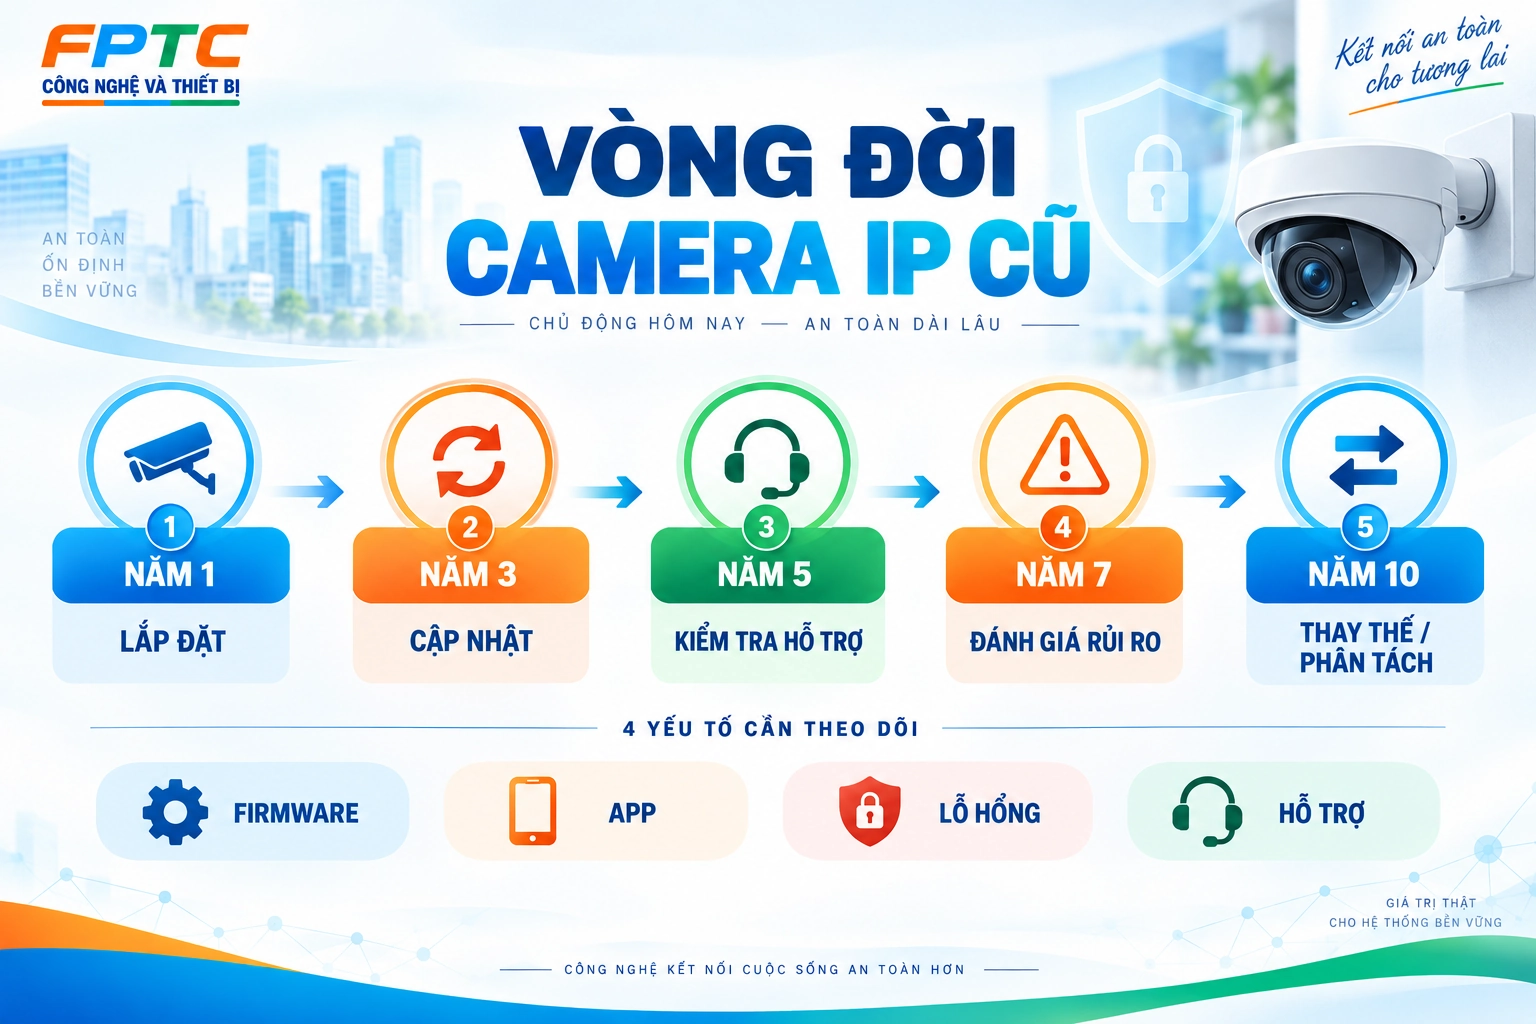
Khi nào camera cũ vẫn có thể tiếp tục sử dụng?
Không phải hệ thống cũ nào cũng cần thay đồng loạt.
Nếu thiết bị vẫn được nhà sản xuất hỗ trợ, firmware có thể cập nhật, tài khoản và giao thức đáp ứng nhu cầu bảo mật, thiết bị được cấu hình đúng và chất lượng hình ảnh còn phù hợp thì việc tiếp tục sử dụng có thể hoàn toàn hợp lý.
Ngay cả trong trường hợp thiết bị đã hết hỗ trợ, một tổ chức có thể quyết định giữ tạm thời nếu đã đánh giá rủi ro, hạn chế khả năng truy cập, phân tách mạng và có kế hoạch thay thế.
Điểm quan trọng là quyết định đó phải có chủ đích.
Khác biệt lớn nằm giữa “chúng tôi đã đánh giá và chấp nhận sử dụng thêm 12 tháng trong mạng cô lập” với “camera vẫn có hình nên cứ để đó cho đến khi hỏng”.
Khi nào nên ưu tiên thay thế?
Một camera đáng được đưa lên đầu danh sách nâng cấp khi nhiều tín hiệu xuất hiện cùng lúc: đã hết hỗ trợ, không còn bản cập nhật, cơ chế xác thực quá cũ, không thể cấu hình an toàn theo kiến trúc mới hoặc tồn tại lỗ hổng nghiêm trọng mà không có phương án khắc phục phù hợp.
Chất lượng hình ảnh không còn đáp ứng nhu cầu cũng là một lý do, nhưng không còn là lý do duy nhất.
Một model 2MP cũ vẫn đủ quan sát hành lang có thể chưa cần thay vì độ phân giải. Nhưng nếu model đó không còn được hỗ trợ trong khi nằm trên cùng mạng với các hệ thống quan trọng, bài toán thay thế sẽ có lý do hoàn toàn khác.
Không cần thay 100 camera cùng lúc
Đối với hệ thống lớn, nâng cấp theo giai đoạn thường thực tế hơn.
Có thể bắt đầu bằng kiểm kê toàn bộ thiết bị, xác định model và firmware, sau đó chia nhóm theo mức độ rủi ro. Những camera Internet-facing, model hết hỗ trợ hoặc đặt trong khu vực quan trọng được xử lý trước; thiết bị ít rủi ro hơn được lên kế hoạch sau.
Cách tiếp cận này biến việc nâng cấp từ một khoản chi “thay tất cả vì cũ” thành một chương trình quản lý vòng đời có ưu tiên.
Đây cũng là tinh thần chung của quản trị an ninh mạng hiện đại: ưu tiên theo hậu quả và mức độ tiếp xúc, không chỉ theo tuổi thiết bị.
Một hệ camera 10 năm tuổi có thể tạo ra ba nhóm thiết bị
Nhóm thứ nhất vẫn còn được hãng hỗ trợ và có thể tiếp tục sử dụng sau khi cập nhật, cấu hình lại.
Nhóm thứ hai đã cũ nhưng có thể tạm giữ trong một vùng mạng cô lập, hạn chế truy cập và có kế hoạch thay thế.
Nhóm thứ ba đã hết hỗ trợ, khó kiểm soát, không còn bản vá hoặc không phù hợp với kiến trúc an ninh hiện tại. Đây là nhóm cần ưu tiên loại bỏ.
Việc phân nhóm như vậy thường hợp lý hơn quy tắc “trên 5 năm thay hết”.
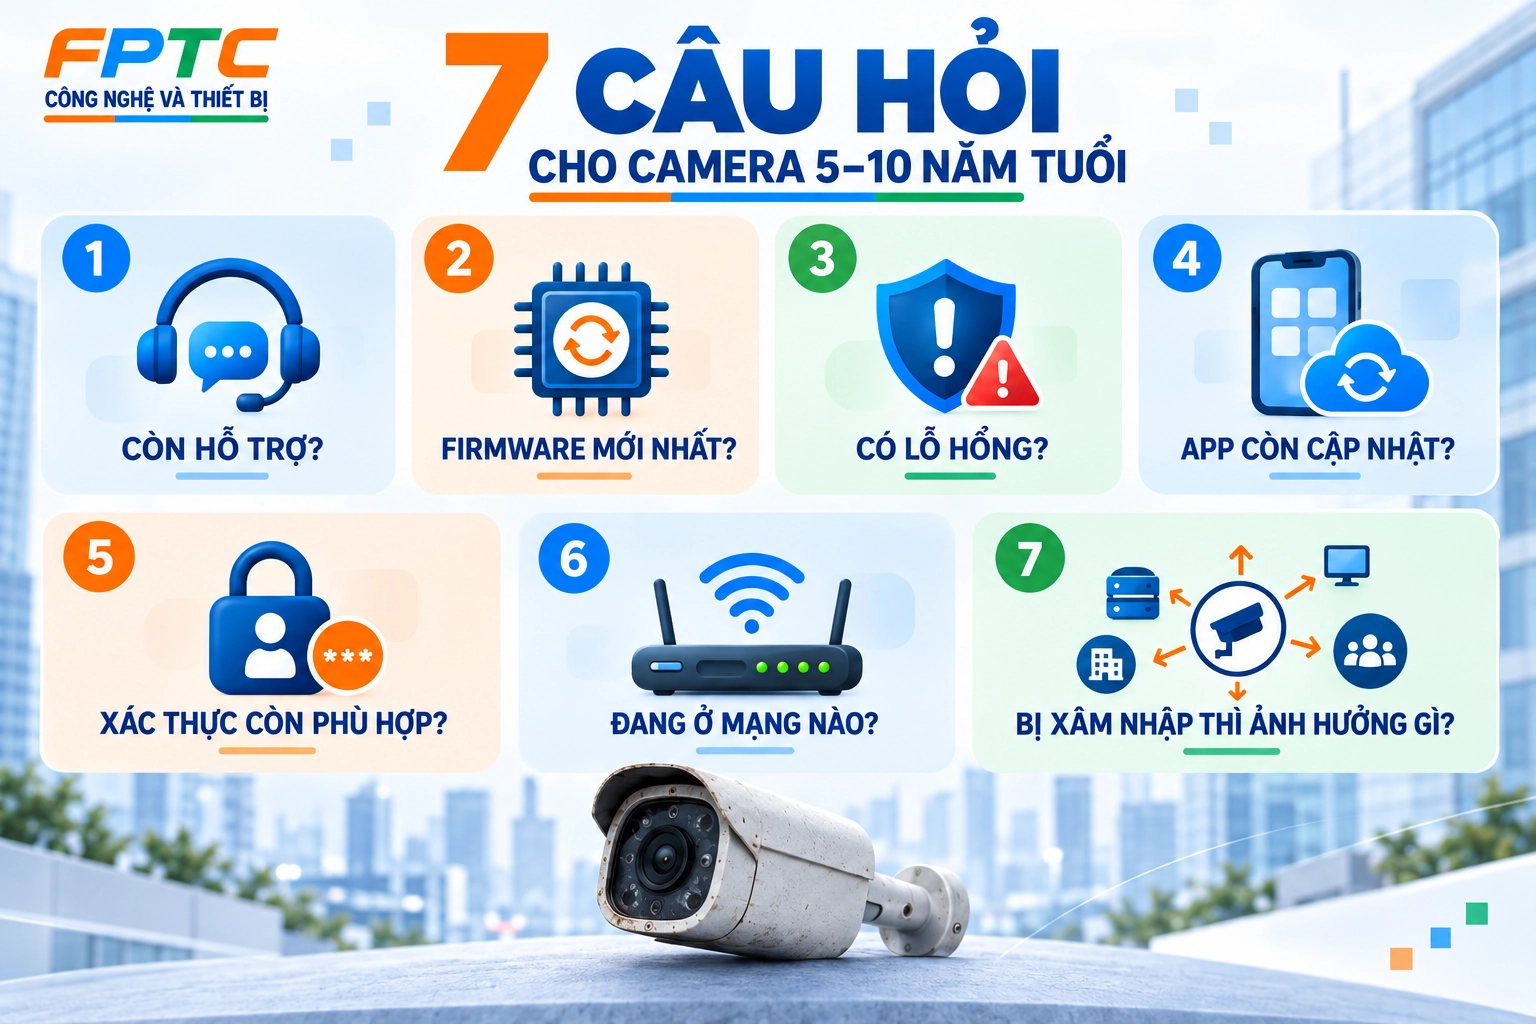
7 câu hỏi để biết một camera cũ có nên giữ lại
Khi kiểm tra một model đã sử dụng nhiều năm, có thể bắt đầu bằng bảy câu hỏi: Một: nhà sản xuất còn hỗ trợ model này không? Hai: firmware mới nhất được phát hành khi nào? Ba: thiết bị có lỗ hổng đã biết và đã được vá chưa? Bốn: ứng dụng hoặc Cloud liên quan còn được duy trì không? Năm: cơ chế mật khẩu, xác thực và cập nhật có còn phù hợp không? Sáu: camera đang có quyền truy cập tới những mạng và hệ thống nào? Bảy: nếu thiết bị bị xâm nhập, hậu quả lớn nhất có thể là gì?
Bảy câu hỏi này cho giá trị nhiều hơn việc chỉ nhìn ngày sản xuất.
Checklist kiểm tra hệ thống camera cũ trước khi quyết định thay
Đầu tiên nên lập danh sách chính xác model camera, đầu ghi và các thiết bị quản lý liên quan. Với hệ thống lớn, việc này quan trọng hơn mua thiết bị mới ngay lập tức bởi không thể quản lý những gì doanh nghiệp không biết đang tồn tại.
Tiếp theo cần ghi nhận phiên bản firmware, tình trạng hỗ trợ từ nhà sản xuất và phương thức thiết bị đang kết nối. Camera nào truy cập Cloud, camera nào chỉ hoạt động nội bộ, camera nào có thể truy cập Internet trực tiếp và camera nào nằm trên cùng mạng với hệ thống văn phòng cần được phân biệt.
Sau đó mới đánh giá khả năng cập nhật và cấu hình lại. Một số thiết bị có thể tiếp tục sử dụng sau khi cập nhật firmware, đổi cơ chế xác thực và chuyển sang VLAN phù hợp; số khác có thể đã đến lúc cần thay.
Cuối cùng cần tạo một mốc đánh giá lại. Quản lý vòng đời không phải công việc làm một lần rồi quên thêm bảy năm.
QCVN 11:2026/BCA làm thay đổi cách mua camera mới như thế nào?
Một tác động quan trọng của quy chuẩn mới là khiến câu chuyện hậu mãi phần mềm trở nên khó bị bỏ qua hơn.
Trước đây, người mua dễ so sánh camera bằng 2MP hay 4MP, có mic hay không, hồng ngoại bao xa và giá chênh nhau bao nhiêu. Những thông số này vẫn cần thiết nhưng không đủ cho một thiết bị có thể nằm trên mạng nhiều năm.
QCVN 11:2026/BCA đặt ra các yêu cầu về quản lý lỗ hổng, cơ chế cập nhật, tính xác thực và toàn vẹn của bản cập nhật cũng như chính sách hỗ trợ. Điều này cho thấy khả năng được duy trì sau khi bán đang trở thành một phần của chất lượng sản phẩm, không chỉ chức năng ngày đầu lắp đặt.
Với một dự án dự kiến vận hành 7–10 năm, câu hỏi “hãng bảo hành mấy năm?” nên được đặt cạnh một câu hỏi khác: “Model này được hỗ trợ bảo mật trong bao lâu?”
Camera rẻ nhưng vòng đời ngắn có thực sự rẻ?
Một camera giá thấp có thể tiết kiệm đáng kể ở thời điểm đầu tư. Nhưng nếu sau ba năm nền tảng bị bỏ, ứng dụng không còn cập nhật hoặc sản phẩm không thể đáp ứng yêu cầu an ninh mới, tổng chi phí vòng đời có thể khác hoàn toàn.
Ngược lại, thiết bị có giá ban đầu cao hơn nhưng được hỗ trợ firmware dài hạn, có quy trình công bố lỗ hổng rõ ràng và khả năng tích hợp tốt có thể giảm chi phí thay thế sớm.
Đây là cách doanh nghiệp nên chuyển từ giá mua thiết bị sang chi phí vòng đời của hệ thống.
Camera cũ không phải kẻ xấu, camera bị bỏ quên mới là vấn đề
Không nên tạo cảm giác rằng camera cứ nhiều tuổi là nguy hiểm.
Một thiết bị cũ được quản lý tốt có thể ít rủi ro hơn một camera mới được lắp với mật khẩu yếu, cấu hình sai và mở dịch vụ trực tiếp ra Internet.
Vấn đề thực sự là thiết bị không được kiểm kê, không cập nhật, không biết tình trạng hỗ trợ và không có ai chịu trách nhiệm quản lý.
Tuổi thiết bị làm rủi ro tăng lên chủ yếu vì theo thời gian, khả năng sản phẩm hết hỗ trợ, thiếu cơ chế bảo mật hiện đại hoặc tồn tại các lỗ hổng chưa được xử lý cũng tăng lên.
Đừng đợi camera mất hình mới nghĩ tới nâng cấp
Với hệ thống analog truyền thống, chiến lược “hỏng đâu thay đó” từng tương đối dễ hiểu.
Đối với camera IP, cách tiếp cận đó ngày càng thiếu một phần quan trọng.
Camera là thiết bị mạng. Vì vậy, lý do thay camera có thể xuất hiện trước khi cảm biến hình ảnh hỏng.
Một thiết bị có thể vẫn quay rất đẹp vào ngày cuối cùng nó được nhà sản xuất hỗ trợ. Ngày hôm sau hình ảnh không tự nhiên xấu đi, nhưng vị thế an ninh của thiết bị đã bắt đầu thay đổi.
Đó chính là lý do vòng đời phần mềm phải được đặt cạnh vòng đời phần cứng.
Camera vẫn chạy tốt 5–7 năm có nên tiếp tục dùng?
Câu trả lời không nên là “có” hoặc “không” chỉ dựa vào số năm.
Nếu camera còn được hỗ trợ, firmware được duy trì, cơ chế bảo mật phù hợp, kiến trúc mạng được kiểm soát và chất lượng hình ảnh đáp ứng nhu cầu, không có lý do kỹ thuật nào buộc phải thay chỉ vì thiết bị đã năm hay bảy tuổi.
Nhưng nếu camera đã hết hỗ trợ, không còn bản vá, ứng dụng bị bỏ, cơ chế xác thực lạc hậu hoặc thiết bị đang tồn tại trong một kiến trúc mạng mà hậu quả khi bị xâm nhập quá lớn, việc nó vẫn lên hình không còn là lý do đủ mạnh để tiếp tục sử dụng vô thời hạn.
Đây là thay đổi quan trọng trong cách nhìn hệ thống camera năm 2026.
Trước đây, người quản lý thường hỏi:
“Camera còn nhìn rõ không?”
Sau đó là:
“Camera còn lưu được video không?”
Còn với hệ thống IP hiện nay, cần bổ sung:
“Camera còn được cập nhật không?”
“Nhà sản xuất còn hỗ trợ không?”
“Thiết bị có đáp ứng cách quản lý an ninh mạng hiện tại không?”
“Nếu giữ lại, nó nên nằm ở đâu trong mạng?”
Và câu hỏi cuối cùng quan trọng nhất:
“Nếu ngày mai phát hiện một lỗ hổng mới trên model này, còn ai phát hành bản vá cho tôi không?”
Nếu không trả lời được câu hỏi đó, một chiếc camera vẫn hoạt động hoàn hảo về hình ảnh có thể đã bắt đầu bước sang một giai đoạn hoàn toàn khác: nó không còn chỉ là tài sản giám sát cũ, mà có thể trở thành một khoản nợ an ninh mạng cần được quản lý.