8 giờ sáng, nhân viên bắt đầu tới văn phòng. Internet của doanh nghiệp bất ngờ mất kết nối, phần mềm quản lý trên Cloud không truy cập được và IT đang xử lý đường truyền. Một câu hỏi rất thực tế lập tức xuất hiện: nhân viên quẹt thẻ hoặc đặt vân tay ở cửa thì có còn vào được văn phòng không?
Câu trả lời là: có thể vẫn hoạt động bình thường, nếu hệ thống kiểm soát cửa được thiết kế để lưu credential và quyền truy cập cục bộ tại terminal hoặc controller. Ngược lại, nếu một chức năng xác thực phụ thuộc hoàn toàn vào server hoặc dịch vụ Cloud tại thời điểm mở cửa, mất kết nối có thể ảnh hưởng tới hoạt động. Vì vậy không thể kết luận chỉ bằng câu “hệ thống này dùng Cloud” hay “đầu đọc này có Wi-Fi”.
Ngày 09/10/2026, Security Today đăng bài phân tích riêng về Local Credential Caching trong hệ thống kiểm soát ra vào khi mạng bị gián đoạn. Bài viết đặt ra đúng câu hỏi: khi kết nối với Cloud biến mất, hệ thống access control có còn cấp đúng quyền cho đúng người hay không? Theo bài viết, khi mạng hoạt động, quyền truy cập có thể được cập nhật từ hệ thống trung tâm xuống thiết bị; khi mạng mất, thiết bị điều khiển cửa không nhận được các cập nhật mới và phải tiếp tục dựa trên thông tin đã được lưu cục bộ.
Điều này biến một tính năng tưởng như kỹ thuật – local credential caching – thành một phần rất quan trọng của business continuity. Với doanh nghiệp, Internet mất không nên đồng nghĩa hàng chục nhân viên phải đứng ngoài cửa chờ IT khôi phục đường truyền.
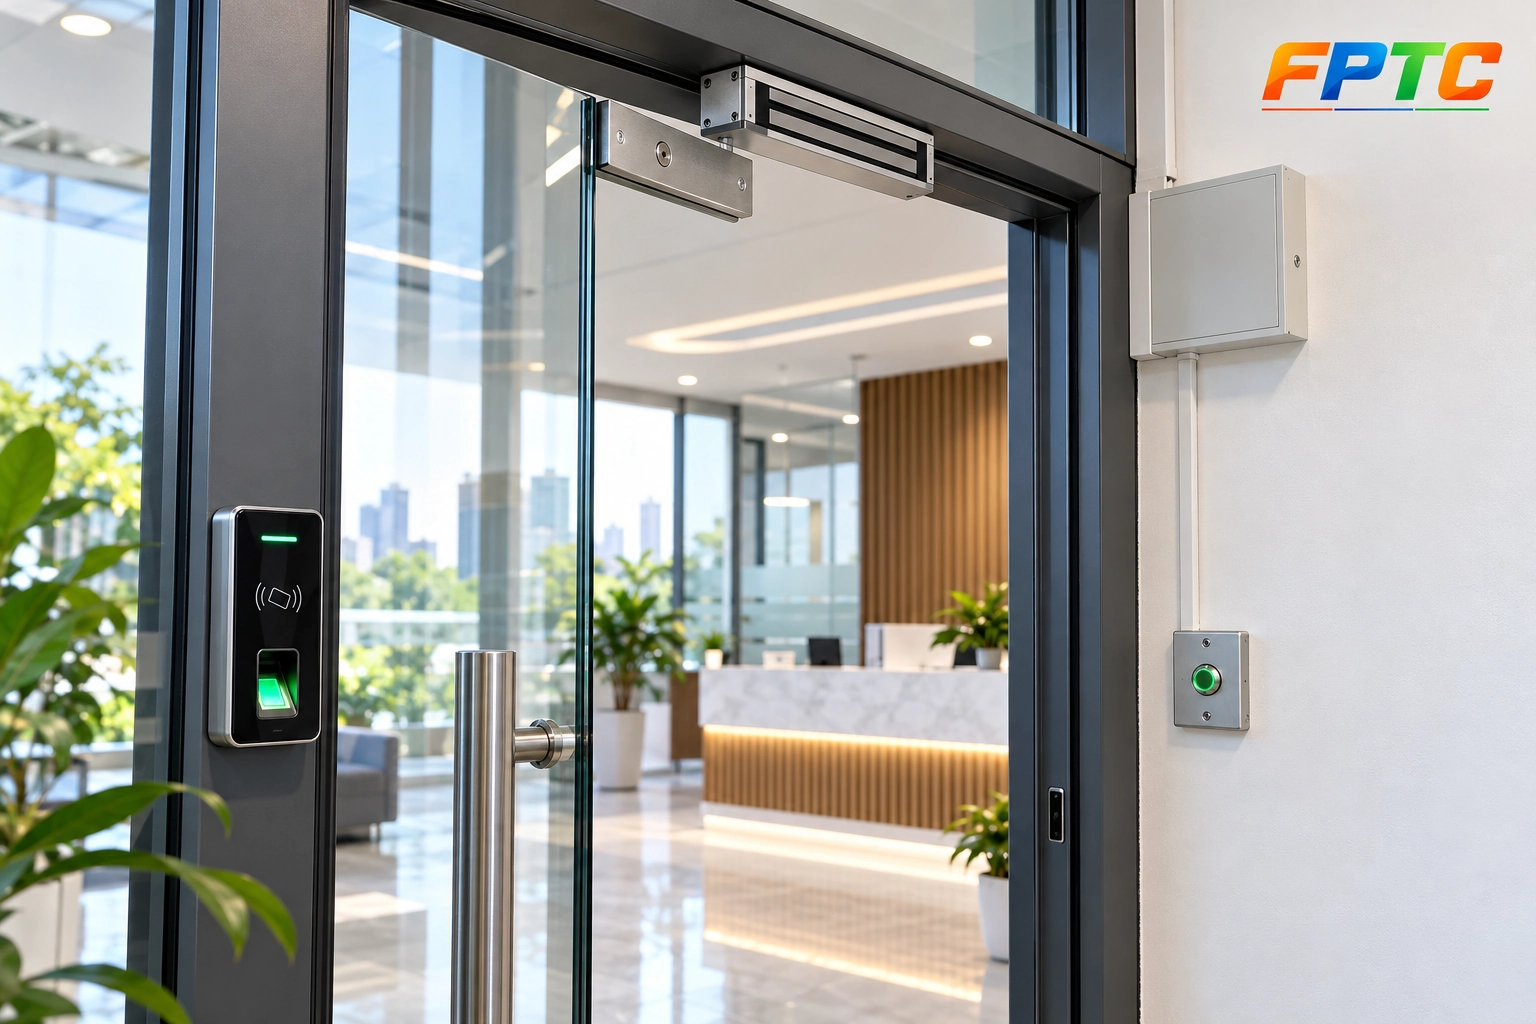
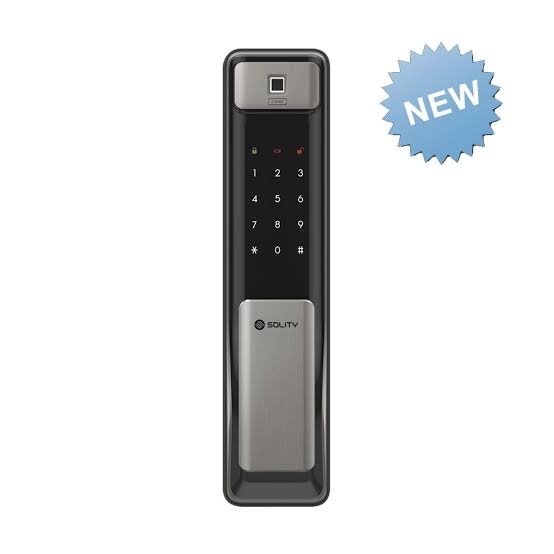
Chú thích ảnh: Mất Internet không nhất thiết làm cửa ngừng nhận vân tay hoặc thẻ nếu credential và quyền truy cập đã được lưu cục bộ trên thiết bị phù hợp.
Trước hết phải phân biệt mất Internet, mất LAN và mất điện
Đây là ba tình huống hoàn toàn khác nhau nhưng người dùng rất hay gọi chung là “mất mạng”. Nếu chỉ mất Internet/WAN nhưng mạng LAN nội bộ vẫn hoạt động, terminal, controller, server local và switch vẫn có thể giao tiếp với nhau. Nếu mất LAN giữa đầu đọc/controller và server, thiết bị có thể phải chuyển sang hoạt động dựa trên dữ liệu cục bộ. Còn nếu mất điện và cả controller, khóa, đầu đọc đều không có nguồn dự phòng thì câu chuyện lại chuyển sang thiết kế nguồn và trạng thái khóa.
Vì vậy khi khách hàng hỏi “mất Internet cửa có mở được không?”, FPTC nên xác định cụ thể: Internet ra ngoài bị mất, server mất kết nối, switch LAN bị lỗi hay toàn bộ hệ thống mất nguồn. Chỉ một từ “offline” không mô tả đủ tình trạng hệ thống.
Security Today cũng đặt vấn đề theo hướng này: một outage có thể làm dashboard trung tâm mất khả năng hiển thị hoạt động mới nhất, nhưng thiết bị tại cửa vẫn có thể tiếp tục dựa vào các quyền đã được lưu cục bộ.
Local Credential Caching là gì?
Hiểu đơn giản, thay vì mỗi lần nhân viên quẹt thẻ hoặc đặt vân tay, đầu đọc phải hỏi Cloud “người này có được phép vào không?”, thông tin cần thiết đã được tải xuống terminal hoặc controller từ trước.
Dữ liệu được lưu có thể gồm credential của người dùng, role, cửa được phép vào, thời gian cho phép hoặc các permission khác, tùy kiến trúc sản phẩm. Khi mạng hoạt động, hệ thống trung tâm cập nhật những thông tin này. Khi mạng mất, thiết bị tại cửa tiếp tục dùng phiên bản dữ liệu đã lưu để đưa ra quyết định.
Security Today mô tả rất rõ rằng hệ thống access control dựa vào thông tin như credential, role, location và permission để quyết định người dùng được vào đâu. Khi connection mất, thiết bị điều khiển cửa không nhận được update mới mà tiếp tục dựa trên permission đang lưu trên chính thiết bị.
Có thể hình dung theo chuỗi: Bình thường: Server/Cloud → Đồng bộ quyền → Controller/Terminal → Xác thực cửa. Khi Internet mất: Controller/Terminal → Dùng quyền đã cache → Tiếp tục xác thực.
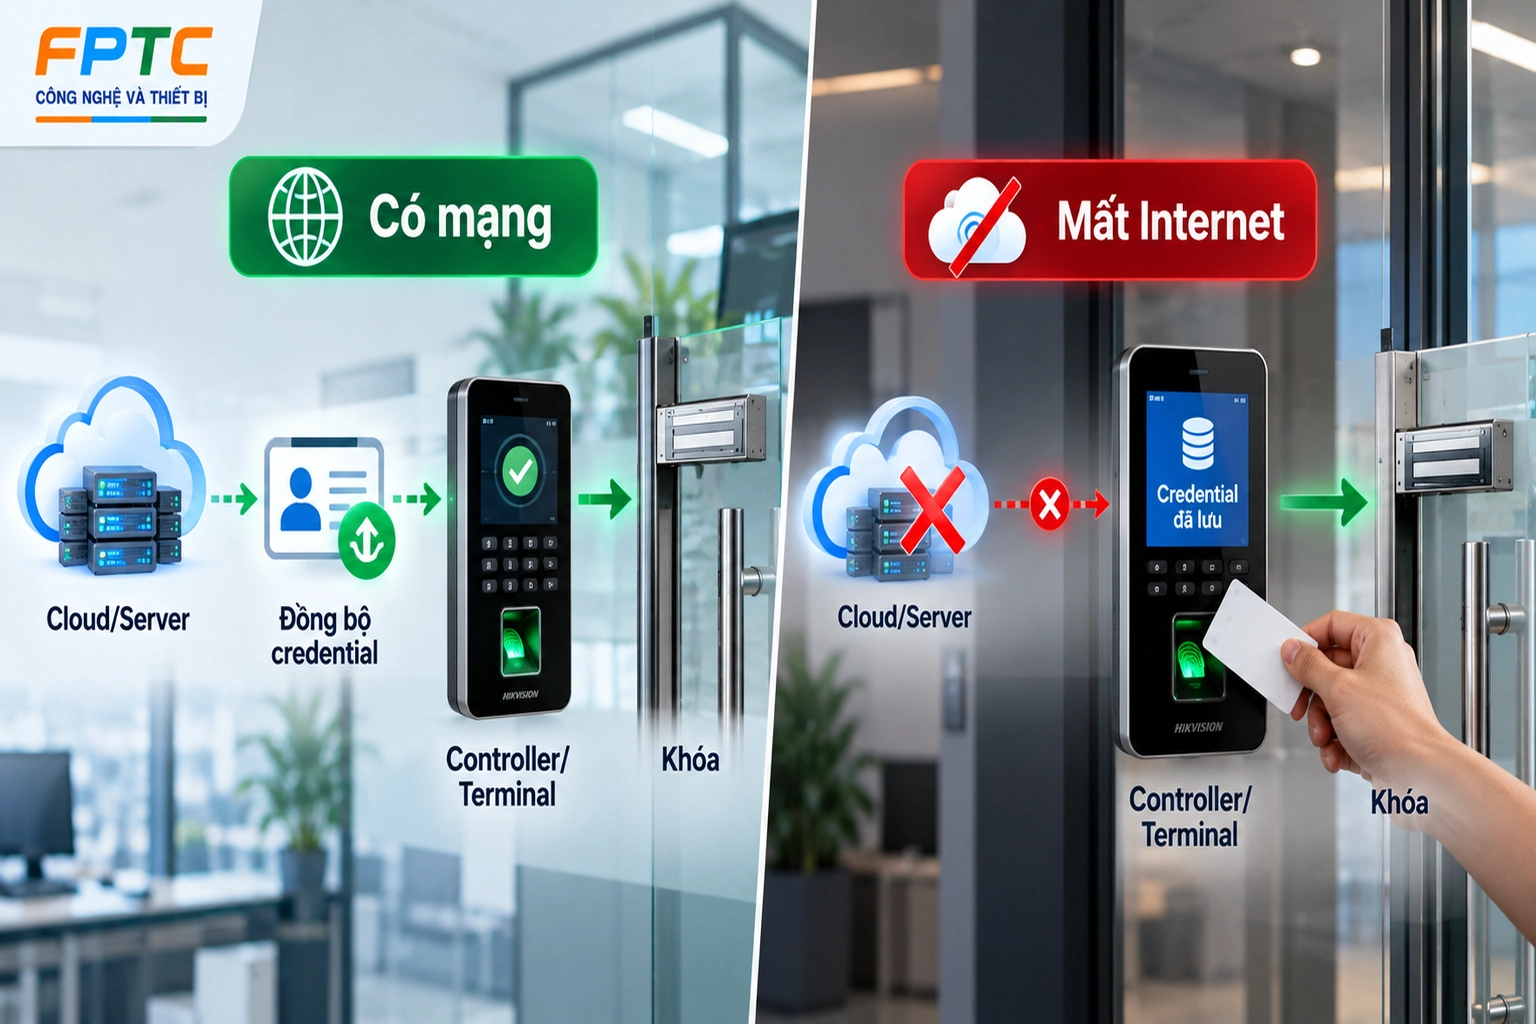
Chú thích ảnh: Local credential caching giúp terminal hoặc controller tiếp tục xác thực dựa trên quyền đã đồng bộ trước khi kết nối mạng bị gián đoạn.
Vậy mất Internet, vân tay có còn nhận không?
Có thể có, nếu mẫu vân tay cần thiết được lưu và xác thực cục bộ trên terminal/controller theo thiết kế của thiết bị. Đây là kiến trúc khá phổ biến ở nhiều terminal access control dạng standalone hoặc intelligent terminal.
Ví dụ, ZKTeco MA500 được nhà sản xuất mô tả có thể hoạt động ở cả standalone mode và network mode, trong khi SF100/SF300/SF400 cũng là các terminal vân tay IP có khả năng hoạt động standalone bên cạnh chế độ kết nối phần mềm quản lý. Hikvision cũng từng tài liệu hóa các fingerprint access-control terminal hỗ trợ offline operation, đồng thời lưu hàng nghìn user/fingerprint và số lượng lớn access event tại thiết bị.
Điều này cho thấy bản thân việc thiết bị có kết nối TCP/IP hoặc Cloud không có nghĩa xác thực vân tay phải diễn ra trên Internet. Với terminal hỗ trợ local authentication, template vân tay có thể được đối chiếu tại thiết bị.
Tuy nhiên không nên suy rộng rằng mọi đầu đọc vân tay đều hoạt động offline giống nhau. Có model chỉ đóng vai trò reader và gửi dữ liệu tới controller; có hệ xử lý tại terminal; có nền tảng yêu cầu server cho một số chế độ xác thực đặc biệt. Vì vậy phải xem đúng kiến trúc và cấu hình của hệ thống đang lắp.
Thẻ từ thì sao?
Thẻ cũng có thể tiếp tục hoạt động offline nếu mã thẻ và quyền tương ứng đã được lưu tại terminal/controller. Khi nhân viên đưa thẻ vào reader, hệ thống local đối chiếu credential với dữ liệu đang có và quyết định mở hoặc từ chối cửa.
ZKTeco có nhiều terminal RFID hoạt động độc lập và thậm chí hỗ trợ offline data management, trong khi tài liệu Hikvision cho phép cấu hình Local Authentication ngay tại access control device.
Điểm quan trọng là không nên đánh đồng “thẻ từ” với “Cloud credential”. Một thẻ vật lý có thể được xác thực hoàn toàn cục bộ. Một mobile credential hoặc QR động trong một kiến trúc khác có thể có dependency khác. Vì vậy cần hỏi credential đang được xác thực ở đâu, chứ không chỉ hỏi người dùng đang sử dụng thẻ, vân tay hay điện thoại.
Điều gì xảy ra nếu nhân viên vừa nghỉ việc đúng lúc mạng đang mất?
Đây mới là điểm khó của local caching.
Giả sử lúc 8 giờ sáng controller đang lưu quyền của nhân viên A. 8 giờ 10 HR thu hồi quyền trên phần mềm trung tâm, nhưng lúc đó kết nối từ server tới controller đã bị mất. Controller tại cửa chưa nhận được thay đổi mới nên có thể tiếp tục dựa vào bộ quyền cũ mà nó đang lưu cho tới khi đồng bộ lại, tùy kiến trúc và chính sách hệ thống.
Security Today đặc biệt nhấn mạnh điểm này: nếu network down, thiết bị không thể nhận permission update mới. Vì vậy doanh nghiệp phải biết điều gì xảy ra khi quyền của một nhân viên thay đổi trong lúc hệ thống đang offline.
Đây là trade-off của local caching: nó giúp Availability tốt hơn nhưng đồng thời tạo yêu cầu chặt chẽ hơn về đồng bộ permission và offboarding.
“Offline vẫn mở được cửa” không phải lúc nào cũng đồng nghĩa an toàn hơn
Nếu thiết bị giữ credential local, doanh nghiệp duy trì được vận hành khi mất kết nối. Nhưng nếu dữ liệu local đã cũ, hệ thống có thể dùng permission không còn đúng.
Ví dụ nhân viên đã chuyển khỏi phòng server nhưng controller chưa nhận cập nhật mới. Contractor đã hết dự án nhưng credential chưa được xóa khỏi thiết bị. Hoặc chính sách quyền mới đã được tạo trên Cloud nhưng chưa sync xuống site.
Vì vậy điều quan trọng không phải chỉ là có local caching. Doanh nghiệp phải biết dữ liệu local có mới không.
Security Today khuyến nghị mỗi khi nhân sự gia nhập, đổi vai trò, nghỉ việc hoặc contractor kết thúc dự án thì thay đổi physical access phải được cập nhật đồng thời và cần xác nhận rằng thay đổi thực sự đã đến được access-control device.
Đây là lý do HR, IT và Security phải phối hợp
Một nhân viên nghỉ việc không nên chỉ bị khóa email. Credential cửa cũng phải được cập nhật. Khi nhân viên chuyển phòng ban, quyền server có thể thay đổi và quyền vào phòng vật lý cũng có thể phải đổi.
Nếu access-control system đang online, thay đổi thường được đồng bộ. Nhưng nếu thiết bị đang offline mà không ai biết, cập nhật có thể chỉ tồn tại trên server.
FPTC vì vậy nên khuyến nghị doanh nghiệp có quy trình Joiner – Mover – Leaver cho cả logical identity và physical access. Khi một nhân sự thay đổi trạng thái, cần biết cả tài khoản IT lẫn quyền cửa đã được xử lý.
Đây chính là điểm hệ thống kiểm soát ra vào ngày càng giao nhau với identity management.
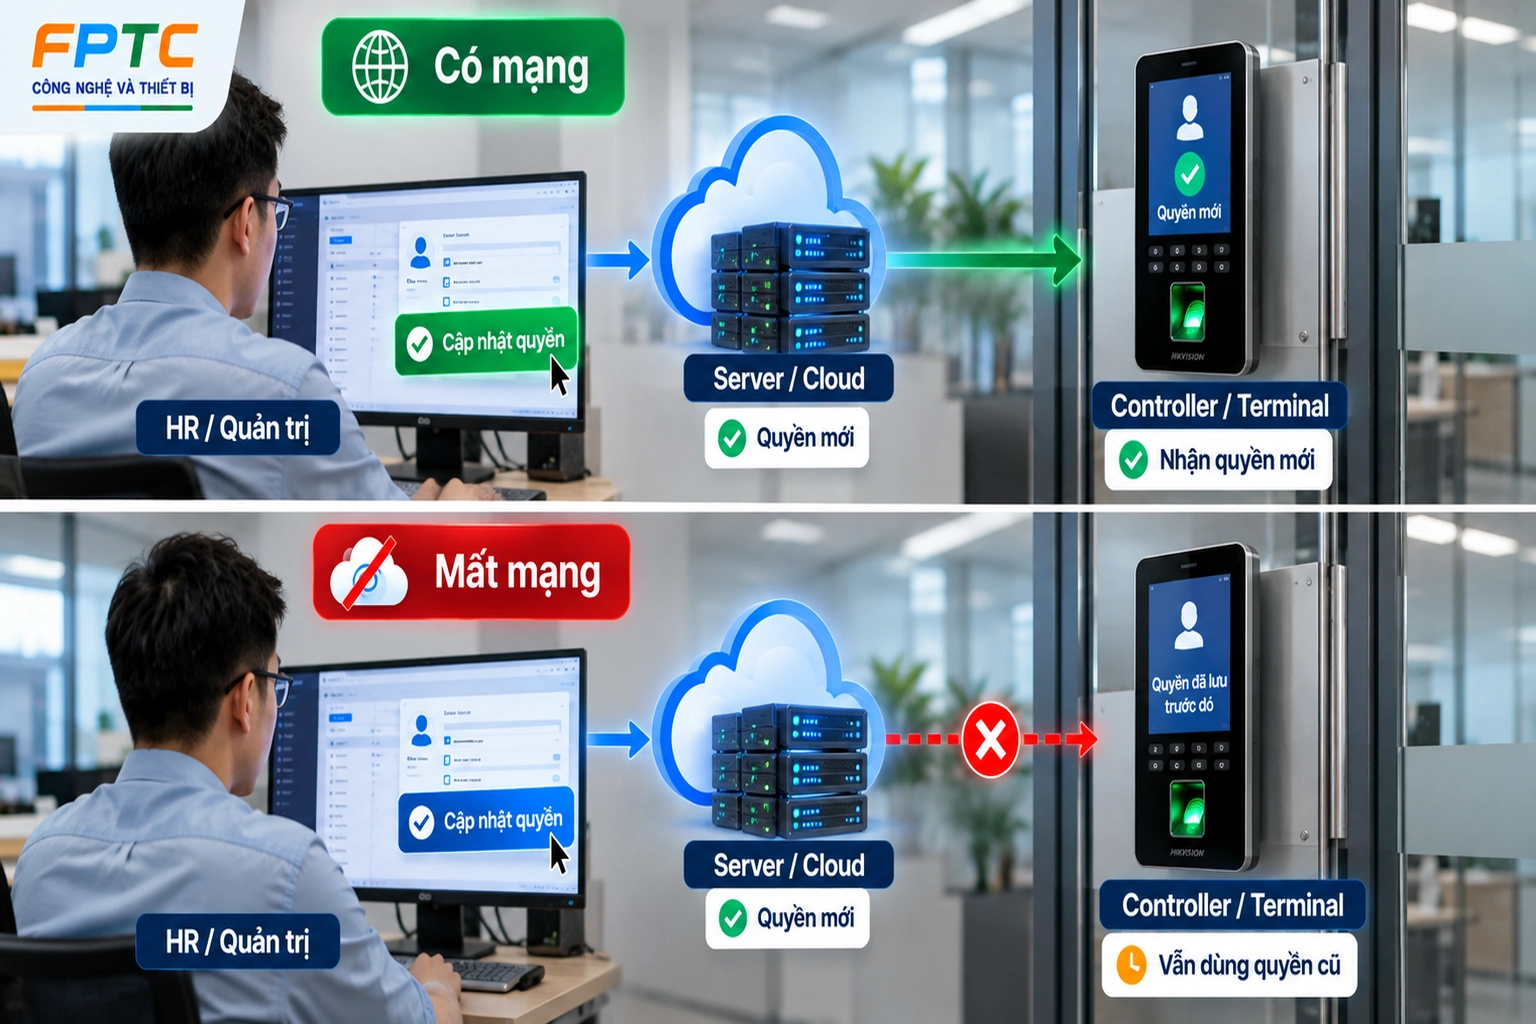
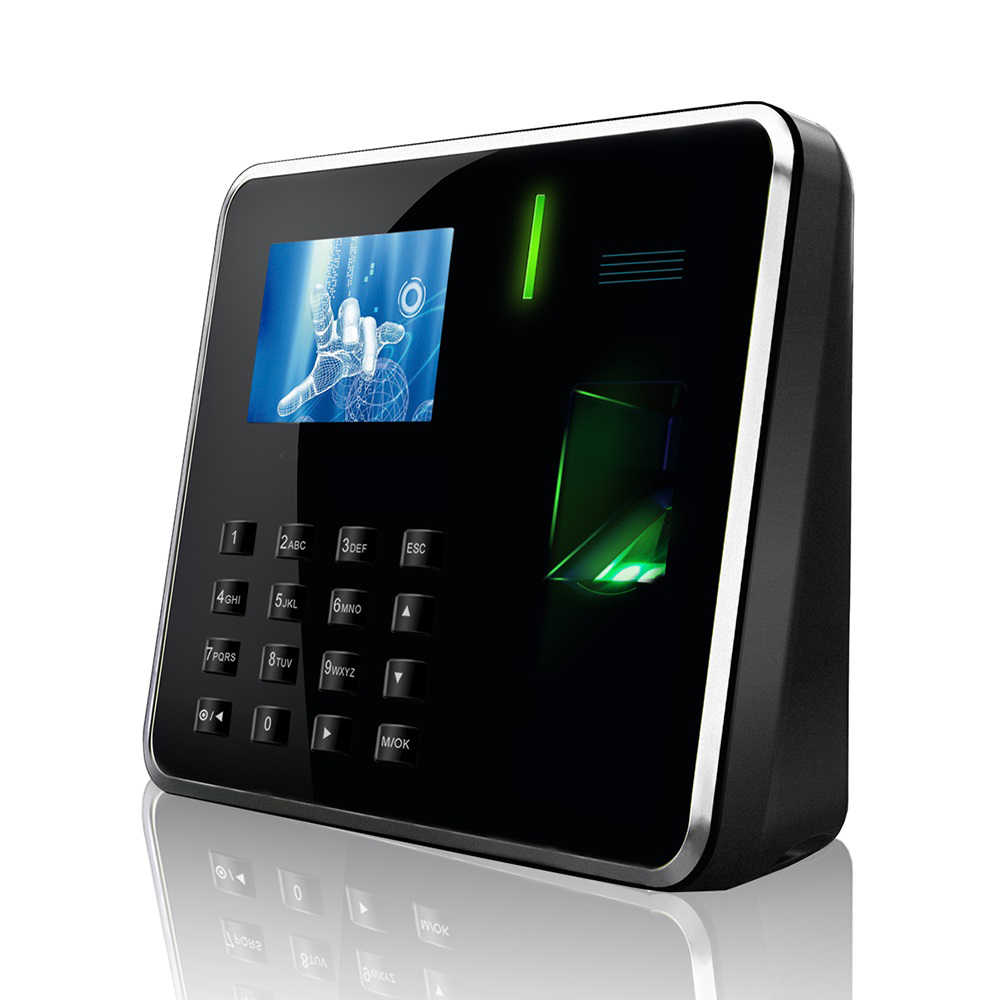
Chú thích ảnh: Khả năng hoạt động offline phải đi cùng kiểm soát đồng bộ quyền, vì controller có thể tiếp tục dùng permission cũ cho tới khi nhận được cập nhật mới.
Local Authentication khác Remote Authentication thế nào?
Local Authentication nghĩa là thiết bị/controller tại site có đủ thông tin cần thiết để xác minh credential theo cấu hình. Remote Authentication phụ thuộc thêm vào client/server hoặc một thành phần bên ngoài tại thời điểm xác thực.
Tài liệu Hikvision, chẳng hạn, phân biệt rõ chế độ Local Authentication với Local Authentication and Remotely Open Door. Trong chế độ local, access-control device thực hiện authentication; ở chế độ kết hợp remote, phía client cũng tham gia vào workflow mở cửa.
Điều này rất quan trọng khi FPTC thiết kế hệ thống. Hai bộ kiểm soát cửa nhìn bên ngoài giống nhau có thể có hành vi hoàn toàn khác khi server offline chỉ vì mode xác thực khác nhau.
Do đó nghiệm thu không nên chỉ thử khi mọi thứ đang online.
Mất Internet nhưng LAN vẫn còn: đây thường là tình huống nhẹ hơn
Giả sử Internet của văn phòng bị mất nhưng switch, controller, terminal và server local vẫn hoạt động. Nếu access-control platform chạy tại chỗ, hệ thống thậm chí có thể tiếp tục quản lý bình thường trong LAN; chỉ những chức năng Cloud, remote app hoặc đồng bộ ra ngoài mới bị ảnh hưởng.
Đây là lý do cần phân biệt Internet outage và local network outage. Một hệ thống sử dụng server on-premises có dependency khác với hệ cloud-first. Một terminal standalone lại có dependency khác cả hai.
Nói cách khác, không thể nhìn biểu tượng Wi-Fi trên đầu đọc rồi kết luận rằng mất Internet sẽ khóa cửa.
Mất LAN giữa controller và server mới thực sự thử khả năng offline
Nếu controller không còn giao tiếp được với server nhưng bản thân terminal/controller và hệ thống cửa vẫn được cấp nguồn, lúc đó local credential caching trở nên đặc biệt quan trọng.
Thiết bị có credential và access rule local có thể tiếp tục xác thực những người đã được đồng bộ trước đó. Security Today đặt bốn câu hỏi mà doanh nghiệp nên biết câu trả lời trước khi outage xảy ra: nhân viên có còn vào được không; credential/permission nào được lưu local; thiết bị có thể hoạt động offline bao lâu; và chuyện gì xảy ra nếu permission thay đổi trong lúc kết nối bị mất.
Đây cũng nên trở thành bốn câu hỏi cơ bản trong checklist nghiệm thu access control của FPTC.
Mất Internet có làm mất lịch sử ra vào không?
Không thể trả lời giống nhau cho mọi thiết bị. Nhiều access-control terminal/controller có bộ nhớ local để lưu event rồi đồng bộ lại khi kết nối phục hồi, nhưng dung lượng và hành vi cụ thể phụ thuộc model.
Ví dụ các terminal Hikvision từng được hãng công bố lưu tới 100.000 access-control events cục bộ ở một số dòng. Tuy nhiên đó chỉ là ví dụ sản phẩm, không nên dùng con số này cho mọi hệ thống.
Khi thiết kế, FPTC nên kiểm tra ba vấn đề: thiết bị lưu được bao nhiêu event offline; khi đầy bộ nhớ thì xử lý thế nào; và khi mạng trở lại event có tự động đồng bộ đúng timestamp về server hay không.
Một hệ thống vẫn mở cửa nhưng làm mất toàn bộ audit trail trong thời gian outage chưa phải thiết kế tối ưu cho doanh nghiệp.
Mất mạng có làm phần mềm trung tâm không thấy ai đang ra vào?
Có thể. Đây là một trong những rủi ro Security Today nêu rõ: network outage có thể làm doanh nghiệp mất visibility dù cửa vẫn hoạt động cục bộ. Dashboard trung tâm có thể không hiển thị sự kiện mới nhất cho tới khi kết nối được phục hồi.
Điều này tạo ra một khác biệt rất quan trọng giữa cửa vẫn hoạt động và trung tâm vẫn nhìn thấy cửa đang hoạt động.
Hai mục tiêu cần được kiểm tra riêng.
Vân tay, thẻ và QR/mobile credential có thể có hành vi khác nhau
Vân tay và thẻ vật lý thường có khả năng xác thực cục bộ tốt nếu template/card ID đã được lưu tại thiết bị phù hợp. QR, mobile credential hoặc credential Cloud có thể được triển khai theo nhiều kiến trúc khác nhau, trong đó một số chức năng có thể cần server hoặc kết nối Internet nhiều hơn.
Do đó không nên nghiệm thu một hệ thống có năm phương thức xác thực bằng cách chỉ thử một thẻ từ rồi kết luận “offline vẫn hoạt động”.
FPTC nên thử riêng từng credential mà khách hàng thực sự sử dụng: vân tay, thẻ, PIN, khuôn mặt, QR, app/mobile credential nếu có. Chức năng nào cần Internet phải được ghi rõ trong hồ sơ bàn giao.
Controller và terminal standalone khác nhau ở đâu trong bài toán offline?
Một terminal standalone có thể chứa credential, thực hiện authentication và điều khiển khóa ngay tại thiết bị. ZKTeco MA500, SF100, SF300 và nhiều dòng tương tự được nhà sản xuất mô tả có chế độ standalone song song với network operation.
Trong kiến trúc controller tập trung, đầu đọc có thể chỉ gửi credential tới controller đặt trong tủ kỹ thuật, còn chính controller là nơi lưu quyền và quyết định mở cửa. Trong trường hợp này, reader mất kết nối Internet không phải trọng tâm; quan trọng hơn là reader-controller và controller-local database còn hoạt động hay không.
Đây là lý do khi khảo sát hệ thống FPTC phải biết decision point nằm ở đâu.
Mất điện là bài toán khác hoàn toàn
Local credential caching không giải quyết mất nguồn. Nếu controller, reader hoặc khóa cần điện mà không có UPS/battery backup thì thiết bị không thể tiếp tục xác thực chỉ vì credential đang được lưu local.
Vì vậy business continuity của access control phải có ít nhất hai lớp riêng: Data/Network Continuity và Power Continuity.
Tùy hệ thống, FPTC cần đánh giá nguồn controller, nguồn khóa, switch, server và thiết bị mạng. Nếu doanh nghiệp muốn cửa tiếp tục kiểm soát trong một khoảng thời gian khi điện lưới mất, UPS hoặc battery backup phải được tính từ khi thiết kế.
Không nên chỉ kiểm tra “mất Internet vẫn mở được” rồi kết luận toàn bộ hệ thống đã dự phòng tốt.
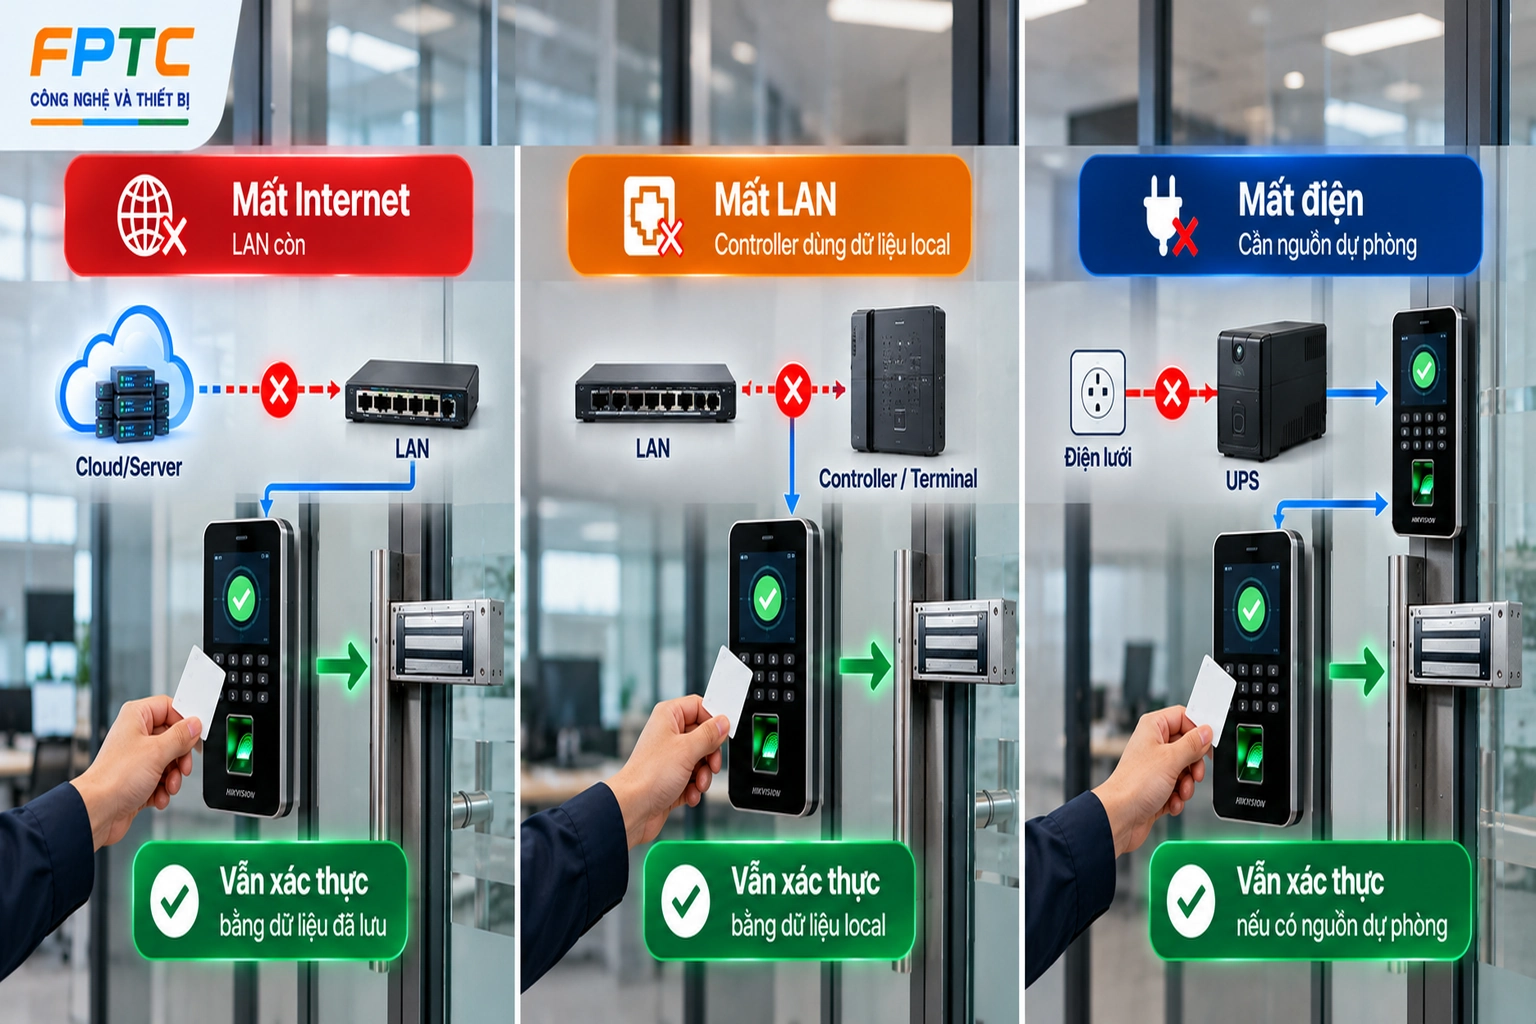
Chú thích ảnh: Internet, mạng LAN và nguồn điện là ba dependency khác nhau; một hệ thống có local credential caching vẫn cần thiết kế nguồn dự phòng nếu muốn cửa hoạt động khi mất điện.
Khóa fail-safe và fail-secure không phải là Local Credential Caching
Hai khái niệm này thường bị trộn lẫn. Local caching liên quan tới quyết định quyền truy cập khi mất network. Fail-safe/fail-secure liên quan tới trạng thái khóa trong những điều kiện nguồn và thiết kế cụ thể.
Một hệ thống có thể cache credential rất tốt nhưng nếu nguồn mất, hành vi cửa lại phụ thuộc loại khóa, controller, nguồn dự phòng và yêu cầu life safety.
Vì vậy khi tư vấn khách hàng FPTC nên tách rõ: Mất mạng thì authentication thế nào? Mất điện thì cửa thế nào?. Đây là hai bài test riêng.
Nếu mạng mất vài giờ, quyền mới cấp có hoạt động không?
Chưa chắc. Nếu nhân viên B vừa được cấp quyền trên Cloud sau khi site đã offline, controller tại site có thể chưa nhận được credential mới. Khi B tới cửa, thiết bị không có dữ liệu mới để xác minh.
Đây là mặt còn lại của caching. Người đã có quyền cũ có thể tiếp tục làm việc, nhưng thay đổi mới trong thời gian outage có thể phải chờ đồng bộ.
Security Today khuyến nghị doanh nghiệp hiểu trước chính xác access changes sẽ được xử lý ra sao trong thời gian network downtime.
Đối với visitor hoặc contractor phát sinh trong thời gian outage, doanh nghiệp cũng cần có quy trình dự phòng thay vì tới lúc sự cố mới xử lý thủ công.
Khi mạng trở lại, đừng coi sự cố đã kết thúc
Đây là điểm rất hay trong bài Security Today. Recovery không dừng ở việc đèn Internet sáng lại. Sau khi connection được phục hồi, doanh nghiệp phải kiểm tra access-control devices đã nhận permission mới nhất chưa và những thay đổi trong thời gian outage đã được phản ánh đầy đủ trên hệ thống hay chưa.
FPTC có thể xây workflow theo chuỗi Network Restored → Controller Online → Permission Sync → Event Sync → Verify Door → Close Incident.
Nếu chỉ thấy controller online rồi kết thúc ticket, một số quyền hoặc event có thể vẫn chưa đồng bộ.
Đây cũng là lý do access control nên có health monitoring tương tự camera doanh nghiệp.
Local Credential Caching nên nằm trong Business Continuity Plan
Nhiều doanh nghiệp đã có kế hoạch khi Internet mất: dùng 4G backup, chuyển cuộc gọi, làm việc offline hoặc chuyển sang site khác. Nhưng ít nơi đặt câu hỏi nhân viên có còn vào được tòa nhà hay không.
Security Today cho rằng physical access phải được đưa vào business continuity plan giống các ứng dụng và hệ thống dữ liệu khác. Doanh nghiệp cần biết nhân viên làm gì nếu phương thức vào cửa thông thường không hoạt động, ai chịu trách nhiệm khôi phục và quá trình quay lại trạng thái bình thường được thực hiện ra sao.
Điều này đặc biệt quan trọng với văn phòng, nhà máy, kho, bệnh viện, trung tâm dữ liệu và những địa điểm mà một số khu vực vẫn phải duy trì kiểm soát kể cả khi hạ tầng IT gặp sự cố.
Văn phòng 20–50 người có cần quan tâm vấn đề này không?
Có. Không cần tới nhà máy nghìn nhân viên mới cần offline access. Một văn phòng 30 người có cửa chính dùng vân tay/thẻ, phòng kế toán và phòng server đã có thể gặp vấn đề đáng kể nếu Internet hoặc server mất kết nối vào đầu giờ sáng.
Quy mô nhỏ còn dễ chủ quan hơn vì thường không có đội Security riêng. IT nghĩ access control do đơn vị lắp đặt quản, HR chỉ biết thêm/xóa nhân viên, còn nhân viên văn phòng chỉ biết đặt vân tay lên máy.
FPTC có thể tạo giá trị bằng cách bàn giao rõ: dữ liệu nằm ở đâu, offline hoạt động thế nào và ai chịu trách nhiệm khi hệ thống mất connection.
Nhà máy và chuỗi nhiều chi nhánh càng cần local capability
Với nhiều site, khả năng mỗi địa điểm tiếp tục hoạt động độc lập trong một khoảng thời gian rất quan trọng. Một chi nhánh mất WAN không nên khiến toàn bộ nhân viên phải chuyển sang mở cửa thủ công nếu hệ thống có thể tiếp tục xác minh credential local.
Đây là triết lý Local First – Central Management Second cho những chức năng quan trọng. Trung tâm vẫn quản lý identity và policy; site vẫn có đủ dữ liệu cần thiết để duy trì hoạt động cơ bản khi đường truyền gặp sự cố.
Khi kết nối phục hồi, hệ thống đồng bộ trở lại.
Điều này tạo resilience tốt hơn so với kiến trúc mọi quyết định đều phải quay về Cloud.
Đừng hiểu “Cloud Access Control” nghĩa là “mất Internet = cửa chết”
Đây là một hiểu nhầm rất phổ biến. Cloud có thể là nơi quản lý người dùng, policy và nhiều site, nhưng controller tại hiện trường vẫn có thể giữ credential local để hoạt động offline.
Vì vậy khi đánh giá một giải pháp Cloud Access Control, FPTC nên hỏi nhà sản xuất: controller cache được bao nhiêu user/credential; access rule nào được lưu local; offline được bao lâu; event buffer bao nhiêu; quyền mới sync thế nào; khi reconnect hệ thống xử lý conflict ra sao.
Những câu hỏi này quan trọng hơn rất nhiều so với việc chỉ thấy chữ Cloud trên brochure.
FPTC nên nghiệm thu chế độ offline như thế nào?
Không cần chờ mạng hỏng thật mới biết. Sau khi credential và permission đã được đồng bộ, có thể thực hiện bài test trong điều kiện kiểm soát theo hướng nhà sản xuất cho phép: xác nhận những credential cần thiết hoạt động đúng khi kết nối trung tâm không khả dụng, kiểm tra event được lưu cục bộ ra sao và sau khi kết nối phục hồi hệ thống có đồng bộ trở lại hay không.
Cần thử ít nhất một user được phép, một user không được phép và một số phương thức credential chính mà khách hàng sử dụng. Nếu doanh nghiệp có nhiều access level, nên kiểm tra một vài cửa thuộc quyền khác nhau.
Mục tiêu không phải chỉ chứng minh “cửa vẫn mở”, mà phải chứng minh “cửa vẫn thực thi đúng policy đã lưu”.
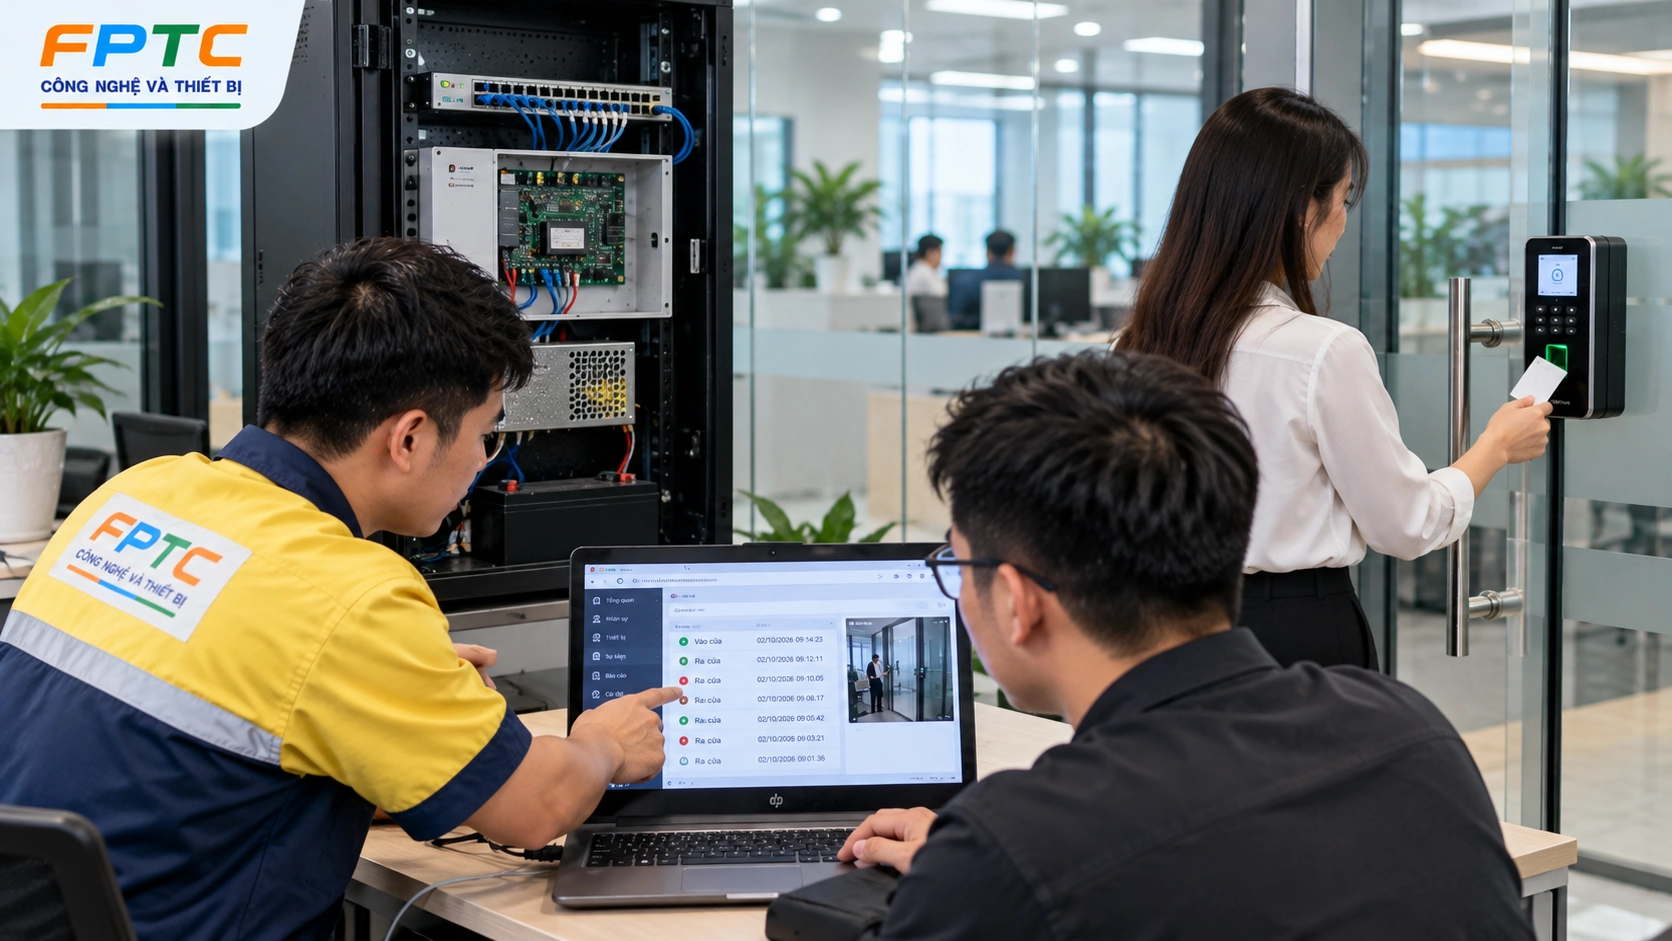
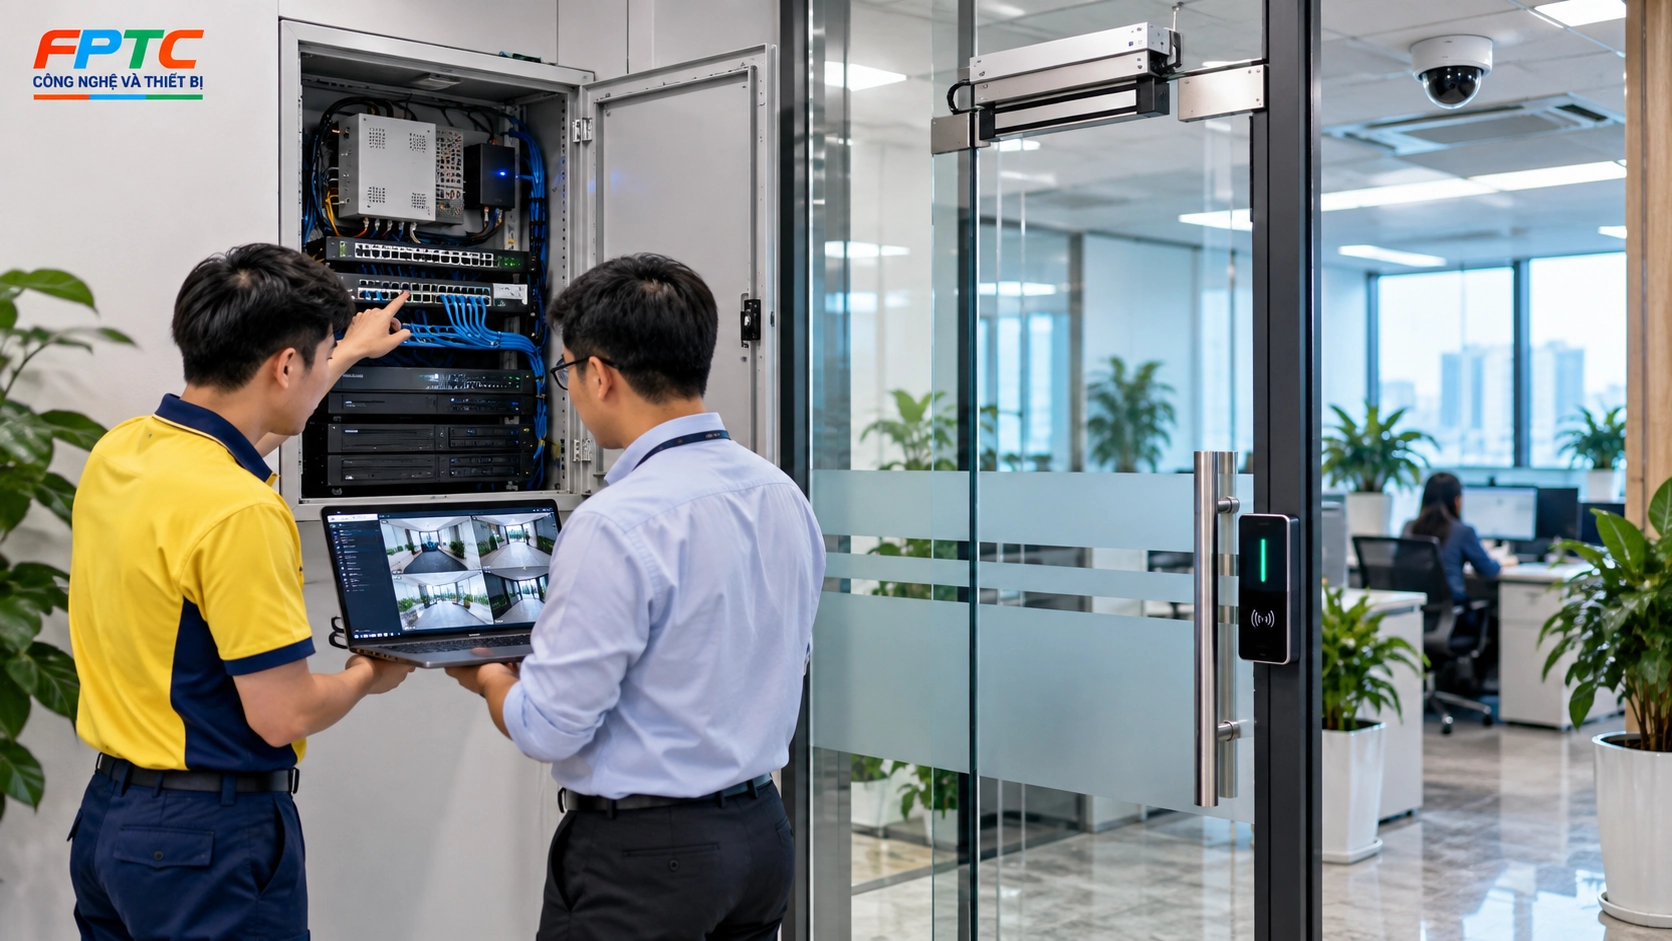
Chú thích ảnh: Nghiệm thu access control nên thử cả trạng thái online và offline để biết chính xác credential nào vẫn hoạt động, event lưu ở đâu và hệ thống đồng bộ thế nào khi mạng trở lại.
12 câu hỏi FPTC nên hỏi trước khi bàn giao kiểm soát cửa
Trước khi nghiệm thu, cần trả lời được: Credential được lưu ở terminal hay controller? Có bao nhiêu user được cache local? Vân tay có xác thực local không? Thẻ có xác thực local không? Mất Internet nhưng LAN còn thì chức năng nào mất? Mất kết nối server thì cửa làm gì? Event offline được lưu ở đâu? Bộ nhớ giữ được bao nhiêu? Credential vừa bị thu hồi khi offline xử lý thế nào? Người mới được cấp quyền khi site offline có vào được không? Khi mạng trở lại permission/event có tự sync không? Và nguồn điện có được dự phòng cho controller, reader, lock và mạng cần thiết không?
Chỉ khi những câu hỏi này có câu trả lời rõ ràng thì doanh nghiệp mới thực sự biết hệ thống access control của mình có khả năng hoạt động liên tục tới mức nào.
Local caching có làm hệ thống kém an toàn không?
Không tự thân. Local caching là một kiến trúc nhằm duy trì availability. Rủi ro xuất hiện khi credential lưu local quá cũ, thiết bị không đồng bộ được thay đổi hoặc tổ chức không quản lý lifecycle của access permission.
Có thể hình dung ba yêu cầu phải cân bằng: Availability – Integrity – Timeliness. Availability nghĩa là cửa vẫn hoạt động khi mất mạng; Integrity nghĩa là quyền không bị thay đổi sai; Timeliness nghĩa là các thay đổi mới phải đến thiết bị đủ nhanh.
Một hệ thống tốt không chọn một trong ba. Nó thiết kế cách vận hành để cân bằng cả ba.
FAQ – Mất Internet và kiểm soát cửa
Mất Internet thì vân tay có còn mở cửa được không?
Có thể, nếu template vân tay và quyền truy cập được lưu/xác thực cục bộ trên terminal hoặc controller. Nhiều thiết bị access control hỗ trợ standalone hoặc local authentication. Tuy nhiên cần kiểm tra đúng model và cấu hình.
Mất Internet thì thẻ từ có còn hoạt động không?
Có thể nếu card credential và access permission đã được lưu local. Nếu hệ thống phụ thuộc vào remote verification cho chức năng đó thì hành vi có thể khác.
Mất Internet có giống mất điện không?
Không. Local credential caching có thể giúp khi network mất nhưng thiết bị vẫn phải có điện. Nếu mất nguồn, cần dự phòng nguồn và thiết kế trạng thái khóa phù hợp.
Nếu nhân viên bị xóa quyền trong lúc mạng mất thì sao?
Thiết bị offline có thể chưa nhận cập nhật mới và tiếp tục sử dụng permission đang cache cho tới khi đồng bộ, tùy thiết kế hệ thống. Đây là rủi ro được Security Today nhấn mạnh.
Nhân viên mới được cấp quyền trong lúc mạng mất có vào được không?
Không nên mặc định. Nếu credential mới chưa đến thiết bị local, controller có thể chưa có dữ liệu để xác thực.
Lịch sử quẹt thẻ khi offline có bị mất không?
Tùy thiết bị. Nhiều terminal/controller có local event storage và đồng bộ lại sau khi kết nối phục hồi, nhưng cần kiểm tra dung lượng và hành vi của model cụ thể.
Cloud Access Control có hoạt động khi mất Internet không?
Một số hệ cloud-connected được thiết kế để controller hoạt động offline với credential cache local. Không thể kết luận chỉ từ chữ “Cloud”; phải kiểm tra offline capability của controller.
Khi mạng trở lại có cần kiểm tra gì không?
Có. Cần xác nhận controller đã nhận permission mới nhất, event đã đồng bộ và những thay đổi trong outage được phản ánh đúng trên hệ thống.
Mất Internet không đáng sợ bằng việc không biết cửa sẽ làm gì khi mất Internet
Điểm quan trọng nhất trong bài Security Today ngày 09/10/2026 không phải là local caching là một công nghệ mới. Giá trị của bài nằm ở câu hỏi mà rất nhiều doanh nghiệp chưa từng kiểm tra: khi kết nối trung tâm biến mất, hệ thống kiểm soát cửa thực sự sẽ làm gì?
Một hệ thống được thiết kế tốt có thể cho phép những nhân viên đã được cấp quyền tiếp tục xác thực bằng credential đang lưu local. Nhưng nó cũng phải quản lý được mặt còn lại của bài toán: người vừa bị thu hồi quyền, người mới được cấp quyền, sự kiện phát sinh khi offline và quá trình đồng bộ sau khi network phục hồi.
Vì vậy tiêu chuẩn nghiệm thu access control không nên chỉ là “quẹt thẻ cửa mở” hay “đặt vân tay máy nhận”. FPTC nên bổ sung một câu hỏi nữa: “nếu Internet hoặc server mất ngay bây giờ, cửa này sẽ xử lý thế nào?”
Đối với doanh nghiệp, đây không còn là một chi tiết kỹ thuật. Nó là business continuity.
Một hệ thống kiểm soát cửa tốt phải biết hai việc cùng lúc: duy trì hoạt động khi kết nối gặp sự cố và vẫn bảo toàn đúng quyền truy cập đã được doanh nghiệp phê duyệt.
Đó cũng là cách FPTC có thể chuyển từ tư vấn “bộ kiểm soát cửa gồm những gì” sang tư vấn sâu hơn về controller – local authentication – network – nguồn dự phòng – quyền truy cập – continuity.
FPTC – Future Protection Technology Company
Hotline: 08.1313.6565